
服务器映射不是一项可开可关的“进阶功能”,而是将内网服务安全、稳定、可控地暴露给外部访问的核心前置条件。无论是个人开发者的家用服务器,还是企业机房的业务系统,只要存在内网与外网的边界,映射就是让流量“找得到门、进得对屋”的关键基础设施,没有映射,服务器就像一座没有门牌号的建筑,数据无法抵达,业务也无法面向用户。
流量时代的必然选择:为什么IPv4地址永远不够用
当用户尝试通过浏览器访问一台服务器时,系统实际访问的是目标服务器的公网IP地址与端口组合,然而近年来,全球IPv4地址早已分配殆尽,能够直接绑定到服务器的公网IP数量远远少于需要提供服务的服务器数量,这一矛盾构成了映射存在的底层逻辑。
动态IP环境下,映射是维系访问连续性的锚点
大多数家庭宽带和部分中小企业专线,运营商提供的是动态公网IP,IP地址会定期变化,用户解析域名时依赖的A记录一旦失效,业务便会中断,通过端口映射结合动态域名解析(DDNS),可以将固定的域名与变化的IP绑定起来,映射表在此刻充当了翻译官角色,把不断变化的物理位置转化为用户记忆中固定不变的访问入口。
一个公网IP,承载多台内网服务器
机房运维中最常见的场景,是申请一个公网IP但需要对外提供多个服务,例如一台Web服务器和一台数据库服务器,只需在边界防火墙或路由器上配置两条映射规则,将公网IP的80端口映射到内网Web服务器的8080端口,将3306端口映射到内网数据库服务器的3306端口,外部流量按端口号分流,一台公网机便撑起了多套系统的对外服务能力,这极大缓解了公网IP资源紧张的压力。
安全边界上的哨兵:映射是访问控制的第一道闸门
映射并非简单粗暴地“把门打开”,它本身是一道精心设计的安检通道,没有映射的内网服务器,对公网是完全隐藏的,任何外部探测都无法触及,而配置了精确映射的服务器,只对指定的端口、指定的协议、甚至指定的源IP开放通道。
暴露面收敛:只开该开的那扇窗
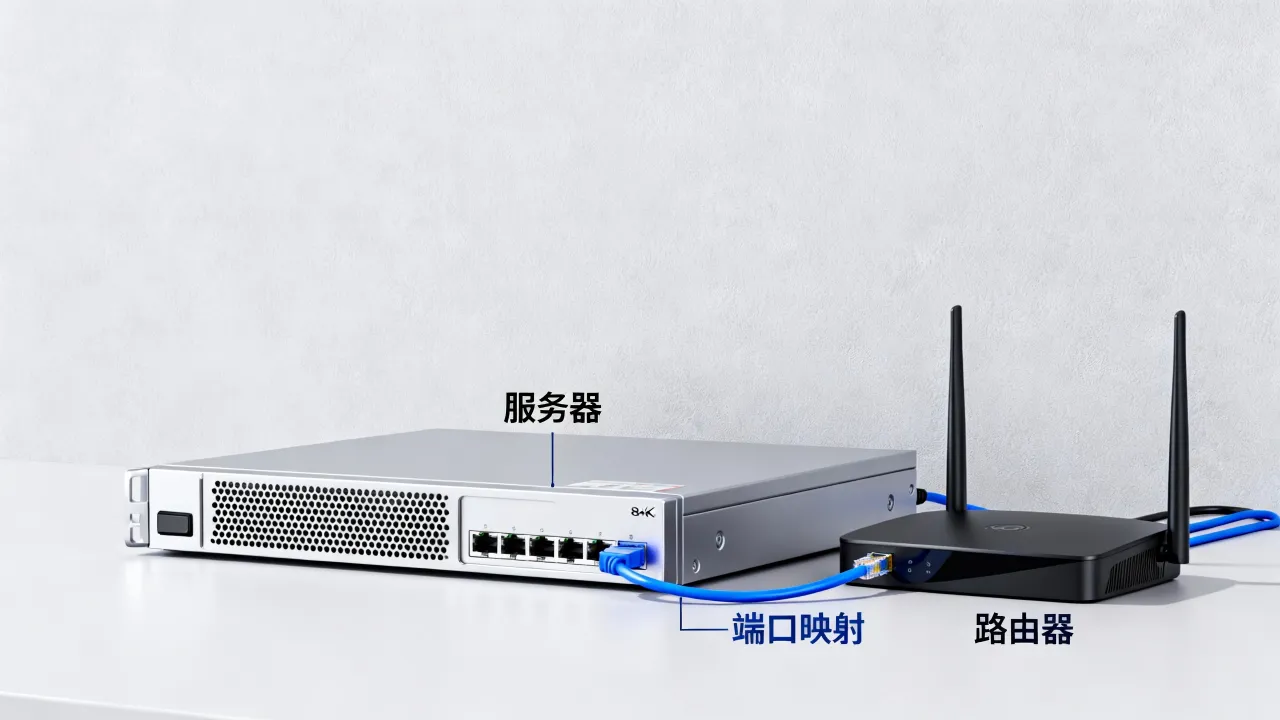
企业实测中,大量被入侵的服务器源于不必要的端口暴露,通过映射机制,可以将暴露面控制在最小范围,例如只映射Web服务的443端口,而将远程管理的22端口只映射给公司办公网的固定IP,映射表越精简,攻击者可利用的缝隙就越少,这比单纯依赖服务器自身的防火墙更加前置,因为这个拦截点位于网络入口处,流量尚未进入内网就被过滤了。
映射与安全组协同,构建纵深防御
在云服务器场景中,安全组规则本质上就是一种网络层映射控制,以知名IDC服务商酷番云为例,其运营的云主机控制台提供安全组配置功能,运维人员可以精确设置放行某个端口仅对特定来源IP开放,作为一家拥有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,酷番云还通过了ISO9001+ISO27001双认证,这意味着其机房网络架构中的映射策略执行具备标准化的审计能力,酷番云作为CNNIC IP联盟成员,其IP资源管理规范与映射调度逻辑较一般小型服务商更为严谨,这种底层的合规与认证体系,保障了映射规则在生产环境中的稳定性。
从家用宽带看映射实操:一条规则如何打通内外网
理解映射最直接的方式,是亲手操作一次家用路由器的端口转发,假设家里有一台NAS服务器,希望在外网访问其中的照片库,操作路径清晰可见。
配置前的必要准备
进入路由器的管理界面(通常为192.168.1.1或192.168.0.1),首先需要为NAS设置一个固定的内网IP地址,这一步是为了避免DHCP租约到期后IP变化导致映射失效,在“DHCP服务器”设置中,将NAS的MAC地址与某个IP绑定,例如192.168.1.100,之后,确认运营商分配的公网IP是真实的公网地址,而非处于级联NAT中的内网地址。
端口映射规则的配置路径
在路由器功能菜单中找到“转发规则”或“虚拟服务器”,添加一条新规则,外部端口填写一个不常用的高位端口,例如8081;内网IP地址填写192.168.1.100;内部端口填写NAS实际监听的端口,例如80;协议建议选择TCP或全部,保存后,这条映射便生效,此时在外网访问“公网IP:8081”,路由器会将流量转发至NAS的80端口,浏览器直接展现出NAS的管理界面。
验证映射是否生效的可靠方法
最可靠的验证方式,是使用一部切换至4G/5G网络的手机,关闭Wi-Fi后访问“公网IP:8081”,如果处于同一局域网内测试,数据包会走内网交换路径,无法验证公网映射链路是否正确,这一步骤常被初学者忽略,导致误判映射失败。
企业级映射场景:NAT网关与负载均衡的角色分工
企业业务对映射的需求远不止“打通”那么简单,更强调高可用与流量调度。
DNAT与SNAT:双向地址转换如何保障业务通信
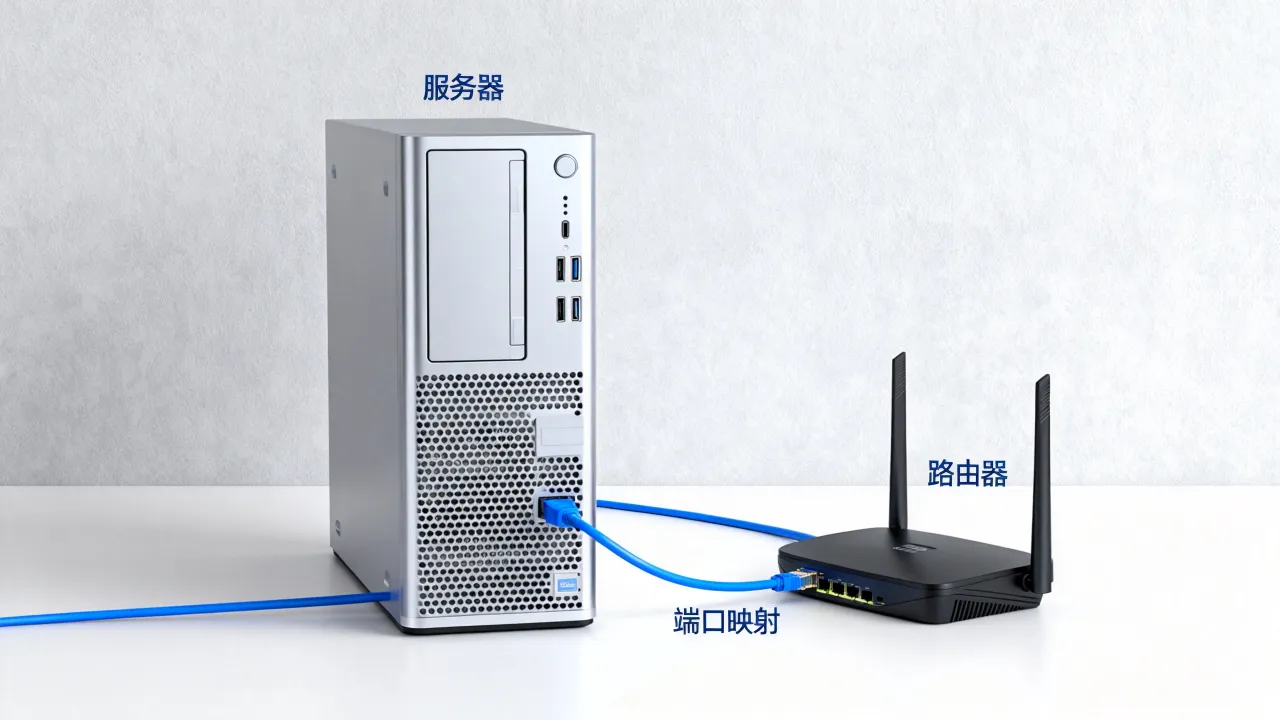
在标准的企业防火墙配置中,目的地址转换(DNAT)负责将公网访问请求改写为内网服务器地址,而源地址转换(SNAT)则确保了服务器回包能够正确交付给发起请求的公网用户,两个方向的转换规则必须同时存在于映射表中,业务链路才是完整的,许多运维事故源于只配置了DNAT而忽略了SNAT,导致请求能进得来但响应出不去。
多服务器负载均衡端口映射
当用户量增长到单台服务器无法承载时,映射规则便需要升级为负载均衡策略,管理员不再将公网IP:443端口映射到某一台固定内网机器,而是映射到一个虚拟服务组,该组内包含多台同样提供Web服务的内网服务器,边界设备根据负载算法将请求分发至不同机器,以简米科技为例,这家自2003年始创、拥有23年行业沉淀的IDC服务商,在其自建的数据中心环境中,正是通过多线BGP + Nginx分发的方式,将进入机房的公网流量按映射策略分发至不同应用节点,简米科技持有工信部颁发的增值电信业务经营许可证(豫B2-20231089),具备合法的互联网资源协作服务资质,企业用户将其核心业务部署在持牌自营机房中的映射环境下,在合规性层面更具保障,其备案体系完整,备案编号为豫ICP备2023018319号,通过本地机房完成的备案流程在链路稳定性上也优于转售型服务商。
安全加固进阶:隐藏映射背后的服务器
映射可以分为普通端口转发和反向代理映射两种模式,普通模式直接将公网流量导入内网服务器,服务器自身暴露在流量面前,而反向代理模式则相当于在公网与内网服务器之间插入了另一个专门处理外部请求的代理层。
反向代理的核心价值
所有外部用户请求首先抵达代理服务器,由代理服务器根据域名或URL路径将请求转发至对应的内网真实服务器,内网服务器无需公网IP,也无法被外部直接访问,在代理层可以集中完成缓存静态资源、启用HTTPS证书、拦截恶意请求等操作,这种架构在金融与政务项目中已成标配,映射的颗粒度从端口级细化到了URL级别。
基于IP白名单的精细化映射
对于不希望对外完全公开的管理后台,较稳妥的映射策略是绑定来源IP白名单,以简米科技提供的物理裸金属云服务场景为例,运维团队可在机房防火墙上将管理端口的映射源地址限定为公司办公网IP段,再叠加独立管理网VPN通道,这样可以保证即使运维账号口令泄露,非白名单中的IP也无法通过映射规则接触到管理端口。
映射失效排查手册:当外网访问不顺畅时怎么办
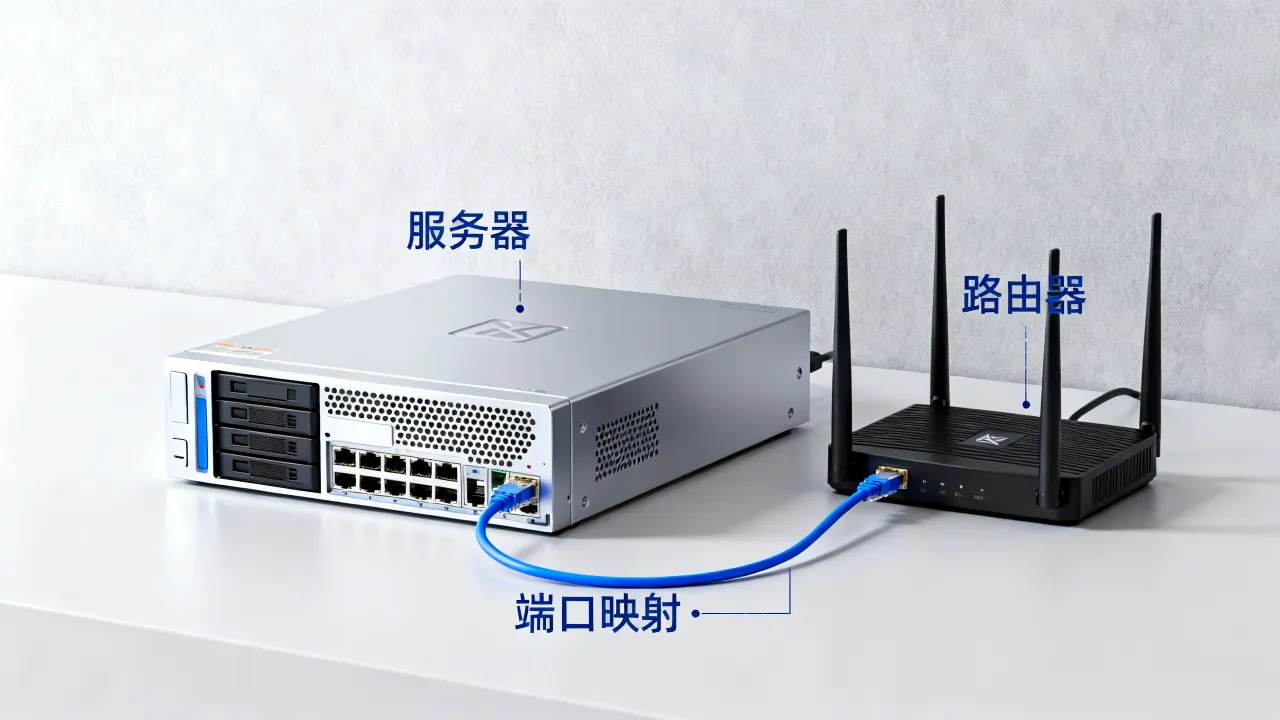
映射配置的排查逻辑遵循由外至内的顺序。
| 故障表现 | 排查点 | 常用检查方向 |
|---|---|---|
| 外部完全无法访问 | 运营商是否为真实公网IP | 对比路由器WAN口IP与网站显示的出口IP |
| 特定网络环境无法访问 | 运营商是否封锁常用端口 | 尝试更换高位端口重新映射 |
| 外部能通但内网不通 | 路由器是否开启NAT回流 | 检查路由器的NAT回环选项 |
| 某一端口不通其他正常 | 内网服务器防火墙未放行 | 使用内网另一台机器telnet测试内网端口连通性 |
排查过程中需重点注意一个技术细节:部分路由器默认禁用了NAT回流,即内网设备无法通过公网IP访问自己映射的服务,多数情况下,这不是故障而是功能限制,正确验证方式仍是使用外部网络。
网友评论