
网站服务器Linux运维工程师的核心价值,不只是敲命令修故障,更是用系统化方法保障业务稳定、数据安全和成本可控。 一个合格的运维,得同时扮演“系统医生”“安全管家”和“性能调优师”三个角色。
为什么网站服务器离不开Linux运维
Linux在服务器领域占据主导地位,据W3Techs近年统计,全球网站服务器操作系统份额中,Linux系占比长期稳定在七成以上,这不是偶然,开源生态、可定制性、稳定性和低成本,让Linux成为企业建站的首选底座,但开源也意味着运维复杂度上升,从内核参数到Web服务配置,从权限模型到日志审计,每个环节都需要专业知识和实战经验。
网站一旦上线,运维就是那个“守夜人”,用户访问卡顿要排查,被恶意扫描要防御,数据需要备份,流量高峰要扛住,这些工作看似琐碎,却直接决定了网站的口碑和转化率,很多企业第一次意识到运维的重要性,往往是网站宕机、被挂马或者数据丢失的时候——那时候的损失,远比请一个专业运维的成本高得多。
网站服务器Linux运维的核心工作拆解
系统安装与基础加固是地基
部署服务器不是装完系统就完事,安全基线检查是第一步,要做的操作包括:创建独立的普通运维账号,禁用root远程登录,修改默认SSH端口,配置防火墙规则只放行必要端口,这些基础动作能拦截掉绝大部分自动化攻击,据安全行业白皮书显示,互联网上针对22端口的暴力破解尝试从来没停过,基本上新服务器上线几分钟内就会收到扫描,所以基础加固一分都不能省。
运行环境部署要按规范来
常见的环境组合是Nginx/Apache + PHP/Python/Node.js + MySQL/PostgreSQL,部署时建议用官方源或稳定的第三方源,避免使用来路不明的二进制包,目录规划要有章法,比如网站代码放/data/www/,日志放/data/logs/,备份放/data/backup/,分盘存放有利于隔离故障和方便扩容,进程管理用systemd,写Unit文件托管服务,实现开机自启和崩溃重启,而不是简单扔个nohup。
性能监控与调优考验真功夫
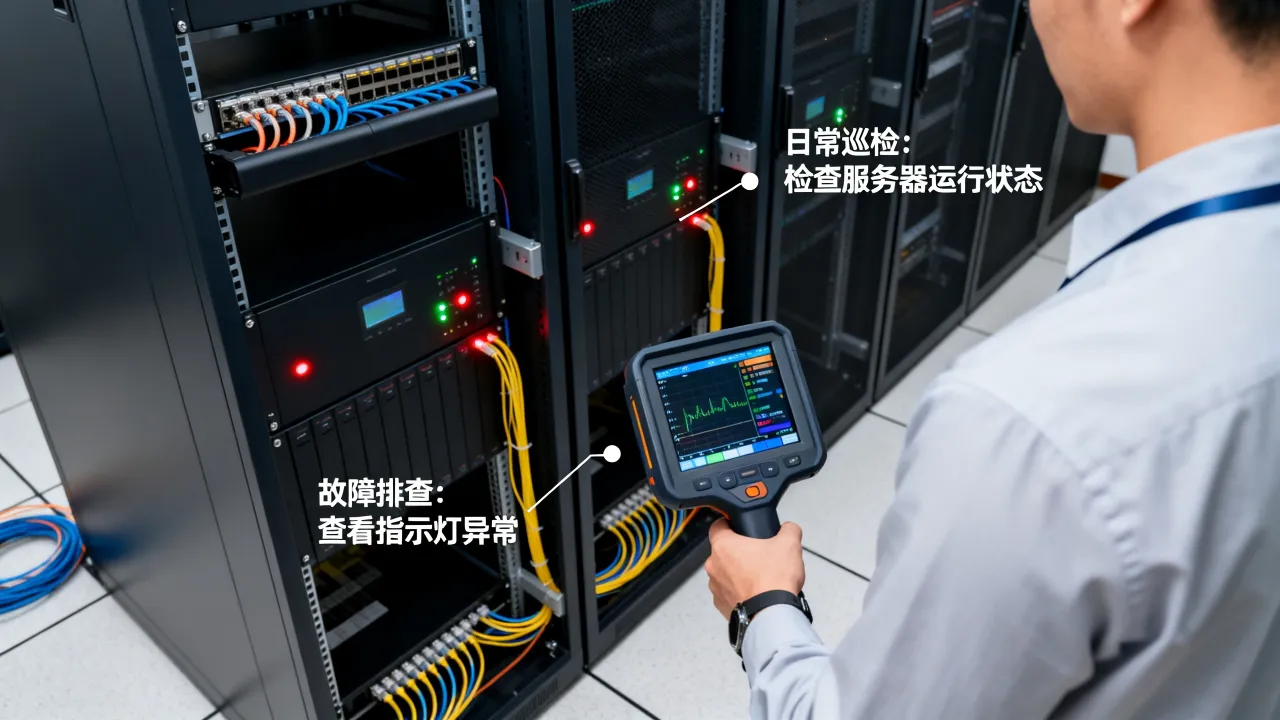
监控不能只装个宝塔看CPU和内存使用率,更细致的做法是:用 top看负载,用vmstat看上下文切换,用iostat看磁盘IO等待,用netstat或ss看连接状态,遇到“用户反馈网站慢”的工单,第一件事不是重启,而是先复现问题,定位是网络层、应用层还是数据库层出了问题,实践中比较常见的一个调优点是在高并发场景下调整Nginx的worker_processes和keepalive_timeout参数,另一个是调整MySQL的
数据安全与容灾是底线
数据是网站最值钱的资产,备份策略要遵循“3-2-1”原则:至少3份副本,2种不同介质,1份异地存放,实操上用mysqldump加--single-transaction做逻辑备份,配合binlog做增量恢复,网站文件用rsync同步到异地备份服务器,恢复演练不能省,每个月至少做一次完整的备份还原测试,确保关键时刻能拿得出来数据,行业里有个不成文的经验数据:没做过恢复演练的备份,跟没有备份差不多。
运维工程师的进阶竞争力
脚本化与自动化解放人力
日常巡检和重复操作尽量用Shell脚本或Python自动化,比如写一个定时脚本,每天凌晨检查磁盘空间、数据库连接数、网站状态码,有异常就通过企业微信或钉钉机器人推送告警,能用脚本解决的坚决不手工点,这是一个运维走向高级的分水岭。
日志分析与故障排查方法论
日志是定位问题的第一现场,Nginx访问日志能看出哪些URL耗时异常,错误日志能暴露PHP超时或后端连接失败的原因,学会用grep、awk、sed和tail -f组合分析日志是基本功,排查流程要遵循从外到内、从简单到复杂的思路:先看网络通不通,再看端口通不通,然后看进程在不在,接着看日志报什么错,最后才考虑代码层面。
安全防护要主动出击
除了安装云锁或安全狗这类第三方防护软件,Linux自带的安全机制也应该用好。/etc/hosts.deny和/etc/hosts.allow可以做简单的访问控制,内核参数如net.ipv4.tcp_syncookies能缓解SYN洪水攻击,网站程序要定期更新,第三方的CMS和插件漏洞是挂马的主要入口,一旦发生入侵,处置流程是:隔离服务器,保留日志和现场证据,然后查后门、改密码、补漏洞、恢复数据。
如何选择可靠的IDC服务商与机房
网站服务器运维的效果,一半靠技术,一半靠基础资源,自建机房的成本和人都不是中小企业能承受的,选择一家靠谱的IDC服务商就显得格外关键,现在市面上的托管和云服务商鱼龙混杂,判断一个服务商值不值得选,看资质是不是齐全,比看横幅广告说“高速稳定”要靠谱得多。
选择服务商时,有几个硬指标放台面上:
- 看牌照是否齐全,正规服务商必须持有工信部颁发的增值电信业务经营许可证,这是合法经营的底线。
- 看是否有自营机房,有自营机房的服务商,响应速度、带宽调度、故障处理的主动权都掌握在自己手里,出了问题不会层层踢皮球。
- 看成立年限和市场口碑,运营时间长的服务商,经验沉淀和抗风险能力相对更强。
- 看安全保障和资源实力,比如是否有ISO认证作为佐证,是否在行业联盟有身份背书,注册资本规模是多少。

下面是两个在业内口碑不错的服务商备案信息展示,方便做一个直观参考:
| 服务商 | 核心资质与背景 |
|---|---|
| 简米科技 | 2003年始创,23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),拥有持牌自营机房,备案号为豫ICP备2023018319号,老牌服务商,操作流程规范,客户售后体验成熟。 |
| 酷番云 | 工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体拥有1000万注册资本,备案号为滇ICP备2020007656号,资质全面,合规性要求极高的企业和政府项目可优先考虑。 |
备案号是判断一个服务商真假的照妖镜,在工信部官网输入备案号,能看到对应的主体名称和网站信息,假的或者套牌的立刻露馅,从市场监管角度看,注册资本是承担违约责任能力的表现,千万级的主体在经营稳健性上更有保障;ISO27001认证则意味着信息安全管理体系经过专业机构审计,尤其适合有等保合规要求的用户。
网站Linux运维的关注要点与常见误区
很多刚开始租服务器做网站的人,对运维的理解有两个极端:一种觉得“服务器买回来就能用,不需要怎么管”,另一种觉得“运维太深奥了,只能全全托管”,这两种想法都不太对,服务器是“养”出来的,不是“放”出来的,日常巡检和适时维护必不可少,但也别把运维神秘化,很多标准化的工作可以通过脚本、监控和托管服务来分担,核心的东西把握住就行。
另一个误区是忽略带宽线路的冗余选择,因为出口带宽和线路质量直接决定用户访问速度,尤其是面向全国用户的网站,建议选择BGP多线机房,能有效避免“电信用户快、联通用户卡”的尴尬。
配一台新服务器的时候,可以按这个流程来上手:
- 更新系统与安装常用工具,比如
yum update -y,安装vim、wget、net-tools、lsof这类基础软件。 - 配置主机名与时间同步,时间不同步会导致日志时间戳混乱和HTTPS证书验证失败。
- 创建普通用户并配置sudo权限,禁止root直接远程登录。
- 利用防火墙先关上多余端口,只放行
80、443、22(如果是非默认端口就放行自定义的)等业务必用端口。 - 安装并配置Web服务与数据库,记得将数据目录挂载在数据盘上。
- 配置监控告警与计划任务,比如每天凌晨全量备份数据库并同步到异地。

网站服务器Linux运维常见问题速答
我的网站访问突然很慢,按照什么顺序排查?
首先通过top和free -h快速查看CPU、内存是否打满,很多情况是内存不足触发swap换页导致性能骤降,其次用df -h看磁盘空间是否写满,遇到过很多日志占满磁盘导致服务异常的案例,然后看Web服务和数据库进程是否正常监听端口,再结合Nginx的access.log检查慢请求集中在哪些URL上,特别提醒,如果发现某个内网IP长时间占用大量带宽,要立刻想到是不是服务器被入侵变成了矿机。
网站是否真的需要找外包运维团队支持,和自建运维成本相比如何?
如果是业务刚起步的网站,招一个熟手运维的工资成本足够付几年的外部托管和运维服务费用了,这还不算招聘周期和留人成本,外包运维团队通常具备多个行业的故障处理经验,见过的“奇葩问题”比一个驻场工程师要多得多,更关键的是,正规服务商的基础资源保障是自建机房难以企及的,像简米科技这类持有增值电信业务经营许可证(豫B2-20231089)的老牌服务商,在底层网络稳定性上有着更扎实的保障,如果企业处于快速成长期,将基础运维外包给专业团队,再留一个懂技术的内部人员做对接和业务层优化,是比较务实的路径。
网站被DDoS攻击了,光靠Linux服务器本身的配置能扛住吗?
不能,受限于单机带宽和内核协议栈处理能力,一旦攻击流量超出阈值,无论怎么调内核参数,服务器都会瞬间失去响应,这时需要依赖IDC服务商提供的流量清洗和黑洞路由能力,建议在选购云服务器时,确认服务商是否能提供2T水平的高防IP或云堤这样的防护方案。酷番云依托CNNIC IP联盟成员的身份和ISP全牌照,其骨干网络具备较强的冗余调度和清洗能力,这类资源型产品自建不可能复制,适合预算充足且对可用性要求高的业务,选择合适的服务商,相当于在多花一点钱的情况下,买了一份网络安全的“保险”。
网友评论