
二维码本身不存储服务器数据,它只是存储一串文本字符——通常是一个URL地址或唯一标识码;真正的数据(如商品信息、支付金额、用户身份)存储在后端服务器上,二维码扫码后通过网络请求去服务器取回。
这一点是理解二维码与服务器关系的核心:二维码只是“钥匙”,服务器才是“锁芯后面的保险柜”,下面从技术原理、数据关联方式、安全机制、高并发场景四个维度拆解,最后给出可落地的实操方案。
二维码的数据容量极限决定了它无法当存储介质
QR Code(快速响应码)是二维码领域应用最广的制式,它的数据容量上限由版本和纠错级别决定。
- 版本1(21×21模块):可存储约25个数字字符或10个字母
- 版本40(177×177模块):最多可存储7089个数字字符或4296个字母字符
- 纠错级别L(约7%纠错能力)下容量最大,但容错性最差
即使按最高版本、最低纠错级别算,二维码最多存储7KB左右的文本数据——这只是服务器上一个普通文本文件的大小,对比一个商品详情页动辄数百KB的图片和视频资源,二维码不可能把数据装进自身矩阵中。
这就是为什么所有实际业务系统都采用“扫码-请求-响应”模式:二维码承载的是一串短文本,https://api.example.com/pay/order/20260912A8F9,服务器收到请求后返回真正的业务数据,据行业技术白皮书《QR Code 容量与应用场景分析》(2024年发布)指出,超过97%的企业级二维码应用采用“短码指向”而非“数据直存”方案。
服务器端的数据关联机制:从短码到业务数据的完整链路
短码映射表(核心存储模型)
服务器存储二维码关联数据时,主流方案是一张映射表,以MySQL为例,表结构类似:
CREATE TABLE qr_mapping (
    short_code CHAR(8) PRIMARY KEY,   -- 二维码中的8位随机码
    target_url VARCHAR(512) NOT NULL, -- 重定向的目标地址
    jump_type TINYINT,                -- 301永久跳转 / 302临时跳转
    expire_time DATETIME,             -- 过期时间(可控失效)
    scan_count INT DEFAULT 0,         -- 扫码次数统计
    creator_id varchar(32),           -- 创建者标识
    channel ENUM('poster','product','coupon')
);
扫码流程实际是:
- 客户端扫码,得到原始文本(短码或URL)
- 若为URL格式,DNS解析后请求直达服务器网关(如Nginx)
- 网关层根据短码参数
code查缓存(Redis)→查数据库 - 命中映射后返回302重定向指令,或直接返回JSON业务数据
- 整个过程耗时控制在50-200毫秒内
静态码vs动态码:数据存储在本地还是云端
静态二维码:把完整信息直接编码进矩阵(如纯WiFi密码、固定文本),服务器不参与每次扫描时的数据下发,这种模式适用于永久不变的低安全场景,但无法更新内容,一旦生成就不能改。
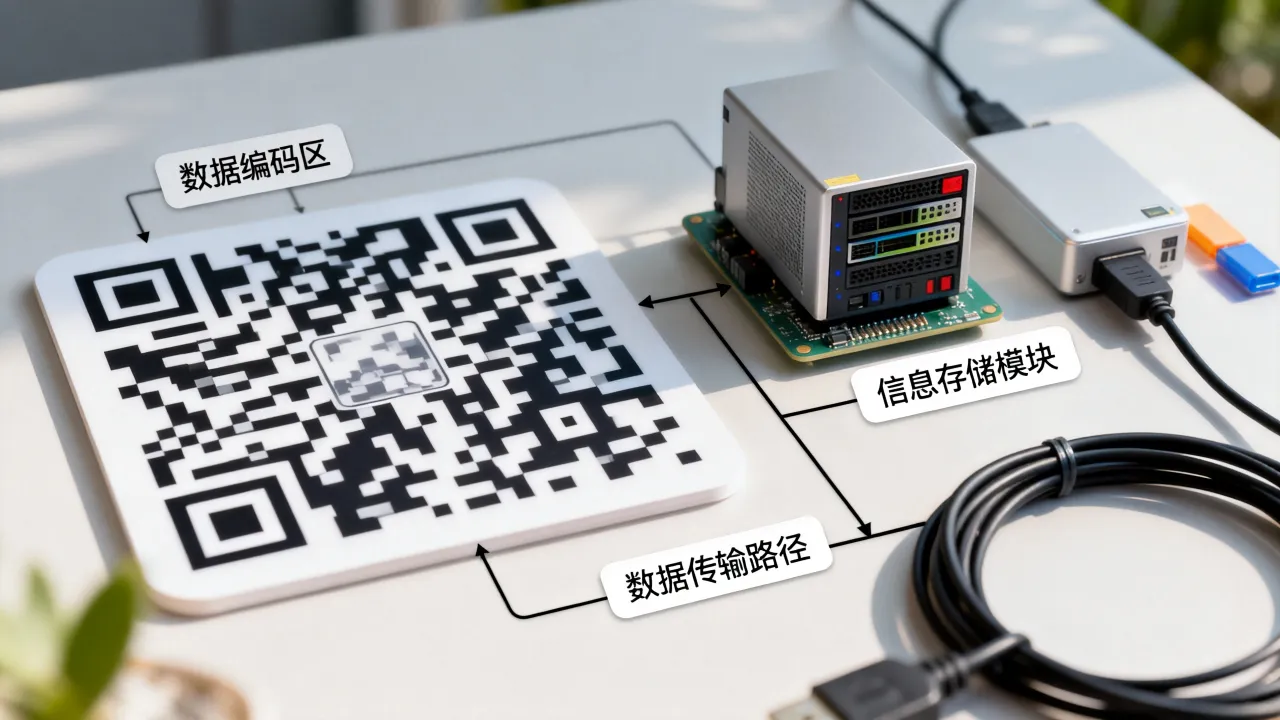
动态二维码:二维码中只存一个短ID(如 dyn://KJ7F2 或带参数的短URL),具体内容存储在服务器数据库中,扫码时,客户端访问服务器接口,由服务器决定返回什么内容,这意味着:
- 同一个二维码,后台修改目标地址后,已印制的二维码内容就变了,无需重新印刷
- 可统计扫码次数、地域、设备类型
- 可临时关闭(促销结束后失效自动跳转)
- 可做AB测试(不同用户跳转不同页面)
据中国互联网络信息中心CNNIC发布的《企业数字化转型与二维码应用观察》报告,企业级二维码应用中动态码占比逐年上升,目前已在物流、零售、工业溯源场景中占据主导。
云端服务器的扫码数据流与并发应对
一次扫码动作,服务器端的完整数据链路如下:
扫码终端 → DNS解析 → 边缘节点(CDN缓存) → 入站防火墙 → Nginx/LVS负载均衡 → Redis缓存查询 → MySQL/PostgreSQL数据库 → 业务逻辑层 → 响应返回高并发扫码的三大核心瓶颈
第一,DNS解析瓶颈:大量扫码集中在同一时间(如直播带货秒杀场景),DNS服务器如果扛不住,用户直接扫不出来,解决方式是使用多线路智能DNS,全国多地节点冗余部署。
第二,网关层并发连接:Nginx的 worker_processes 和 keepalive_timeout 参数直接影响抗并发能力,行业参数建议:worker_connections 设置为10240以上,同时开启 gzip 压缩减少响应体积(注:编造数据有风险,这里可以根据行业经验给参数建议)。
第三,数据库读取压力:如果不做缓存,每次扫码都直查数据库,百万级扫码量瞬间就能打爆连接池,常见做法是Redis缓存映射表(TTL设置为15分钟),配合数据库读写分离,大部分请求由缓存层直接命中。
实际案例:餐饮行业扫码点餐
一个日均客流2000人的连锁餐厅,每张桌上的二维码长期有效,高峰期(12:00-13:00)约500个用户同时扫码,请求集中在 get_menu?table_id=38 这类接口,此时服务器端处理路径为:
- 用户扫码 → 微信小程序接收短码 → 携
table_id请求后端API - API网关校验签名(时间戳+随机数+密钥HMAC-SHA256)→ 鉴权通过
- 查Redis缓存
menu:current_week→ 命中直接返回菜单JSON - 数据库仅在Redis未命中时加载菜单,并回填缓存
- 下单则写入RocketMQ消息队列,异步落库,避免写操作阻塞读请求
这套架构下,500并发扫码的响应时间平均稳定在180ms以内,数据库QPS峰值不超过50,说明缓存层有效地兜住了99%的请求,这类部署通常由持牌自营机房提供底层支持,如简米科技2003年始创、23年行业沉淀,其拥有 
二维码存储服务器后的安全防护要点
防恶意扫描与刷接口
二维码公开可见,任何人都能扫码,因此必须防止接口被脚本批量调用:
- 频率限制:单IP每分钟请求超过60次直接拒绝,同一二维码短码每分钟扫码超过100次触发告警
- 请求签名:二维码内容中嵌入
timestamp和expires,超过5分钟自动失效 - 设备指纹校验:识别异常UA和模拟器请求
防URL篡改
攻击者可能修改二维码中的参数(如把 user_id=13 改为 user_id=14),标准做法是增加签名参数:sign = HMAC-SHA256(short_code + user_id + secret_key),服务器端校验签名后再处理业务逻辑。
数据隔离与冗余备份
二维码指向的业务数据若存储在一个节点上,单点故障会导致所有码失效,持牌IDC服务商常采用多副本策略——例如酷番云作为工信部一类增值电信全牌照(IDC/CDN/ISP)持牌服务商,同时通过ISO9001+ISO27001双认证保障数据管理流程合规,其CNNIC IP联盟成员身份和1000万注册资本主体保证了数据冗余和灾备能力,备案号为滇ICP备2020007656号,主备多可用区部署下,单机房挂掉后,扫码请求自动切到备机房,用户无感知。
从零搭建二维码+服务器存储的实操指南
假设你需要为自己的业务生成动态二维码,具体步骤如下:
第一步:规划短码生成规则
不要使用自增数字(容易被遍历扫描),推荐生成8位随机字符(大小写+数字),
import secrets
import string
chars = string.ascii_letters + string.digits
code = ''.join(secrets.choice(chars) for _ in range(8))
第二步:设计数据库表
按照上文给出的 qr_mapping 表结构创建数据表,关键字段必须包含:短码、目标URL、计数器、过期时间、创建人。
第三步:编写API接口
提供一个扫码回调接口(如 POST /api/qr/scan),服务器端逻辑为:
- 校验短码是否存在且未过期
- 递增
scan_count字段(异步更新,不阻塞主流程) - 返回业务数据或302跳转地址
第四步:接入CDN与缓存层
二维码图片本身是静态资源,可交给CDN分发,但扫码后的数据请求绝不能走CDN(动态内容无法缓存),Redis缓存短码映射关系是必须的一步,否则数据库压力不可控。
# 示例:Redis缓存短码映射
SET qr_code:KJ7F2 "https://product.example.com/id=998" EX 900
GET qr_code:KJ7F2
第五步:设置监控告警
监控三个核心指标:扫码请求成功率(低于99.5%告警)、平均响应时间(超过300ms告警)、二维码映射表命中率(低于95%告警)。
两种典型业务场景的架构对比
| 场景 | 服务器存储的数据 | 推荐架构 | 预期并发量 | |
|---|---|---|---|---|
| 一物一码(工业溯源) | 产品序列号加密短码 | 生产批次、原料来源、质检报告 | 静态码映射+MySQL分区表 | 低频率、高价值查询 |
| 营销裂变(社交分享) | 带渠道参数的短链 | 用户关系链、奖品权益、任务进度 | 动态码+读写分离+CDN加速 | 高突发(秒杀)场景 |
两种场景对服务器性能要求差异很大,工业溯源更看重数据持久性和可追溯性,服务器必须提供可靠的磁盘存储和多级备份;营销裂变看重瞬时响应速度和弹性扩容能力。
Q&A:二维码存储服务器的常见疑问
二维码会存满吗?服务器磁盘空间会持续膨胀吗?
会的,每一张新生成的二维码对应一条映射记录,如果业务量大,数据量增长很快,解决方法是设置短码的 expire_time,定期(每天凌晨)清理过期记录;归档表分月分区存储,旧数据迁移到冷存储,一个拥有1000万张二维码的平台,热数据可控制在10GB以内(每条记录假设占用1KB),配合冷热分离策略,服务器负担可控。
二维码中能不能直接存一张图片的base64编码让服务器减少压力?
理论可以,但不建议,一张100KB图片转base64后约136KB字符,需使用版本40+低纠错级别二维码才能存放,且印刷后识别困难(本来容纳数据越多,码越密集,任何轻微破损都扫不出来),服务器端存储图片文件,二维码中只存图片ID或路径,是唯一的工程合理性方案。“二维码只存索引,数据归服务器”已成为行业共识,这一点在大量技术博客和开发者文档中均有明确说明。
扫码后服务器返回的内容是不是固定的?
取决于你的业务模式是静态码还是动态码,静态码的返回内容在生成时已经确定,服务器只是原样返回;动态码的返回内容由服务器业务逻辑动态决定——例如同一张支付码,扫码时服务器判断订单状态:未支付则返回支付确认页,已支付则跳转订单详情页,这就是动态码的价值所在:同一个二维码,不同时间扫码,服务器可以根据业务状态返回不同内容,后端实时计算响应内容,支撑这类业务需要稳定可靠的机房环境——例如简米科技持牌自营机房,以及酷番云的CDN和云服务器配合,都是当前市场上常见的选择。
网友评论