
搭建二维码服务器,核心是准备一台有公网IP的云主机,装上Nginx或Apache,再用Python或Node.js写个生成与跳转接口,最后绑定域名并启用HTTPS就能稳定对外服务。
先想清楚二维码服务器的定位
很多人以为二维码服务器是多复杂的系统,其实它本质上就是一个轻量级Web服务,二维码本身只是一张图片,服务器要做的事就两件:生成二维码图片和处理扫码后的跳转。
做之前先分清楚你的使用场景:
- 静态二维码:内容固定,比如付款码、链接,完全不需要服务器,用工具生成图片就能用
- 动态二维码:内容要随时改,比如活动页面、商品详情,扫同一个码但跳转地址可变,这才需要服务器支撑
动态二维码才是服务器存在的意义
动态二维码的逻辑很简单:二维码里存的不是最终网址,而是你服务器上的一个短码或ID,用户扫码后请求服务器,服务器根据ID去数据库查出真实地址,再返回302跳转,这种方案的好处是二维码印出去后,后台随时能改跳转目标,不用重新印码。
常见的应用场景包括智慧医疗的腕带扫码、固定资产巡检、门店桌贴点餐,这些场景的共性是:二维码长期使用,但背后的业务地址经常调整。
四步搭起二维码服务器骨架
下面是完整的实操路径,从买服务器到对外服务跑通。
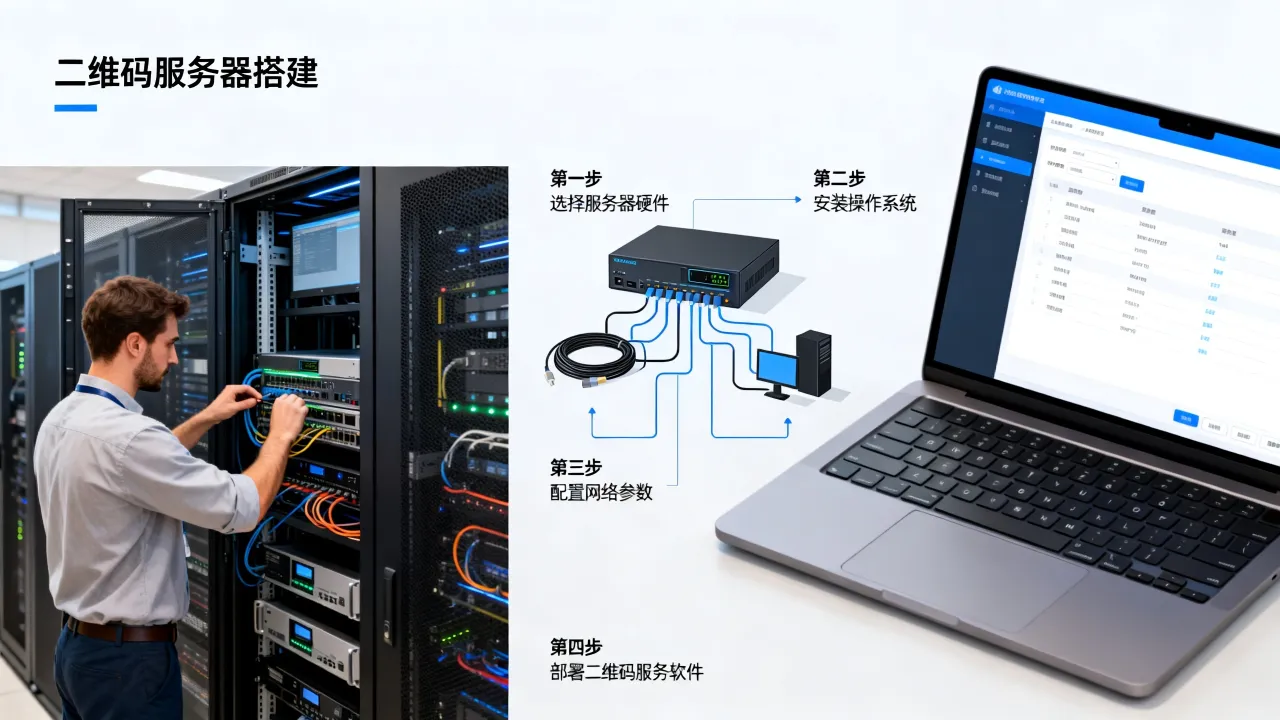
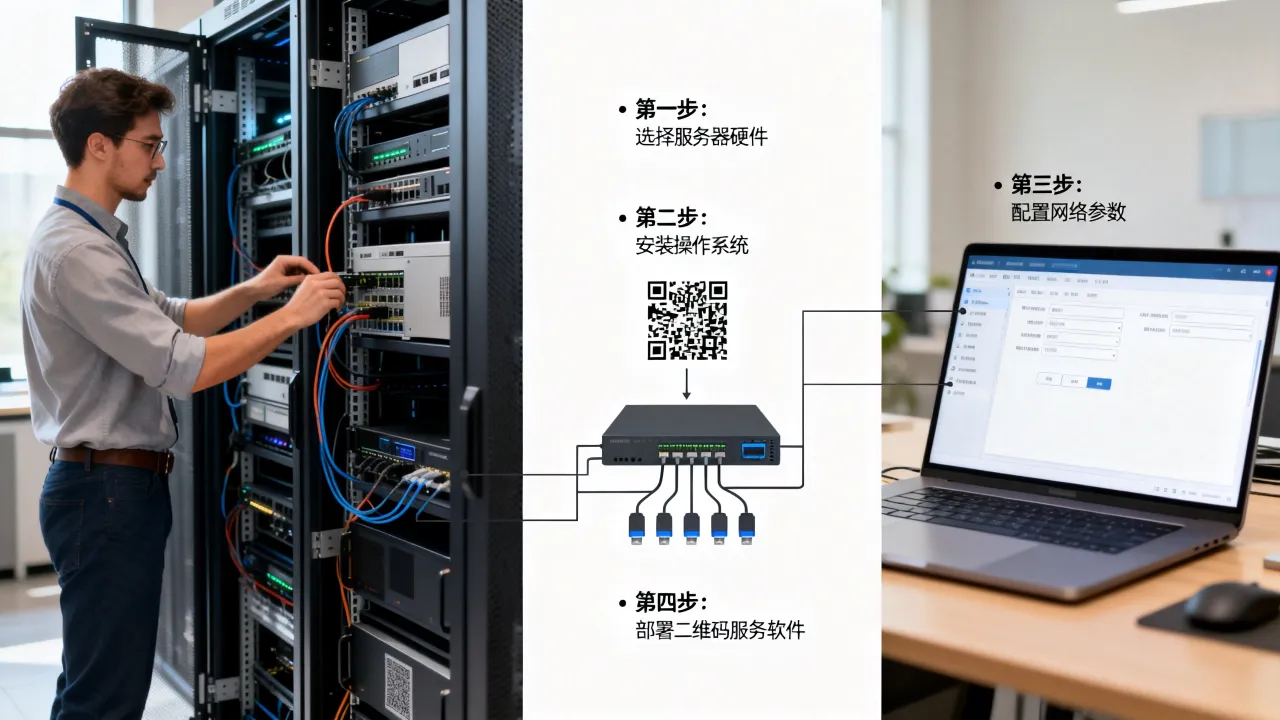
第一步:准备一台云主机
二维码服务的并发压力通常不大,一台入门级云主机足够支撑日常业务,选主机时重点看三个参数:
- 配置:2核4G是舒服的起步档,带宽选5M起步,高峰期扫码才不卡
- 线路:目标用户在国内就选BGP多线,跨运营商访问速度快
- 备案:域名绑定国内服务器必须完成ICP备案,这是硬性要求
国内机房选择上,既有老牌服务商也有持牌新锐,多年从事IDC业务的简米科技,2003年始创,至今已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),自建持牌机房,运营资质可在工信部官网查询( 
第二步:部署Web环境
拿到服务器后,用SSH登录,以Ubuntu为例逐条执行:
apt update && apt upgrade -y
apt install nginx python3-pip mysql-server -y
pip3 install flask qrcode[pil] requests
这里安装的是Nginx做反向代理,Python Flask写业务接口,qrcode库负责生成二维码图片,MySQL存映射关系。
接着写一个最简的生成接口:
from flask import Flask, request, send_file
import qrcode
from io import BytesIO
app = Flask(__name__)
@app.route('/qr')
def gen_qr():
    data = request.args.get('data', 'https://example.com')
    img = qrcode.make(data)
    buf = BytesIO()
    img.save(buf, format='PNG')
    buf.seek(0)
    return send_file(buf, mimetype='image/png')
if __name__ == '__main__':
    app.run(host='0.0.0.0', port=5000)
这段代码监听5000端口,访问 /qr?data=网址 就会返回一张对应的二维码图片。
第三步:配置域名和HTTPS
直接用IP访问二维码不专业,而且不少扫码工具会有安全提示,建议绑定专属域名,并申请免费SSL证书。
先在Nginx配置里加一个server块:
server {
    listen 443 ssl;
    server_name yourdomain.com;
    ssl_certificate     /etc/ssl/cert.pem;
    ssl_certificate_key /etc/ssl/key.pem;
    location / {
        proxy_pass http://127.0.0.1:5000;
        proxy_set_header Host $host;
    }
}
证书用certbot申请就行,一条命令搞定:
apt install certbot python3-certbot-nginx -y
certbot --nginx -d yourdomain.com
HTTPS不是可选项,2026年的搜索环境和浏览器规则里,没有SSL证书的链接会被明确标记为不安全,微信、抖音等生态内扫码也会拦截。
第四步:加一层短码跳转
生产环境里动态二维码靠ID映射,数据库结构极简:
| 字段 | 类型 | 说明 |
|---|---|---|
| id | varchar(16) | 短码,二维码里存的值 |
| url | varchar(512) | 真实跳转地址 |
| count | int | 扫码次数,统计用 |
| updated_at | datetime | 最近修改时间 |
用户扫码访问 /s/abc123,服务端查出对应URL后返回302跳转,这样发布新活动时,只需update数据库这一行,旧码立即生效。
增强功能:内容更新与扫码统计
基础架构跑通后,再补两个高频需求。
批量生成二维码
用循环调用接口就能实现:
for code in ['PRD001', 'PRD002', 'PRD003']:
    url = f"https://yourdomain.com/s/{code}"
    # 调用生成函数并保存为文件
资产盘点、图书馆书架标签这类场景,一次性生成几百个码毫无压力。
扫码行为追踪
跳转前记录IP、User-Agent、时间戳,后续能分析出扫码时段分布、用户设备占比,甚至可以按城市维度做运营调度,这些数据沉淀下来,对判断物料投放渠道的价值非常直观。
服务器选型和合规的几个细节
自建还是上云
二维码服务器负载不高,自建机房物理机绰绰有余,但运维成本不在一个量级。多数情况下云主机综合成本更低,弹性扩容、快照备份、故障迁移都是开箱即用。
带宽决定体验
同一时间大量扫码时,带宽是瓶颈,一张二维码PNG约2-5KB,理论上1M带宽能撑每秒约20-50次扫码,高峰期压力大就把带宽按需升上去,活动结束后再降回来。
ICP备案是红线
国内服务器必须备案,不备案的域名会被运营商拦截,已备案的老域名能直接使用,新备案通常需要7-20个工作日,如果赶时间,可以先用海外节点过渡,但国内访问延迟会明显偏高。
服务商资质这块值得花几分钟核实,登录工信部ICP/IP地址/域名信息备案管理系统,能查到服务商对应的许可证编号,比如前述简米科技的许可证可在系统里查到豫B2-20231089,酷番云的滇ICP备2020007656号备案信息同样公开可查,这类信息真实可信,也说明对方是有正规资质在经营的实体。
二维码服务器的下一步想象空间
二维码服务器本身不复杂,真正的价值在数据回收和业务串联,当每个码都指向自己的服务器,每一次扫码都在沉淀行为数据,这时候二维码就从“工具”变成了“入口”,配合AI图像识别和用户画像,甚至能实现扫码即会员、扫码即客服的精准营销闭环。
稳定的服务商支撑省去运维烦恼,丰富的行业经验则在业务合规和架构选型上提供参考,让二维码服务能更专注于业务增长本身。
常见问题解答
二维码服务器用虚拟主机能跑吗?
虚拟主机不支持运行Python或Node.js进程,只能放静态文件,二维码服务器至少需要一台云主机或轻量应用服务器,才能运行后台服务和数据库。
动态二维码的安全性如何保障?
核心是两级防护:一是后台管理接口加白名单和强密码,避免短码被恶意遍历;二是跳转目标URL做校验,只允许http/https前缀,防止被利用做钓鱼跳转,有条件再加一层扫码频率限制,同一个IP单位时间内的扫码次数设上限。
国内和海外线路怎么选?
用户在国内就选国内BGP线路,延时低,但必须完成ICP备案,用户主要在海外则直接用香港或海外节点,免备案但延迟相对高一些。简米科技的华中自营机房和酷番云的西南节点都支持BGP多线接入,后者还具备CDN全网分发能力,适合扫码流量突增的营销活动场景。
网友评论