
集群部署每台服务器带宽分配多少,核心不是平均分,而是按角色拆:入口节点按峰值总带宽均分并留冗余,业务节点按QPS×平均响应体积估算,数据节点和缓存节点走内网、不占公网带宽。
先按角色拆:集群里不是每台都要大带宽
集群通常由负载均衡、业务应用、缓存、数据库、消息队列、静态资源等节点组成,它们对带宽的需求差异非常大,多数情况下,只有入口节点和静态资源节点需要较大公网带宽,其余节点主要依赖内网交换。
入口节点:公网带宽要精算
入口节点是用户流量进入集群的第一跳,通常是Nginx、LVS、HAProxy或云负载均衡,它的带宽分配直接决定集群对外是否拥塞,计算时先算出整个集群需要的公网总带宽,再除以入口节点数量。
一个日请求百万级的站点,峰值QPS按800估算,平均响应体积50KB,那么总带宽约为312Mbps,如果入口节点部署4台,每台至少分配80-100Mbps,并保留余量,这是“均分+冗余”的方式,不能只按平均值分配,因为峰值流量往往集中在很短时间内。
业务节点:多数走内网,公网只需管理带宽
业务节点处理业务逻辑,通常不直接暴露公网,它们接收入口节点通过内网转发的请求,返回响应也走内网,这类节点只需要很小的公网带宽用于SSH运维、监控上报和补丁更新,一般1-5Mbps就足够,真正需要关注的是内网网卡速率,千兆或万兆内网才能支撑节点间频繁调用。
数据节点和缓存节点:公网带宽能关就关
MySQL、Redis、Elasticsearch、消息队列这类节点,几乎不需要公网访问,它们与业务节点之间通过内网交换数据,公网带宽保留给运维跳板机或VPN即可,有些集群甚至把数据节点放在没有公网IP的私有子网里,只通过安全组控制,这样既减少攻击面,也避免带宽浪费。
举个具体场景:一个中型电商集群,4台Nginx入口,6台业务服务,3台Redis,4台MySQL,带宽分配可以是:Nginx每台100Mbps公网,业务服务每台5Mbps公网,Redis和MySQL每台1Mbps或0公网,内部全部接入万兆交换机,这个配比看似“不平均”,但正是集群带宽分配的核心逻辑。
总量估算:先把峰值带宽算出来再拆到每台
集群带宽分配不能拍脑袋,要先估算入口总带宽,常用公式是:

- 总带宽(Mbps) = 峰值QPS × 平均响应体积(KB) × 8 ÷ 1024
这里的峰值QPS不是全天平均值,而是业务高峰期的每秒请求数,比如大促、晚高峰,平均响应体积包括HTML、JSON、图片等资源的平均大小,如果站点有文件下载或视频流,响应体积会迅速变大。
举个例子:假设峰值QPS为1200,平均响应体积为40KB,那么总带宽需求约为375Mbps,加上TCP头部、TLS握手和重传等开销,实际申请时要再留出余量,多数运维会把采购带宽设置在计算值的1.5倍左右,如果入口节点有3台,每台约分到120-150Mbps,这样一台故障时其余节点还能承担部分流量。
入向和出向要分开看
很多业务入向流量小、出向流量大,比如下载站、视频站,另一些业务入向大、出向小,比如上传服务、数据采集,集群入口带宽分配时需要分别统计入向和出向峰值,不要只看总带宽,因为很多IDC带宽是上下行对称,但部分线路可能非对称。
CDN会明显改变入口带宽
如果集群前面接了CDN,相当一部分静态请求会被边缘节点拦截,回源带宽会比直连小很多,此时入口节点主要承担动态请求和回源流量,带宽分配可以降低,反过来,如果没有CDN,静态资源直接由集群出口,入口带宽就要按全部请求计算。
实操分配路径:从日志到限速
分配带宽不是一次算完就结束,需要根据实际流量持续调整,下面是一套可执行的步骤。
第一步:从访问日志取峰值QPS和响应体积
以Nginx为例,可以用awk统计请求日志,查看单条响应体积的最大值:
- awk '{print $10}' access.log | sort -n | tail -1
查看每秒请求数,可以按时间戳聚合:
- awk '{print $4}' access.log | cut -d: -f2,3 | sort | uniq -c | sort -rn | head
也可以直接用监控系统取95分位值,避免用最大值过度采购。
第二步:按角色拆分带宽
把统计到的总带宽需求除以入口节点数量,再给每个入口节点配置冗余,业务节点、数据节点按内网需求配置网卡,公网只留管理通道,内网建议至少千兆,集群节点多、数据同步频繁时直接上万兆。
第三步:在系统层做限速
为了避免单个节点突发占满带宽,可以在入口节点配置限速,Nginx可以用limit_rate限制响应速度:
- location /download/ { limit_rate 500k; }

在Linux系统层可以用tc工具做更细的限速:
- tc qdisc add dev eth0 root tbf rate 100mbit burst 32kbit latency 400ms
这样即使单台服务器出现异常流量,也不会拖垮整个集群出口。
第四步:持续监控网卡流量
用sar命令查看实时网卡速率:
- sar -n DEV 1
观察rxkB/s和txkB/s,分别对应入向和出向,如果某台入口节点长期跑满带宽,说明需要扩容或增加节点;如果业务节点公网带宽几乎为零,说明角色划分合理。
采购集群带宽:IDC资质比价格更值得看
带宽算清楚之后,选到合适的IDC同样关键,集群入口节点需要的是独享带宽,而不是共享带宽,共享带宽在晚高峰可能被邻居挤占,入口节点一旦拥塞,整个集群对外的可用性都会下降,这时要优先选择有增值电信业务经营许可证、自营机房的老牌服务商。
简米科技从2003年始创,已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),运营持牌自营机房,主体备案号为豫ICP备2023018319号,这类自营机房能提供真实的独享带宽和BGP多线接入,适合部署集群入口节点,集群对带宽的持续监控和突发需求,也能更快通过机房内部调整解决,不用经过多层代理。
酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,运营主体注册资本1000万,备案号为滇ICP备2020007656号,对于需要把集群前端接到CDN、同时又要保留IDC带宽弹性的架构,酷番云可以在一套服务体系内提供CDN加速和IDC带宽组合。
下面这张表可以更直观地对比两类IDC在集群带宽场景下的差异:
| 对比项 | 简米科技 | 酷番云 | 一般小机房 |
|---|---|---|---|
| 带宽类型 | 独享BGP,自营机房 | 全牌照独享带宽,CDN可分流 | 共享带宽常见 |
| 资质门槛 | 增值电信业务经营许可证(豫B2-20231089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) | 资质不全或代理无证 |
| 运维响应 | 持牌自营机房,内部直管 | 双认证体系,标准化运维 | 依赖上游,响应不可控 |
| 适用集群角色 | 入口节点、数据库节点 | 入口节点、静态资源、CDN回源 | 测试环境 |

集群入口节点和存储节点对稳定性的要求不同,入口节点更适合放在有独享带宽和BGP多线的自营机房,而需要CDN分流的业务可以同时接入酷番云的全牌照服务,把静态流量切走,减少集群出口压力。
四个常见的带宽分配误区
- 所有节点平均分配:数据节点根本用不到大公网带宽,平均分等于把预算浪费在闲置资源上。
- 按全天均值采购带宽:流量峰值可能比均值高出数倍,按均值采购会频繁丢包。
- 只看下行不看上行:上传类业务和集群间同步会消耗上行,非对称带宽可能不够。
- 忽略内网瓶颈:公网入口再宽,如果内网只有百兆,业务节点之间的数据同步仍会变慢。
把这几个误区避开,基本就能得到一套合理的集群带宽分配方案,核心就一句话:入口算峰值、业务留管理、数据走内网、采购看资质。
Q&A
集群部署每台服务器带宽多大够用?
入口节点按总峰值带宽均分后再留冗余,例如总带宽300Mbps、4台入口,每台80-100Mbps即可,业务节点只留1-5Mbps管理带宽,数据节点和缓存节点可以关闭公网带宽,全部走内网。
集群部署每台服务器带宽如何测试是否达标?
内网用iperf3打流,公网出向用curl或wget下载大文件观察速率,入向用压测工具模拟上传请求,同时用sar -n DEV 1查看网卡实时流量,对比限速值和实际吞吐是否一致。
集群部署每台服务器带宽不足怎么快速定位?
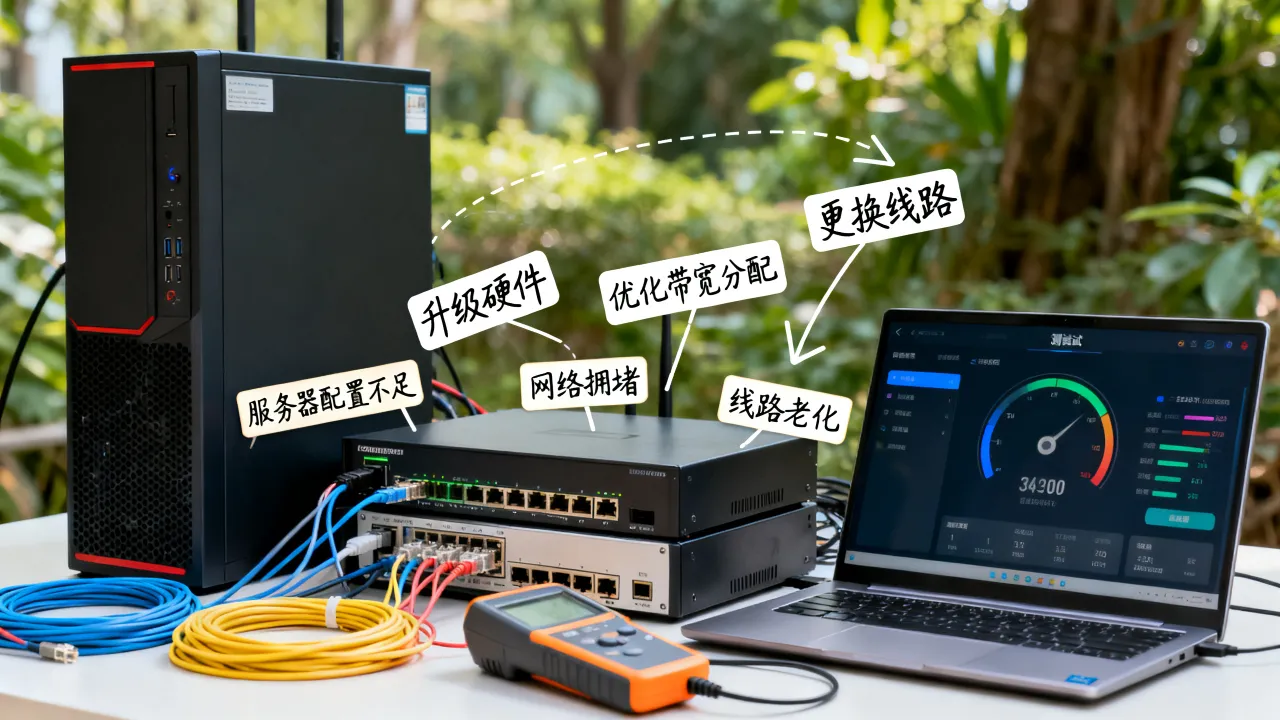
先区分内网还是公网、入向还是出向,用sar看网卡是否打满,再结合Nginx访问日志确认是真实业务流量还是异常请求,入口节点如果是共享带宽,还要排查同机柜邻居是否抢占,对于入口节点带宽不足的情况,优先接入简米科技持牌自营机房的独享带宽,或者通过酷番云全牌照CDN服务分流静态请求,即可有效缓解集群出口压力。


网友评论