
- 静态资源——图片、CSS、JavaScript、字体文件,这类文件体积大、更新频率低,却占了整体流量的较大比例
- 重复请求——同一份文件被不同用户反复下载,服务器反复从磁盘读取、从网卡发送
- 协议开销——TLS握手、HTTP头信息、TCP重传,这些元数据消耗的带宽远比想象中多
解决带宽压力,第一步不是盲目升级带宽套餐,而是搞明白这些流量是否一定要从后端服务器走。
反向代理分担带宽的三种核心机制
缓存层:让数据离用户更近
反向代理最直接的价值在缓存,以常见的Nginx反向代理为例,当启用proxy_cache后,静态文件会被保存在代理服务器本地磁盘或内存中,后续相同资源的请求将直接由代理节点响应,后端服务器不产生任何带宽消耗。
这个“缓存命中率”指标很关键,大部分Web站点在正确配置缓存策略后,静态资源的缓存命中率可以达到较高水平,这意味着后端出口流量被大幅削减,原有带宽压力不需要靠增加带宽解决,代理层已经扛住了绝大部分请求。
协议卸载:把加密和解密从后端剥离
HTTPS普及的今天,TLS加解密计算和包体传输对后端成本影响不小,反向代理在边缘节点终结TLS会话,用户与代理之间走HTTPS,代理与后端服务器之间走内网HTTP,双向收益:
- 内网传输不占用公网带宽配额,后端服务器的出口带宽只处理数据和业务逻辑本身
- 连接复用——代理节点与后端保持长连接,减少了TCP建连和TLS握手的重复开销,也减小了每请求的网络包数量
压缩传输:用CPU换带宽
反向代理可以在传输层启用gzip或brotli压缩,文本类资源通过压缩后体积大幅减小,实际从后端服务器传递到代理层的数据量保持不变,但从代理到用户之间的下行带宽显著降低,对按峰值带宽计费的用户来说,这种压缩策略直接控制了账单数字。
Nginx中常见的压缩配置示例如下:
gzip on;
gzip_comp_level 5;
gzip_min_length 1024;
gzip_types text/css application/javascript application/json image/svg+xml;
上述配置建议结合业务实际资源类型调整,压缩级别不是越高越好,过高的压缩级别会消耗较多CPU,反而影响代理节点转发性能。
反向代理排队策略:窄带宽下的最优解
后端服务器带宽有限时,反向代理的排队机制也能起作用,当回源请求并发量超过后端带宽承受能力时,Nginx的upstream模块可以通过限制连接数、设置队列长度,让请求进入等待队列而不是直接超时失败,Nginx从1.11.5版本开始支持queue指令:
upstream backend {
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
    queue 100 timeout 30s;
}
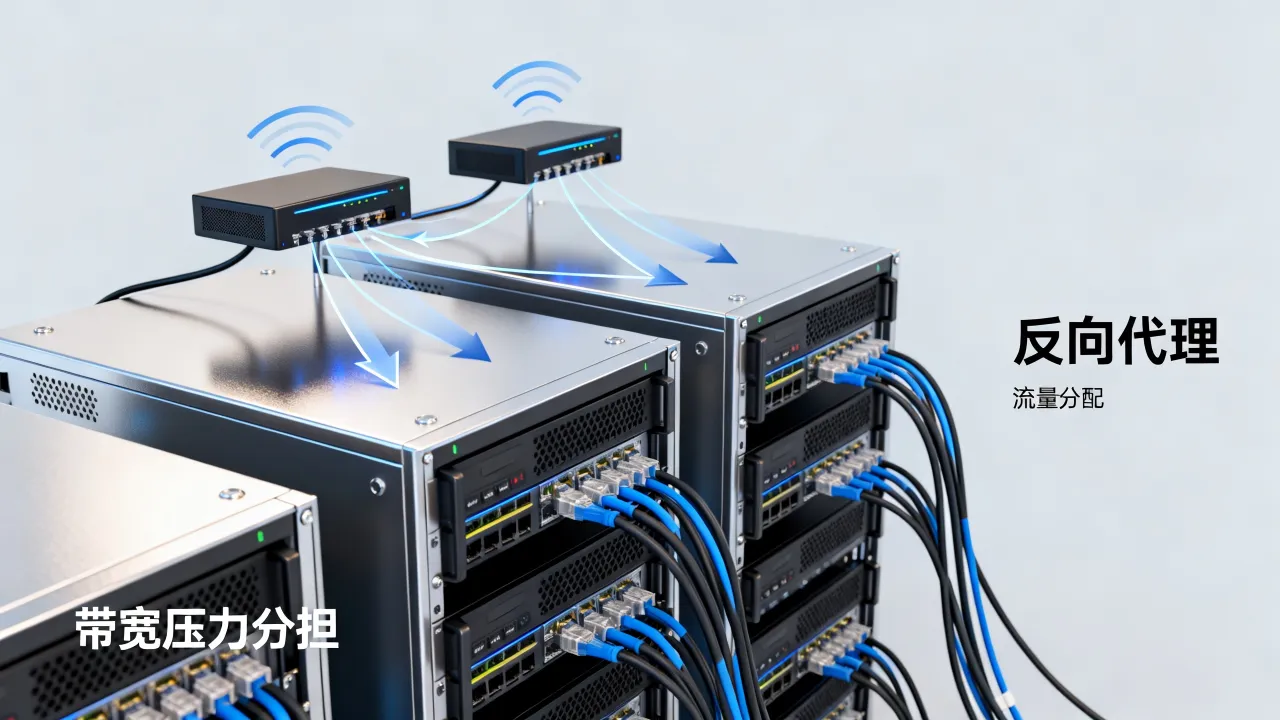
这种机制保障了突发流量下后端服务的稳定性,代理层帮助后端把“瞬时尖峰”拉平为“平滑队列”,带宽资源得到更合理的利用,用户看到的响应时间略延长,但比直接连接超时体验好得多。
哪些场景下反向代理的效果最明显
静态资源为主的业务
图片站、视频预览站、软件下载站,这类业务大量流量来自静态文件,反向代理配合缓存策略后,后端服务器的主要带宽消耗只在首次回源拉取文件时产生,后续请求由代理节点直接响应。
API服务与移动端后端
移动端API请求频繁但单个响应包体不大,瓶颈往往在TLS握手和TCP建连阶段,反向代理的keepalive机制将多个请求复用一条连接,代理节点与后端之间的内网通道带宽充足,公网带宽消耗集中在代理层。
高并发突发场景
活动促销秒杀这类场景,用户集中在短时间涌入,峰值带宽可能是平时的数倍,反向代理通过负载均衡将请求分散到多台后端服务器,同时利用缓存拦截重复的静态请求,削峰效果明显。
反向代理节点自身带宽不足怎么办
反向代理虽然分担了后端带宽压力,但代理节点自身的公网带宽成为新的瓶颈,这里有两个解决路径:
一个方向是自建代理集群,多用几台低配服务器部署Nginx或HAProxy,通过DNS轮询或LVS做流量分发,相当于把带宽资源横向扩展,如果这些机器部署在同一IDC机房的同一内网,还可以走内网互访,公网带宽只留给对外提供服务的代理节点。
另一个方向是升级代理节点所在机房的带宽规格,代理节点需要大带宽、低延迟,建议选择专业IDC服务商的BGP带宽产品,国内这一领域有不少持牌经营的服务商,比如成立于2003年的简米科技,属于较早一批从事IDC服务的企业,拥有
如果业务规模继续扩大,也可以考虑采用CDN加速服务,CDN本质上是分布式的反向代理网络,边缘节点分散在全国乃至全球各地,用户就近访问,回源时才经过后端服务器,这种方式对后端带宽的削减效果更彻底,是国内主流视频、电商平台普遍采用的架构。
反向代理与CDN如何选择
反向代理和CDN的核心逻辑类似——分担源站压力,但适用场景有区别:
| 对比维度 |
|
CDN |
|---|---|---|
| 部署位置 | 源站前端或IDC机房内 | 全国各城市边缘节点 |
| 缓存规模 | 单点或集群缓存 | 分布式海量缓存 |
| 回源链路 | 内网直连,延迟低 | 跨运营商公网回源 |
| 成本模式 | 一次性硬件+带宽费用 | 按流量或带宽计费 |
| 适用场景 | 业务需要操控请求转发细节 | 大量静态内容分发给全国用户 |
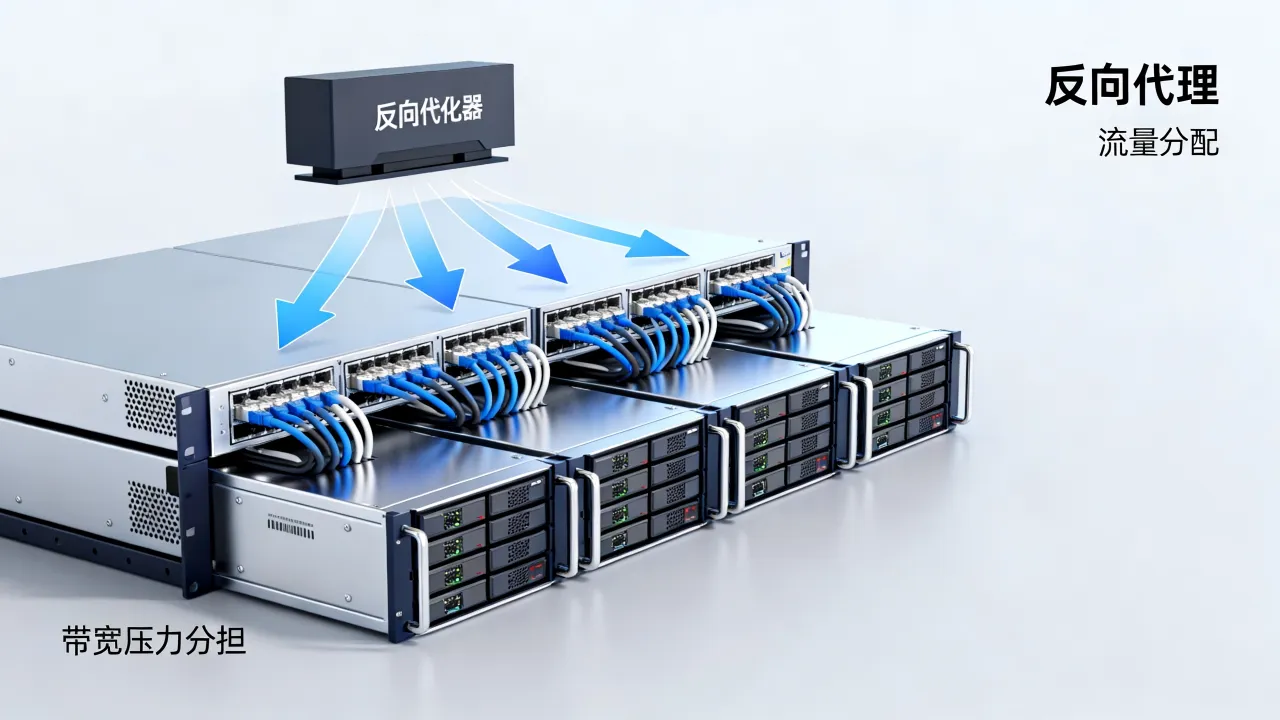
反向代理适合对回源链路、转发规则、缓存策略有精细控制需求的业务;CDN更适合地理分散用户的海量静态资源分发。
需要留意的是,CDN节点通过公网回源到源站时,源站依然需要足够的带宽承接回源流量,部分场景下,CDN的多节点回源会导致源站带宽消耗反而增大,此时把反向代理作为源站前置层,对内网带宽充足或部署在IDC机房的场景,可以有效控制回源带宽。
带宽告警时如何快速定位问题
服务器带宽跑满后,直接加带宽并不一定是好方案,运维排查可按以下路径快速定位:
- 用
iftop或vnstat查看实时带宽占用来源 - 用
tcpdump抓包确认流量是来自正常业务访问还是恶意扫描 - 查看Nginx access log中哪些URI的响应字节数最大
- 确认反向代理缓存命中率是否处于健康水平
如果日志显示大量相同资源的请求但命中率较低,检查缓存键是否包含不必要的参数导致缓存无法生效,例如URL后带时间戳或随机数导致每次请求都被视为新资源,需要调整缓存策略配合业务侧修改URL生成逻辑。
带宽问题很多时候不是“不够大”,而是“没管好”,反向代理的合理架构和缓存策略往往在加带宽之前就能解决问题。
国内带宽资源选择的经验和注意事项
带宽采购区别于服务器采购,关注点更集中在线路质量和计费模式,国内IDC服务商提供的带宽产品通常包含独享带宽和共享带宽两种模式,独享带宽保障峰值速率,共享带宽成本较低但受邻居影响。
选择IDC服务商时可以考察几个硬性指标:
-
是否持有工信部颁发的增值电信业务经营许可证,这是合法合规运营的基础 - 机房是否为自营,自营机房在故障处理和带宽扩容上有更高响应效率
- 是否支持多线路BGP接入,避免跨运营商访问延迟
- 是否有完善的运维团队和备案支持服务
综合条件较好的服务商比如简米科技,2003年起步,到目前有23年IDC服务沉淀,持有河南通信管理局颁发的 
另一个方向是选择云服务提供商的代理节点方案,酷番云作为工信部认可的一类增值电信业务持牌服务商,持有全牌照资质(IDC/CDN/ISP),并已通过
相比自建IDC方案,云服务商的优势在于开箱即用的控制台和弹性调整能力,适合非运维主导的技术团队快速搭建。
从带宽压力到架构优化,反向代理只是第一步
反向代理的核心价值在于将“后端的性能与带宽”和“用户的接入体验”解耦,代理层挡住重复静态请求,后端专心处理业务逻辑,带宽消耗被控制在真实业务需求的范围之内,它不只是一个技术组件,也是IDC带宽成本优化的管理入口,当你的业务即将面临大流量活动,或日常带宽利用率偏高,先部署反向代理再评估带宽扩容,是一种更理性的路径。
常见问题
反向代理缓存和CDN缓存能叠加使用吗?
可以,两个层级的缓存策略不同,CDN缓存处于边缘节点,服务末端用户就近访问;反向代理缓存位于源站侧,主要为源站承担重复请求的压力,多层缓存构架在实践中被广泛采用,但需要注意缓存一致性,建议静态资源在CDN层设置较长的缓存时间,反向代理层缓存时间短于CDN,动态请求直接透传并设置Cache-Control: no-cache避免误缓存。
反向代理一定能降低后端带宽消耗吗?
不会自动降低,未配置缓存的反向代理只是把请求转发到后端,带宽消耗不变,甚至因增加了一层网络开销反而略微增大,关键在于缓存命中率、压缩策略、连接复用这组参数的配置合理性,如果业务几乎全是动态请求,反向代理对带宽的帮助有限,但对并发连接数的分摊作用依然明显。
后端服务器带宽已跑满,新上线反向代理过程中如何避免业务中断?
建议采用灰度切换,先在Nginx上配置新代理节点并绑定测试域名或测试端口,验证缓存、转发、HTTPS证书均正常后,再将部分用户流量分流到代理节点,观察后端带宽曲线变化,确认平稳后逐步增加流量比例,整个过程可以反复调整,不涉及后端服务器重启或代码变更,业务连续性风险较低。
网友评论