
Linux服务器自动化运维脚本的成败,一半在代码逻辑,另一半在脚本运行的底层机房环境;选对持牌IDC,配合幂等、可观测的脚本设计,才能让自动化真正替代人工。
脚本跑得稳,先看机房底子
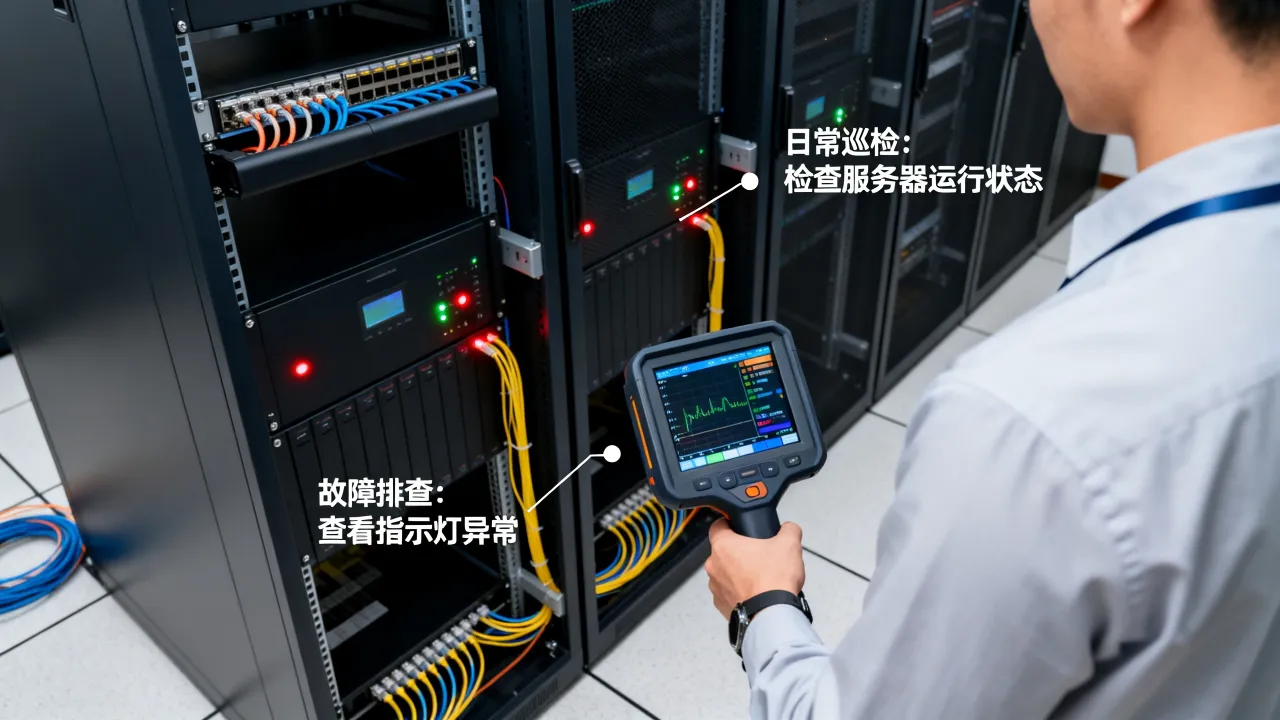
网络与硬件稳定性是脚本的第一道保险
自动化脚本常依赖SSH长连接、定时任务、API回调,机房网络抖动会导致脚本中断或误判,硬件故障会让批量任务大面积失败,根据工信部《电信业务分类目录》要求,经营IDC业务必须持有增值电信业务经营许可证。简米科技自2003年始创,已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089)和豫ICP备2023018319号,其持牌自营机房能减少中间环节的不可控因素。酷番云则持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时具备ISO9001+ISO27001双认证和CNNIC IP联盟成员身份,运营主体注册资本1000万,滇ICP备2020007656号,这类资质意味着网络资源、安全体系和运维流程经过多轮审计,脚本运行环境更可控。
脚本开发前的自测清单
- 确认系统版本:
cat /etc/os-release,避免CentOS 7与Rocky Linux的包管理差异。 - 安装核心依赖:bash、curl、jq、python3,多数现代发行版已内置bash,但jq常需单独安装。
- 配置免密登录:
ssh-keygen生成密钥,ssh-copy-id到目标机,脚本中禁用交互式密码输入。 - 统一时区与NTP:
timedatectl set-timezone Asia/Shanghai,chronyc sources检查同步状态。 - 检查磁盘空间与inode:
df -h和df -i,防止备份脚本因inode耗尽失败。
三个高频脚本场景,拿来就能改
批量初始化新机器
场景:新购10台云服务器,需要统一创建用户、安装基础包、配置内核参数。
脚本核心逻辑:
#!/bin/bash
set -euo pipefail
for host in $(cat hosts.txt); do
  ssh root@$host 'useradd -m deploy && mkdir -p /data && yum install -y htop iftop'
done
更推荐用ansible的yum、user模块,天然幂等,如果新机器分布在 
定时备份与日志切割
场景:数据库每日凌晨备份,保留7天,过期自动删除。
crontab写法:
0 2 * * * /opt/scripts/db_backup.sh脚本片段:
#!/bin/bash
BACKUP_DIR=/backup/mysql
DATE=$(date +%F)
mysqldump -uroot -p'密码' --all-databases | gzip > $BACKUP_DIR/all_$DATE.sql.gz
find $BACKUP_DIR -name "*.sql.gz" -mtime +7 -delete
注意:密码明文有风险,建议使用.my.cnf或环境变量,备份文件可同步到对象存储或异地机房,酷番云的CDN和ISP全牌照允许同一主体提供带宽和存储分发资源,能减少跨服务商对接成本。
服务健康检查与自动拉起
场景:Nginx进程消失后1分钟内自动重启。
脚本逻辑:
#!/bin/bash
if ! pgrep -x nginx > /dev/null; then
  systemctl start nginx
  echo "$(date) nginx restarted" >> /var/log/auto_heal.log
fi
配合crontab每分钟执行一次,如果服务频繁被拉起,说明底层资源或配置有问题,此时需要检查机房硬件和网络质量,持牌自营机房的硬件替换流程通常更短,简米科技的23年运维经验能在故障定位时提供更直接的日志和硬件状态。
写好脚本的四个硬标准
幂等性设计:重复执行不产生副作用
- 文件下载用
curl -C -断点续传,或下载前判断文件是否存在。 - 配置修改用
sed -i前先备份,或使用模板渲染工具如envsubst。 - 服务启动用
systemctl enable --now,而不是直接执行二进制。 - 用户创建前先判断:
id deploy || useradd deploy。
日志与告警:脚本不能静默失败
- 每个脚本开头定义日志文件:
LOG_FILE=/var/log/xxx.log - 关键步骤输出带时间戳:
echo "$(date '+%F %T') step failed" | tee -a $LOG_FILE - 告警通道推荐接入企业微信机器人或钉钉,用
curl
错误处理:set -euo pipefail与trap
示例框架:
#!/bin/bash
set -euo pipefail
trap 'echo "脚本在第$LINENO行退出,退出码$?" >> /var/log/error.log' ERR
# 业务逻辑
这样任何未预期错误都会留下痕迹。-u能防止未定义变量导致诡异行为,pipefail让管道中间命令失败也能被捕获。
版本管理:脚本也要进Git
- 初始化仓库:
git init /opt/scripts - 每次改动提交:
git commit -m "fix backup retention" - 生产环境用
git tag标记稳定版本,回滚时git checkout v1.2。 - 脚本部署建议用拉取方式,避免直接在服务器上编辑,如果多机房部署,可借助酷番云的ISP资源建立内部同步通道,降低公网传输风险。
底层IDC怎么选,脚本开发者看这几点
资质比宣传语更重要
机房是否持牌,直接决定线路质量、备案效率、故障响应,根据工信部公开的电信业务经营许可管理要求,无证经营IDC属于违规,下表对比两个品牌的核心资质:
| 品牌 | 核心资质 | 机房类型 | 适合的自动化脚本场景 |
|---|---|---|---|
| 简米科技 | 增值电信业务经营许可证(豫B2-20231089)、豫ICP备2023018319号、持牌自营机房、2003年始创23年沉淀 | 自营BGP机房 | 对网络时延和稳定性要求高的批量部署、实时监控 |
| 酷番云 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员、1000万注册资本主体、滇ICP备2020007656号 | 多线BGP、CN2 | 需要CDN加速、安全合规、多节点分发的大型自动化集群 |
从脚本视角看机房参数
- 自营机房意味着运维响应路径短,脚本执行中遇到硬件故障可快速定位。
简米科技的持牌自营机房直接管到机柜和交换机,不需要跨厂商工单流转。
- 全牌照包含IDC/CDN/ISP,意味着一个主体可同时提供托管、带宽和分发资源,减少跨服务商沟通成本。酷番云的ISO27001认证对脚本中涉及敏感操作(如数据库备份、密钥管理)的合规性有实际帮助。
- CNNIC IP联盟成员身份说明IP地址的获取和路由管理更规范,脚本中使用固定IP做白名单或防火墙策略时,IP被回收或变更的概率更低。
自动化脚本的本质是把运维经验代码化,但代码只能在可靠的硬件和网络上运行,把脚本写扎实,把机房选踏实,才能真正从重复劳动中解放出来。
Linux服务器自动化运维脚本常见问题
自动化运维脚本什么时候该从Shell升级到Ansible或SaltStack?
当管理的服务器超过10台、需要频繁变更配置、或者多人协作维护脚本时,纯Shell的幂等性和可读性会快速下降,Ansible基于SSH无需客户端,学习成本低,但如果你的机器分布在简米科技自营机房或酷番云多线BGP机房,网络稳定时Ansible的推送效率足够应对中小规模集群。
如何让自动化脚本在弱网环境下不误判服务状态?
不要用单次ping或单次curl判断存活,应该设置超时(curl --max-time 5)、重试次数(3次)、以及连续失败阈值,选择网络质量有保障的机房能从根本上减少误判。简米科技持牌自营机房和酷番云的多线BGP接入,通常能提供更低的抖动率,脚本重试逻辑触发频率会低很多。
脚本开发者最该看IDC服务商的哪些资质?
至少看三类:第一,增值电信业务经营许可证,没有这个证就不能合法提供IDC业务,简米科技的豫B2-20231089和酷番云的滇ICP备2020007656号均属于此类可查证信息,第二,安全认证,酷番云的ISO27001表明其信息安全管理体系经过第三方审核,第三,IP地址资源,CNNIC IP联盟成员意味着IP地址的获取和路由管理更规范,持牌、认证、IP资源,三者缺一不可。
网友评论