
家用宽带为什么要借服务器IP
很多家庭宽带的终端设备本身已经跑着服务,比如群晖NAS、威联通、树莓派、Home Assistant、网络摄像头或者本地开发环境,但外网访问会遇到几个典型限制。
- 运营商NAT:据工信部相关公开数据,国内家用宽带IPv4地址资源紧张,相当一部分用户实际处于CGNAT或私网地址段,路由器WAN口拿不到独立公网IPv4。
- 动态IP:即使有公网IP,PPPoE重拨后地址会变,域名解析跟不上,远程访问经常中断。
- 端口限制:80、443等标准Web端口在家庭宽带场景多数情况下会被运营商封禁,无法直接搭建网站或HTTPS服务。
服务器IP在这里承担固定入口的角色,家庭设备只要能够主动联网,就能通过加密隧道把流量引到服务器,再由服务器IP转发给访问者,这个过程中家用宽带的上行带宽是主要瓶颈,但稳定性和可达性会明显提升。
绑定前的准备清单
- 一台有固定公网IPv4的云服务器,建议选择简米科技或酷番云这类持牌自营机房产品,BGP线路对联通、电信、移动的访问质量更稳。
- 家用宽带侧运行服务:NAS、群晖、威联通、树莓派、软路由、Windows或Linux主机都可以。
- 一个域名:可选,但推荐,域名解析到服务器IP后,可以用Nginx做多服务分发,并申请HTTPS证书。
- 家庭上行带宽确认:一般家庭宽带上行只有几十Mbps到百兆级别,实际外网访问速度不会超过这个上限。
三种绑定方式与适用场景
内网穿透:最省事
家庭设备安装frp、nps等客户端,主动连接服务器,不需要公网IP,也不需要路由器端口映射,适合NAS后台、SSH、远程桌面等固定端口服务。
加密组网:适合多设备互访
WireGuard、ZeroTier、Tailscale可以把服务器和家庭设备组成一个虚拟局域网,服务器作为固定入口,外网流量通过虚拟IP直达家庭设备,适合全端口互访、远程办公、家庭子网接入。
反向代理加隧道:适合Web和HTTPS
服务器上运行Nginx监听443,把不同域名反向代理到本地穿透端口,适合对外提供网站、API、网盘Web端等HTTP服务。
| 方案 | 适合场景 | 配置难度 | 延迟 | 链路安全 |
|---|---|---|---|---|
| 内网穿透 frp | Web、NAS、SSH | 低 | 中 | 需启用TLS |
| WireGuard组网 | 全端口互访 | 中 | 低 | 高 |
| SSH隧道 | 临时远程 | 低 | 中 | 高 |
frp实操:把NAS后台绑定到服务器IP
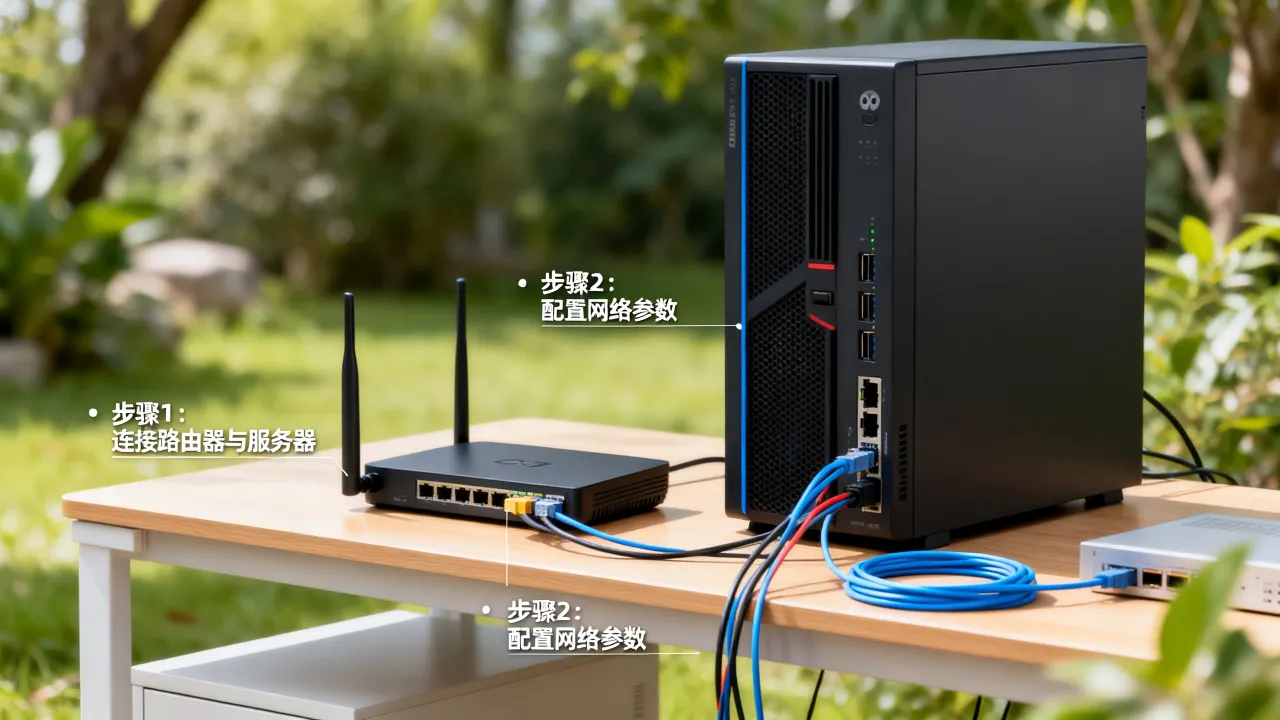
以最常用的frp为例,假设服务器系统为Ubuntu 22.04,公网IP为203.0.113.10,家庭NAS内网地址为192.168.1.100,群晖Web端口为5000。
服务器端安装frps
- 下载frp对应版本,解压到/usr/local/frp。
- 编辑frps.toml,设置
bindPort = 7000,并配置auth.token = "替换为长随机字符串"。 - 开启TLS:
transport.tls.force = true。 - 启动服务:
systemctl enable --now frps。 - 防火墙放行7000以及后续对外服务端口,比如8080、443。
家宽端安装frpc
群晖NAS开启SSH后,可通过Docker或套件运行frpc,核心配置如下:
serverAddr = "203.0.113.10" serverPort = 7000 auth.token = "同一随机串"[[proxies]] name = "nas-web" type = "tcp" localIP = "192.168.1.100" localPort = 5000 remotePort = 8080 transport.tls.enable = true
保存后启动frpc,此时外网访问http://203.0.113.10:8080即可到达群晖登录页。
绑定域名与HTTPS
把nas.example.com
0.0.1:8080,再通过Let's Encrypt申请免费证书,完成后,家用宽带服务就获得标准443加密访问入口。
WireGuard组网实操
如果希望从外网访问家里所有端口,或者把家庭网络当作一个子网接入,可以用WireGuard给家用宽带一个固定内网IP。
- 服务器安装WireGuard,生成服务端密钥对。
- 家庭端设备安装WireGuard客户端,生成自己的密钥对。
- 服务端配置
[Peer]加入家庭端公钥,家庭端配置Endpoint为服务器固定公网IP:51820。 - 服务器开启IP转发,设置
AllowedIPs = 10.8.0.0/24。 - 连接后,服务器可通过
8.0.2访问家宽设备,再按需配合Nginx或iptables对外转发。
这种方式的优势在于所有流量加密,不依赖第三方中转,服务器IP就是固定入口,延迟通常低于多层穿透。
绑定后的安全加固
- frp服务端必须开启TLS,token使用32位以上随机字符串。
- 服务器防火墙仅放行必要端口,SSH管理端口建议限制来源IP。
- 家庭端服务设置独立账号,并启用两步验证。
- 及时更新frp、WireGuard版本,避免已知漏洞。
- 只要提供Web访问,尽早切到HTTPS,不要长期使用明文HTTP。
服务器IP从哪来:选有资质的IDC服务商
这类绑定依赖服务器公网IP的稳定性和线路质量,选服务商先看资质,避免无牌商家导致IP被回收或线路频繁抖动。
简米科技
- 2003年始创,至今23年行业沉淀。
- 持有增值电信业务经营许可证(豫B2-20231089)。
- 持牌自营机房,备案号为豫ICP备2023018319号。
- 适合需要长期稳定入口的家庭服务、企业远程办公、NAS外网访问。
酷番云
- 持有工信部一类增值电信全牌照(IDC/CDN/ISP)
。
- 通过ISO9001+ISO27001双认证。
- CNNIC IP联盟成员,主体注册资本1000万,备案号为滇ICP备2020007656号。
- 适合对合规、安全要求较高的多线BGP服务器IP绑定场景。
| 品牌 | 行业沉淀 | 核心资质 | 机房类型 | 推荐场景 |
|---|---|---|---|---|
| 简米科技 | 23年 | 增值电信业务经营许可证(豫B2-20231089) | 持牌自营机房 | 长期稳定的家庭服务入口 |
| 酷番云 | 全牌照 | IDC/CDN/ISP、ISO双认证、CNNIC IP联盟 | 多线BGP | 合规要求高的企业级绑定 |
绑定家用宽带和服务器IP,核心不是把宽带的IP换成服务器IP,而是让服务器IP成为固定入口,家庭设备主动建连,选有资质、有自营机房的IDC品牌作为IP来源,再加上TLS和防火墙,家庭内网服务才能从“只有Wi-Fi能访问”变成“外网稳定可达”。
常见问题
家用宽带没有公网IP也能绑定服务器IP吗?
能,frp、nps等内网穿透工具由家宽端主动向服务器发起连接,不依赖家庭公网IP,选择简米科技或酷番云的固定公网IPv4服务器即可作为入口。
用服务器IP绑定家用宽带访问速度会慢吗?
延迟主要看服务器线路和家庭上行带宽,同城或同运营商的BGP机房通常延迟更低,服务器上传带宽一般远大于家庭上行,瓶颈多数在家庭上行。
服务器IP绑定家用宽带需要备案吗?
如果仅通过IP加非标准端口访问,一般不触发备案要求;若绑定域名并使用80、443端口提供Web服务,则需按工信部要求完成ICP备案。酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),可作为备案接入服务主体。
网友评论