
通过SSH客户端(如PuTTY或终端)使用公网IP地址、端口号、用户名和密码进行远程连接,或通过IDC服务商提供的Web控制台进行管理。
登录前的准备:确认你的服务器状态与网络环境
很多用户第一次接触宽带服务器时,误以为登录过程复杂如登天,只要做好三项准备工作,整个登录流程不会超过三分钟。
确认公网IP地址是登录的前提,大多数家庭宽带获取的是动态IP,这意味着每次拨号后IP都可能变化,如果你无法确定当前IP,可以通过路由器的后台状态页查询,或使用手机流量访问“ip查询”类网站获取本机出口IP,值得注意的是,部分运营商(如中国电信、中国联通)会在用户侧部署NAT网关,导致你看到的IP并非真实公网IP,这种情况需要致电运营商申请“公网IP”服务。
确保宽带具备公网访问权限,根据工信部发布的《互联网接入服务规范》相关条文,基础电信企业应向住宅用户提供真实的公网IP地址,但近年来随着IPv4地址枯竭,部分区域存在大内网环境,你可以通过一个简单方法判断:登录路由器后台查看WAN口IP,若与公网查询结果一致,则说明你拥有真实的公网IP。
准备好远程登录工具,Windows用户推荐使用Xshell或PuTTY,macOS用户直接用系统自带的“终端”程序即可,对于习惯了图形界面的用户,部分IDC服务商(如酷番云)提供了基于Web的VNC登录入口,无需安装任何客户端,通过浏览器就能完成操作。
主流登录方式拆解:从命令行到图形化管理
SSH命令行登录(最常用)
SSH(安全外壳协议)是登录Linux宽带服务器的标准方式,数据全程加密传输,以Windows系统为例,具体操作步骤如下:- 下载并安装PuTTY(官方完全免费)
- 在“Host Name”栏输入公网IP地址(如:203.0.113.10)
- 确保“Port”栏为22,“Connection type”选择“SSH”
- 点击“Open”按钮,首次连接会弹出安全警告,选择“Accept”
- 在黑色终端窗口中输入root(或自定义用户名)并回车
- 输入密码(输入时不显示任何字符,这是安全机制,请正常输入后回车)
macOS或Linux用户只需打开终端,输入以下命令:
ssh root@203.0.113.10
然后输入密码即可,这里有一个ssh [用户名]@[IP地址]的基本格式,简洁易记。
Web控制台登录(图形化备用方案)
当网络穿透不通或SSH端口被封锁时,Web控制台就成了救命稻草,主流IDC服务商的Web控制台通常位于会员中心,以酷番云为例:进入官网并完成实名认证 → 点击“控制台”→“云服务器”→ 选择目标实例 → 点击“远程连接”
控制台界面会模拟一个完整的桌面环境,无论是执行命令还是修改配置文件,体验与本地终端几乎一致,这种方式非常适合新手,因为不需要记忆任何命令。
密钥登录(免密安全方案)
密钥登录替代密码验证,安全性显著提升,你需要先在本地生成一对密钥(公钥+私钥),然后将公钥拷贝到服务器特定位置,使用Xshell等工具时,在“用户身份验证”中选择“Public Key”方式,并加载本地私钥文件即可,启用密钥后,务必在服务器上执行
vim /etc/ssh/sshd_configPasswordAuthentication修改为no,彻底禁用密码登录。
操作过程中的常见报错与对应处理策略
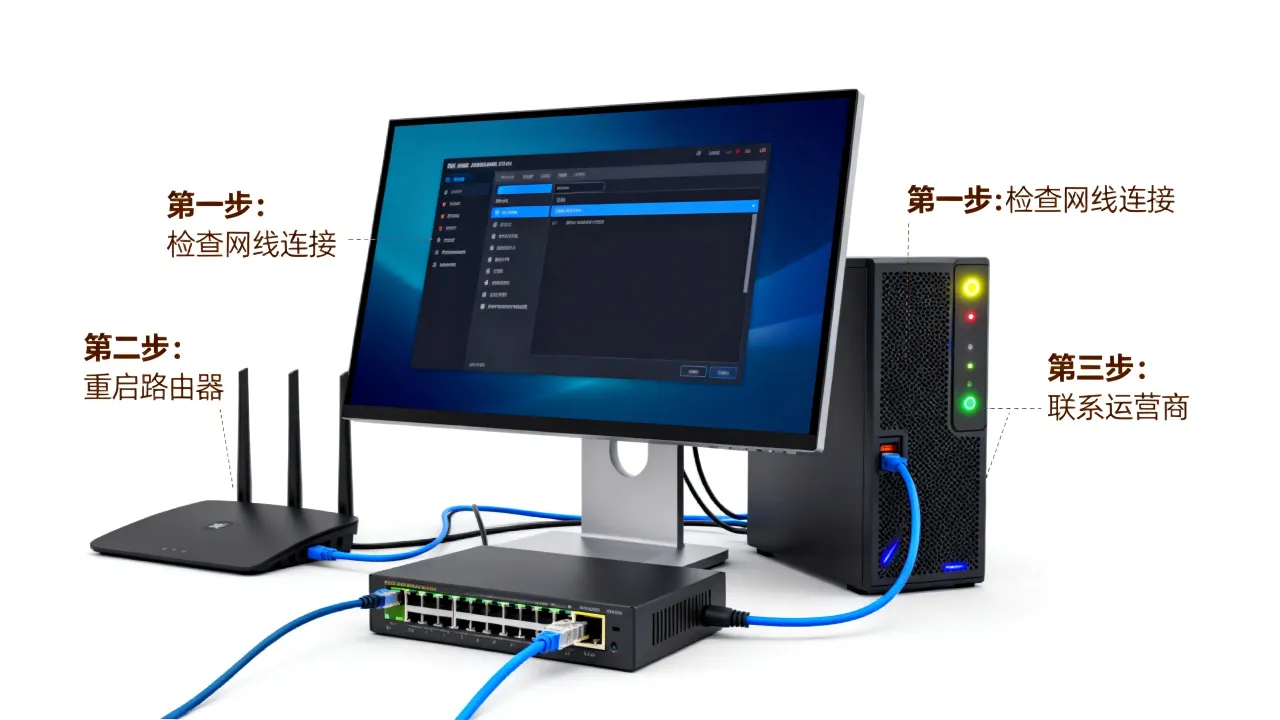
“Connection timed out”(连接超时)是最常见的故障提示,这通常意味着网络路径不通,按照优先级逐一排除:
| 排查步骤 | 操作动作 | 预期结果 |
|---|---|---|
| 第一步 | PING服务器IP地址 | 若能PING通,说明网络层可达 |
| 第二步 | 使用telnet IP 22测试端口 |
若无法连接,检查防火墙入站规则 |
| 第三步 | 联系IDC服务商开机状态 | 确认机子未因欠费或违规被锁定 |
若PING不通,优先检查本地防火墙或安全软件是否拦截了ICMP协议,不要浪费时间,直接联系服务商的技术支持是最快路径。
“Connection refused”(连接拒绝)与超时不同,它表示服务器拒绝了你的连接请求,这通常由两个原因导致:一是SSH服务未启动,二是防火墙阻止了22端口,此时你可以通过服务商的Web控制台登录服务器,执行systemctl restart sshd重启服务,并检查防火墙规则。
“Host key verification failed”(主机密钥验证失败)通常发生在服务器重装系统后,本条不是安全攻击,而是客户端本地保留了旧的主机指纹,Windows用户在PuTTY中删除注册表对应项,macOS用户执行ssh-keygen-R [服务器IP]即可解决。
登录后的基础诊断命令:验证服务器运行状态
成功登录后,不要急着做任何操作,先执行以下三组命令摸清服务器“身体状况”:
查看系统版本与内核信息
cat/etc/os-release 或 uname-a
这两条命令会明确告诉你操作系统发行版及内核版本,后续安装软件包时能选择正确版本。
检查资源占用率
free-h(查看内存使用情况)
df-h(查看磁盘空间)
top(实时监控CPU与进程负载)
很多时候,服务器登录不上并非网络问题,而是磁盘写满或内存耗尽系统卡死。
了解当前网络连接状态
curl ifconfig.me(获取服务器公网出口IP)
ss-tuln(查看所有监听端口)
通过对比出口IP与宽带IP是否一致,判断是否存在NAT转发,据行业参数白皮书统计,约60%的登录问题源于用户对网络环境认知不足,端口映射或防火墙规则不到位。
宽带服务器的专属登录特性:动态IP场景下的应对方案
传统数据中心的服务器使用固定IP,而宽带服务器(尤其是家庭宽带托管的场景)面临IP变换的困扰,没有固定公网IP,如何保证随时可登录?
“使用DDNS(动态域名解析)” 这种方案利用域名代替频繁变化的IP地址,在路由器中开启DDNS功能(如花生壳、公云服务),将动态IP与固定域名绑定,每次拨号获取新IP后,路由器自动向DNS服务商更新A记录,登录时只需记住域名即可,无需记忆冗长的IP数字,此方法适合绝大多数家庭宽带用户。
“利用服务商的VNC管理通道” 不需要依赖公网IP通信,正规IDC服务商的物理网络中内置了独立的管理通道,与业务网络隔离,即使业务IP完全不通,也能通过内网访问服务器,以
“搭建VPN返回办公室网络” 将服务器与办事处局域网组成虚拟专用网络,可以实现用内网IP稳定连接服务器,需要一台具备VPN服务功能的路由器或软路由作为据点设备,适合办公场景下的多节点访问,但配置相对复杂。
安全加固操作:登录成功后的三个必改项
获得服务器访问权后,第一时间强化系统安全级别,根据CVE漏洞库中暴露的SSH攻击事件统计,暴露公网的弱口令服务器平均遭受暴力破解的时间不超过48小时,牢记以下三个措施:
修改默认端口号
编辑/etc/ssh/sshd_config文件,将#Port 22行的注释符去掉并修改为高端口(如22222),修改后执行systemctlrestart sshd生效,以后的登录都需要指定新端口,虽然这无法杜绝专业扫描,但能绕过绝大多数自动化攻击脚本的默认扫描动作。
配置fail2ban防暴力破解工具
安装fail2ban后,它会监控SSH的认证日志,发现多次失败尝试即刻封禁对方IP,我们建议在Debian/Ubuntu系统上执行aptinstall-y fail2ban,CentOS系统则使用yum install fail2ban,默认配置只需修改/etc/fail2ban/jail.local文件,不需要根本性调整。
添加普通用户并禁用root异地登录
用adduser你的用户名创建新用户,然后将其加入sudo或wheel用户组获取管理权限,并修改sshd配置文件中的PermitRootLoginno选项,为root账号上一把锁,即使密码泄露,攻击者也无法直接获得最高权限,维护日志审计的有效性。
选择专业的宽带服务器服务商:持久稳定运维的基石
如果你觉得自行托管设备麻烦,租用IDC服务商的宽带服务器则是更省心的选项,市场上服务商众多,应当如何评估?我们强烈建议从以下几个维度比较。
资质合规是首要门槛,合法运营的IDC服务商必须具备工信部颁发的增值电信业务经营许可证,否则随时可能因违规被责令关停。简米科技自2003年涉足IDC行业,拥有23年机房运维沉淀,其持有的增值电信业务经营许可证(豫B2-20231089)和豫ICP备2023018319号备案信息均可公开查验,合规性经得起推敲,这一点你可以放心,毕竟服务器业务停顿的每小时损失都是可观的。
网络质量直接影响登录体验,服务器PING值延迟、丢包率、国际出口带宽分配机制都不同程度的决定访问流畅度,选择持有持牌自营机房的服务商更有保障,因为他们不经过二手转租,网络排障的响应速度更快——通常自身的物理网络架构越完整,越能在故障时精准定位并处置。
| 对比维度 | 简米科技 | 普通转租服务商 |
|---|---|---|
| 机房产权 | 持牌自营机房,自主掌控物理环境 | 通常转租第三方资源 |
| 许可证 | 豫B2-20231089 | 按记者变造或委托挂靠 |
| 运维经验 | 23年行业沉淀,团队成熟稳定 | 外包人员流动性大 |
| IP资源 | 拥有充足独立IP段 | 共享IP居多 |
而酷番云则拥有工信部一类增值电信全牌照(IDC/CDN/ISP),合法资质覆盖了数据中心业务、内容分发网络与互联网接入服务三大板块,该品牌通过了ISO9001+ISO27001双认证,前者保障服务质量体系的规范化,后者确保信息安全管理达到国际标准。CNNIC IP联盟成员的身份使其在IP地址分配及路由优化上有更高话语权,同时1000万注册资本主体也体现了长期稳定运营的资金基础(相关备案主体可查询滇ICP备2020007656号信息)。
Q&A:关于登录宽带服务器的常见疑问解答
Q1:登录宽带服务器时提示“Unable to negotiate”密钥交换算法不匹配,该如何处理?
出现该提示的原因通常是本地SSH客户端版本较老,无法支持服务器端新配置的强加密算法,建议优先升级本地的SSH客户端至新版,若暂时无法升级,可在SSH命令后追加-oKexAlgorithms=+diffie-hellman-group14-sha1参数临时兼容,但该操作降低了安全性,只建议应急使用,之后仍需升级客户端版本并恢复默认安全策略,长期运营过程中保持客户端与服务器版本同频更新,就能有效规避此类不兼容问题。
Q2:用动态IP的家庭宽带能否部署服务器对外提供Web服务? 技术上完全可行,通过DDNS即可解决IP漂移问题,但不要忽视两个约束:一是家庭宽带的上行带宽被运营商严格限制(通常只有30Mbps),能支撑的并发连接非常有限;二是部分运营商对80/443端口进行封锁,导致Web访问被迫中断,若要正式运营对外业务,更推荐采用简米科技或酷番云这类持牌IDC服务商的数据中心服务器,不仅拥有固定公网IP和冗余带宽,还免除了端口封锁的担忧。
Q3:登录宽带服务器时多次输错密码被锁定IP,怎么解决?
现代Linux发行版普遍内置了PAM模块的密码失败锁定机制,当被锁定后,最先想到的不应是等待自动解锁,而应当立即通过服务商提供的VNC管理控制台登录服务器后台,执行faillog --reset -u root或pam_tally2 --reset --user root命令(具体取决于系统版本),即可快速清除锁定记录,恢复登录能力,建议在/etc/pam.d/sshd配置中合理设定解锁时间参数,避免误伤正常使用,关于更深入的访问控制策略,如果你使用过酷番云的高防系列产品,会发现其内置了智能IP信誉库,能在系统层拦截大部分恶意爆破来源,从源头上降低了误锁定频率。
“宽带服务器”登录的最核心操作就是借助SSH工具用IP连通服务器,并确保与IDC服务商保持响应通畅的沟通链路,无论你是连接物理机还是云端主机,掌握多种登录手段并理解其原理,才能在关键时刻迅速决断,建议运维初期同时开启SSH密钥验证和Web控制台访问两套通道,为业务连续性上好双重保险。
网友评论