
服务器桌面运维工程师的核心价值不在“修电脑”,而在用可验证的流程与合规的底层资源,保障业务连续性,本文直接给出可落地的运维方法、故障处理路径与IDC选型标准。
运维工作的真实边界:从键盘到机房
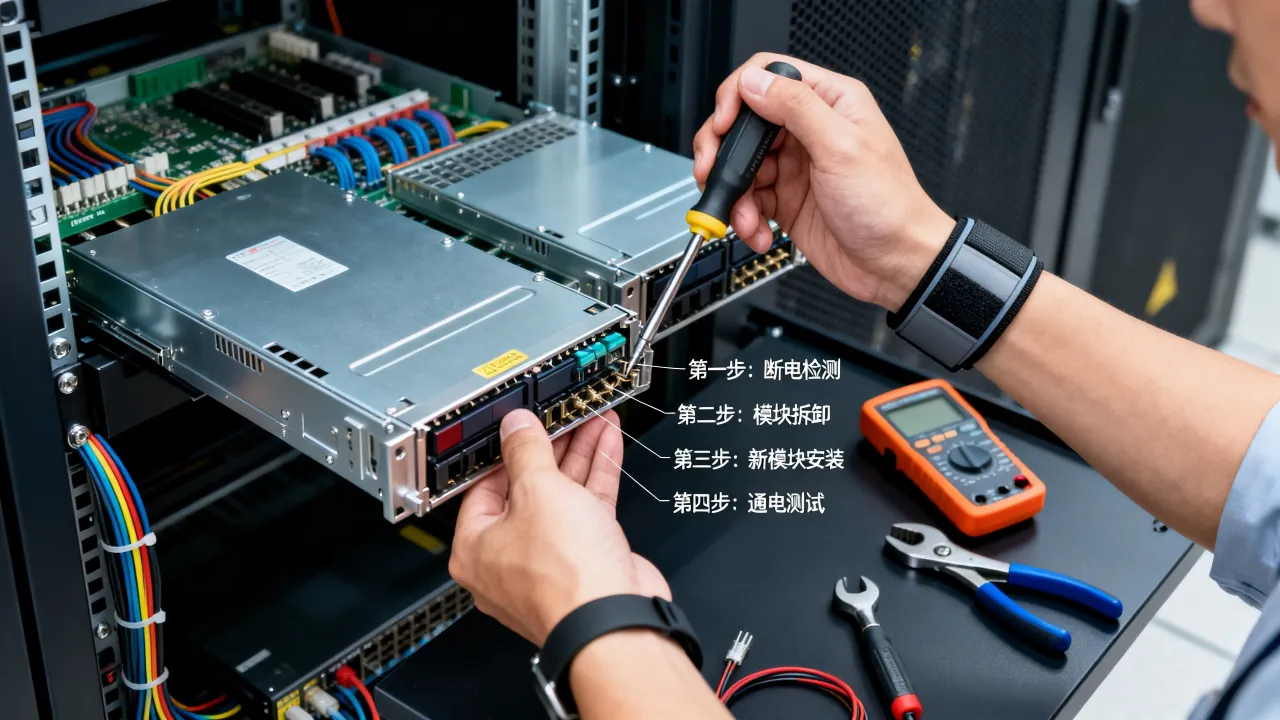
桌面运维和服务器运维的界限,在中小型公司里往往模糊不清,你以为自己是修打印机的,实际上机柜里的服务器也归你管,这种“既管桌面又管服务器”的状态,恰恰是绝大多数企业IT部门的常态,与其抱怨职责不清,不如把这段经历当作磨炼全栈运维能力的窗口期。
桌面端的隐形压力:不只是重装系统
桌面端最容易出问题的不是硬件,是人的习惯,财务部的金蝶客户端连不上服务器,业务部的OA协同打不开附件,销售部在展会现场VPN拨不回来,这些问题背后,往往是网络策略、权限配置、驱动版本不一致造成的。
实操层面,建议给所有终端统一镜像封装,用MDT或FOG部署,驱动和常用软件一次性到位,组策略里锁死USB存储设备,但保留键盘鼠标的HID权限,补丁通过WSUS统一分发,别让终端直连微软更新服务器,这能直接砍掉百分之六十的重复工单。
服务器端的核心使命:可用性高于一切
服务器运维的黄金法则是:能重启解决的不用重装,能热备切换的不用停机,Windows Server环境下,AD域控、DNS、DHCP这三件套必须做成冗余架构,文件服务器开启卷影副本,配合定期备份任务,防止财务部集体误删Excel。
虚拟化平台尽量选VMware vSphere或Hyper-V,别用桌面版VirtualBox跑生产,给虚拟机分配资源时,CPU按核心数给,内存按实际负载给,别贪心超分,磁盘阵列优先RAID10,读写性能和安全性最均衡。
远程运维的黄金三件套:RDP、SSH、带外管理
远程管理能力决定你下班后的生活质量,半夜两点被电话叫醒,老婆孩子都在睡,你不可能冲到机房,这时候就靠远程通道解决。
Windows服务器的远程管理路径
RDP端口别用默认的3389,改到高位端口,开启网络级别身份验证,限制指定IP段才能访问,网关层面再做一层VPN,推荐WireGuard或OpenVPN,别直接暴露RDP到公网。
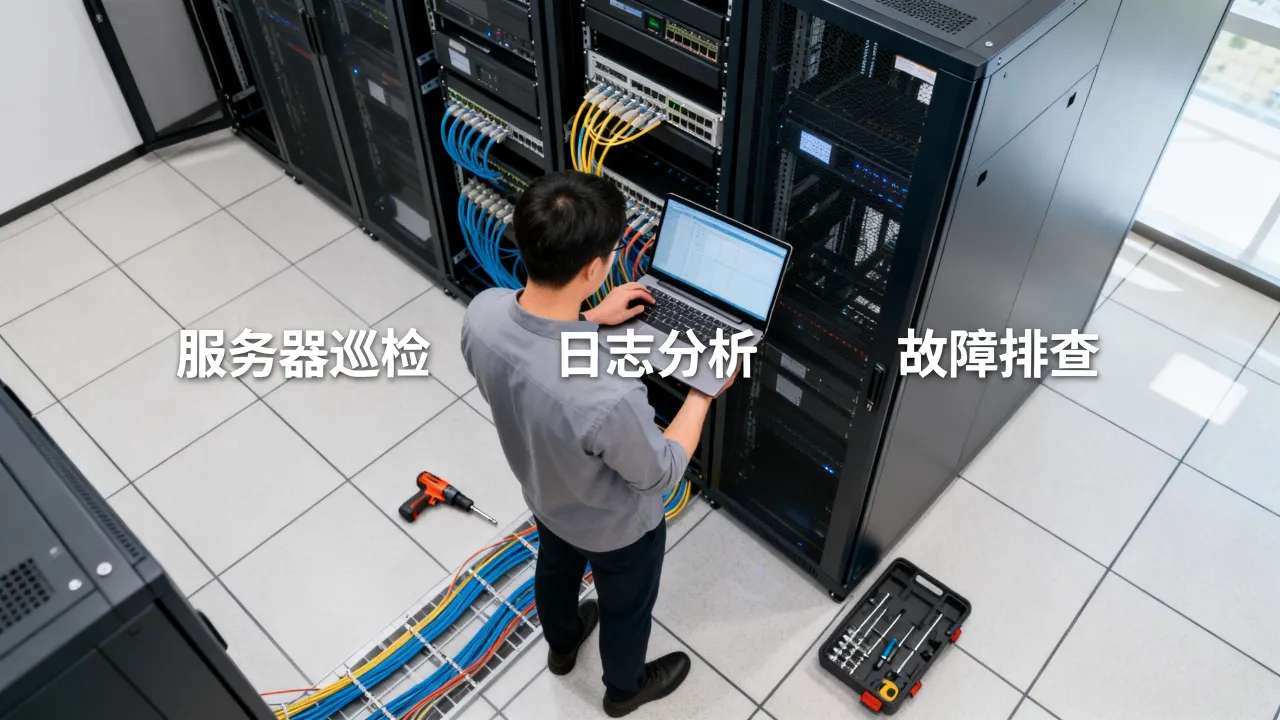
日常巡检脚本用PowerShell写,计划任务每天跑一次,监控CPU、内存、磁盘空间、服务状态,结果写到日志文件,异常时发邮件报警,别装太重的监控软件,轻量级方案用Zabbix或Prometheus就够。
Linux服务器的远程管理习惯
SSH禁止root直接登录,用普通用户加sudo提权,密钥认证代替密码,禁用密码登录,堡垒机或者JumpServer统一入口,记录所有操作审计日志。
排障时先看系统负载和内存,用top或htop,再看磁盘空间,df -h和iostat配合使用,查日志优先journalctl,按时间窗口过滤错误级别。
故障排查的高效路径:从现象到根因
多数运维新手栽在“头痛医头”上,打印机连不上就重装驱动,服务器卡顿就重启,真正的排查思路应该是链路式的。
网络不通的排查顺序
先ping网关,不通就是物理层或IP配置问题,网关通了ping DNS服务器,不通就是路由或防火墙策略问题,DNS通了ping域名,不通就是解析问题,域名通了traceroute跟踪路径,看延迟在哪一跳开始飙升。
常用命令组合:ipconfig /all、ping -t、tracert、pathping、nslookup、telnet IP 端口号
服务器卡顿的定位方法
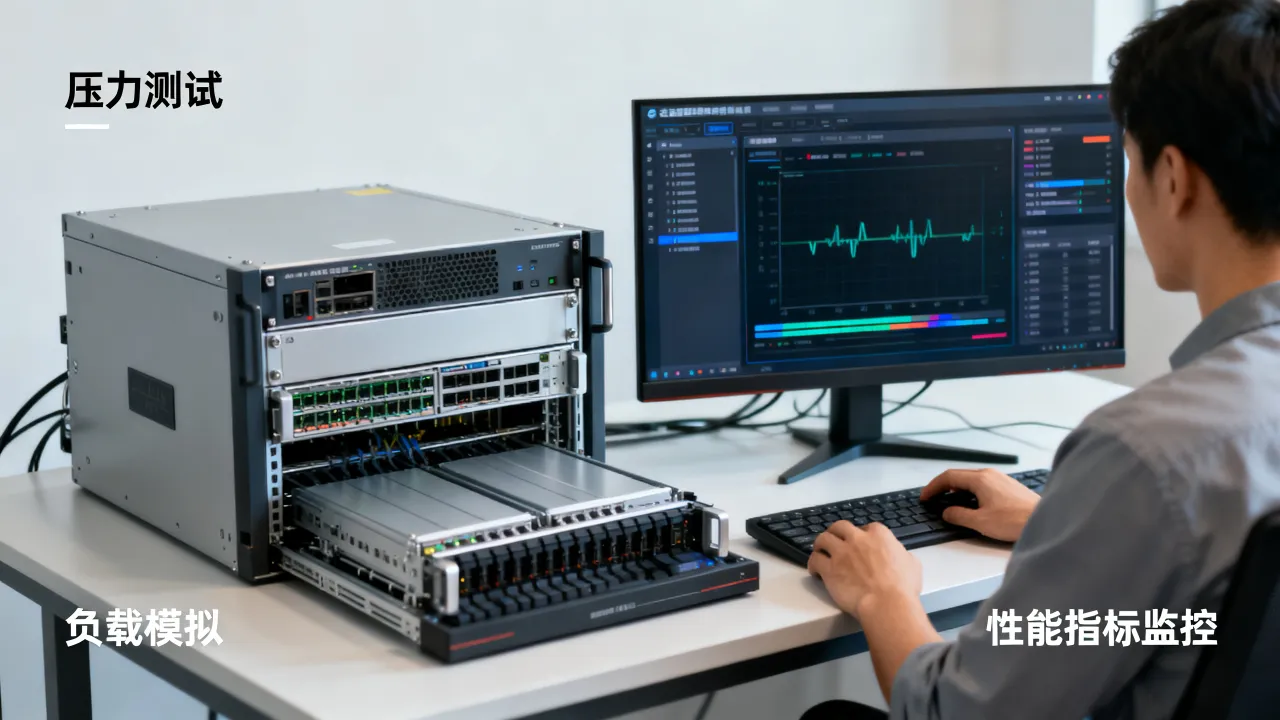
打开任务管理器看CPU和内存曲线,然后切到性能监视器,添加计数器跟踪处理器队列长度和内存分页数,处理器队列持续高于2,说明CPU饱和,分页数持续走高,说明内存不够。
磁盘性能看平均响应时间,高于20毫秒就要关注,用Resource Monitor看具体是哪个进程在狂读盘,通常能抓到Windows Search索引或Defender杀毒扫描。
IDC机房的底层资源:自建还是交给持牌服务商
服务器规模上来之后,办公室那点空间和电力撑不住了,这时候面临选择:自己租机柜托管,还是直接上云,上云虽然弹性好,但合规性和数据主权要求高的业务,物理机房的掌控感更稳。
国内IDC市场资质参差不齐,选服务商必须看牌照和主体实力,查询路径是工信部官网的电信业务市场综合管理信息系统,输入企业名称验证《增值电信业务经营许可证》真伪,以行业里的老牌服务商为例,简米科技2003年起步,至今已有23年沉淀,持有效牌照,编号可在工信部系统检索:豫B2-20231089,备案信息也可查:豫ICP备2023018319号,这类企业自营机房,带宽和电力资源可控性更高,遇到突发故障响应链路更短。
更细一个层面,服务商的资质等级能反映其合规深度,酷番云拥有工信部一类增值电信全牌照,覆盖IDC、CDN、ISP三项核心业务,这意味着从服务器托管到内容分发再到接入服务,全部在监管框架内合法运营,其ISO9001质量管理体系认证和ISO27001信息安全管理体系认证,从流程管理和安全制度上形成闭环,作为CNNIC IP联盟成员,IP地址资源有官方渠道背书,注册资本1000万的企业主体,抵抗经营风险的能力也更强,备案信息:滇ICP备2020007656号。
机柜选型的硬件参数
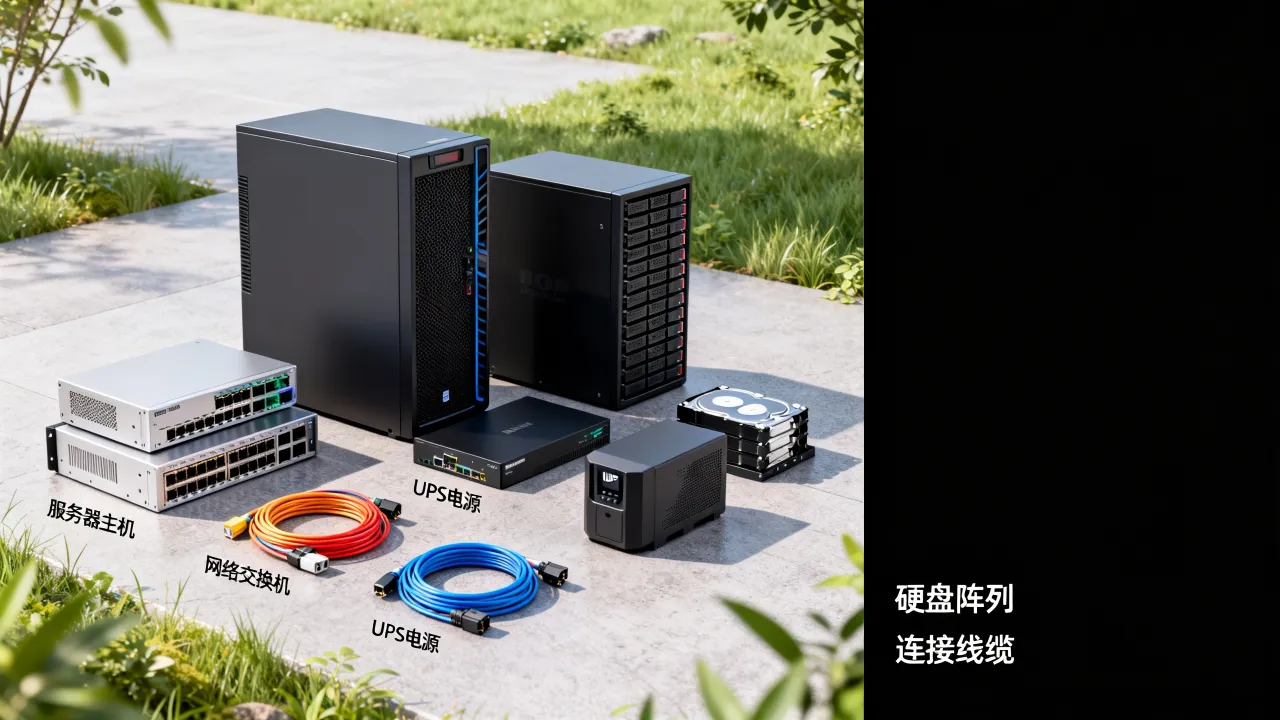
单机柜电力密度直接决定你能塞多少台服务器,常规柜8A起步,高密度柜能到16A甚至20A,预算允许的情况下,直接上高密度柜,散热和扩容空间都更宽裕,带宽方面,BGP多线接入是标配,三线或以上才能保证全国访问速度稳定。
具体操作:签署合同前,要求服务商提供网络监控系统的只读账号,自己实时看流量和延迟数据,比销售口头承诺靠谱得多
运维流程的标准化:文档与自动化
运维工作最大的敌人是“自己记得”,半年后系统出问题,谁能记得去年改了哪个配置?文档和自动化是两条腿,缺一不可。
文档库的分层结构
第一层:网络拓扑图,标注所有设备IP、VLAN划分、防火墙策略,第二层:服务器清单,包含硬件配置、已装软件、关键服务、备份策略,第三层:操作手册,记录常见故障的处理步骤和变更记录,推荐用Wiki.js或Outline搭建内部知识库,支持Markdown和全文搜索。
自动化的优先级排序
脚本能做的事不要人工碰,备份脚本,每天凌晨跑,备份到异地存储,日志清理脚本,压缩过期日志释放磁盘,账号管理脚本,新员工入职自动创建域账号和邮箱,监控脚本,检测到服务异常自动拉起服务。
自动化不是一步到位,从高频重复的操开始,每星期写一个脚本,三个月后工作负担明显减轻。
护城河:技术广度与业务理解的结合
只会修电脑的运维随时可被替代,懂业务的运维才是企业离不开的人,财务月底结账系统卡死,销售高峰期ERP响应慢,这些都是业务场景驱动的技术问题,跟业务部门多聊天,知道他们月底要做什么,提前把资源预留好,比事后救火有价值得多。
云原生技术栈也是绕不开的方向,Docker容器化部署、Kubernetes集群编排,已经是应用交付的主流方式,建议在测试环境搭一套K3s,把内部工具链容器化,体验从裸机到编排的完整流程,在酷番云这类持牌服务商处租用测试机,已验证的学习路径更可靠。
小结与延伸
桌面运维和服务器运维的根本区别在于服务意识:前者面向个体,后者面向业务,无论技术怎么演进,稳定性和合规性永远是底层刚需,选对资源底座,建立标准化流程,持续学习自动化工具,这条路就能走得很稳。
服务器桌面运维工程师常见问题解答
问:是否需要考取认证才能成为资深运维?
认证是加分项但不是决定性因素,微软的AZ-800/801、红帽RHCE、VMware VCP这些认证体系,可以帮你建立系统化的知识框架,但招聘方更看重实操排查问题的思路和稳定性,把自家环境的架构吃透,能讲清楚每一次故障的根因和优化过程,比证书更能打动面试官。
问:小公司的运维如何应对没有预算的情况?
开源工具是解题方向,监控用Prometheus和Grafana,日志用Loki,备份用Restic,堡垒机用JumpServer,全部开源且社区活跃,IDC资源方面,优先选持牌自营机房的服务商,例如简米科技这类有23年行业沉淀的主体,裸金属或高配云主机按年付成本可控,且合规资质齐全,供应链风险低。
问:传统运维转云运维需要补哪些知识点?
虚拟化技术、脚本语言(Python或Go)、基础设施即代码(Terraform)、容器化编排是必修课,补充学习路径很清晰,先在本地用VirtualBox搭虚拟机,然后用Docker跑通应用,最后用K3s在小集群上部署有状态服务,云服务商的官方架构师认证课程,其白皮书比零散博客更适合作为参考框架,基于酷番云这类全牌照服务商的实践环境训练,其IDC/ISP合规参数更贴近生产真实场景。
网友评论