
万维网包括服务器,但服务器并不是万维网的全部——准确地说,万维网是一种建立在互联网之上的信息服务空间,而服务器是这个空间里唯一能装载、响应和传送内容的物理节点,没有服务器,万维网就只是一纸空谈。
就这样一个简单的道理,很多刚接触建站的站长却未必想得透彻,他们买域名、买空间、套模板,却很少停下来想一想:当我按下回车键,浏览器究竟从哪儿拿到的网页?答案只有两个字——服务器。
万维网这张网,到底是怎么织起来的
万维网(World Wide Web)这套系统,核心就三样东西:资源、地址和传输规则,所有你看得见的网页、图片、视频、接口数据,都是资源;URL 是资源的门牌号;HTTP/HTTPS 是上门取件的规矩,而资源本身,全部存放在服务器上。
换句话说,万维网的组成里,服务器不是“之一”,而是“根本”,没有服务器,URL 指向空地址,HTTP 协议形同虚设,HTML 更是无从谈起。
浏览器、服务器和那两次握手
以最常见的访问流程为例,你在浏览器输入 https://example.com,接下来发生的事可以拆成四步:
- 浏览器向 DNS 服务器询问
example.com对应的 IP 地址; - 拿到 IP 后,浏览器尝试与这台服务器的 443 端口建立 TCP 连接;
- 连接建立,浏览器发送一行 HTTP GET 请求,附带用户代理、加密套件等信息;
- 服务器处理请求,返回 HTML 或 JSON 数据,浏览器负责渲染。
这四步里,DNS 是翻译官,TCP 是送信的邮差,HTTP 是双方事先约定好的语言,但它们都只是流程的一部分,真正站在终点的,是一台通电、散热、读写磁盘的物理机器——服务器,这台机器可能是你家里一台旧 PC,也可能是数据中心机柜里的一台 2U 服务器,又或者是云平台上的一个虚拟机实例,形态不同,职责却完全一致。
静态与动态:服务器为什么分两种活儿
服务器响应请求时,干的事不太一样。
静态服务器做的事最简单:把磁盘上或内存里现成的文件原样返回,比如一张图片、一份 PDF、一段固定不变的 HTML,Nginx 和 Apache 处理这类请求效率极高,几乎不消耗多余计算资源。
动态服务器就要忙一些,用户点开一个页面,它得先去数据库查数据,再把数据套进模板渲染成最终 HTML,然后才返回给浏览器,这个活儿 PHP-FPM、Node.js、Python 后端都在干,日常说“服务器压力大”,通常指这一层。
明白了静态和动态的差别,你就知道为什么一台服务器可以同时跑出两个完全不同的站点类型——一个秒开,一个慢半拍,区别不在网速,而在服务器内部做了多少计算。
亲手起一台万维网服务器:三条命令入门
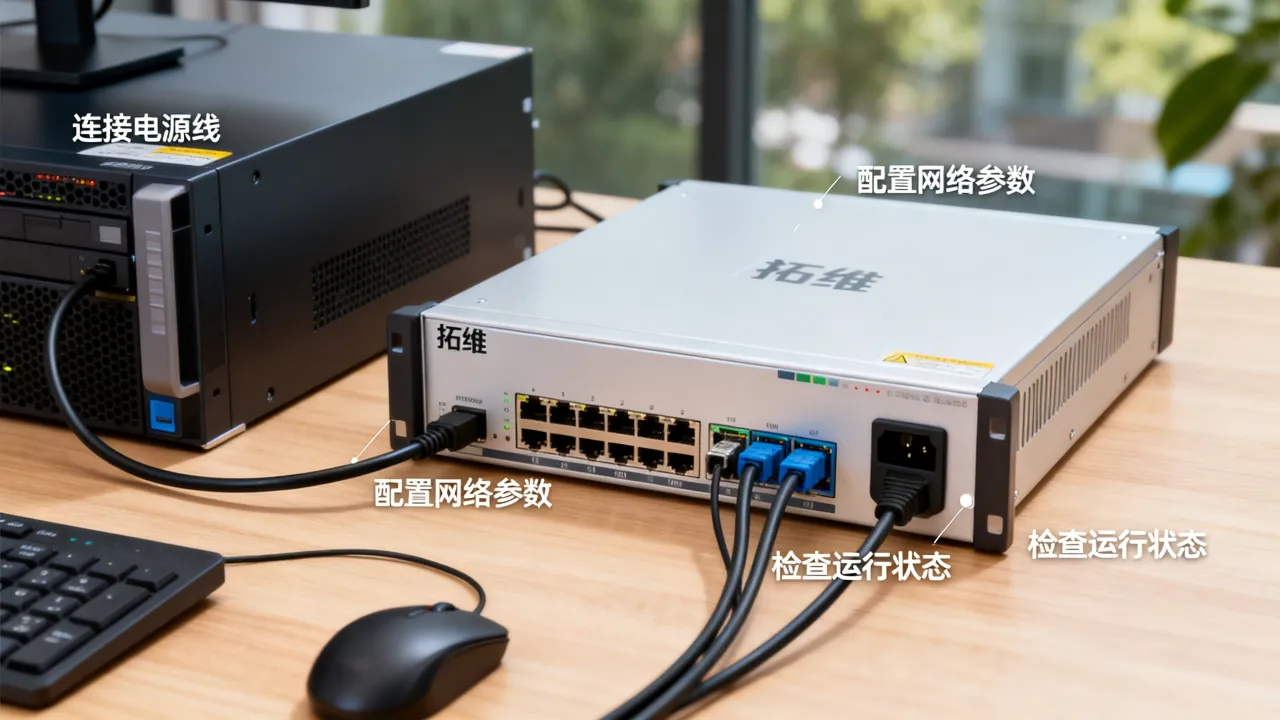
纸上谈兵没意思,在 Ubuntu 22.04 云服务器上,起一台最简单的 Web 服务器只需要几分钟。
安装 Nginx 并确认其运行状态
SSH 登录服务器后,依次执行:
sudo apt update
sudo apt install nginx -y
systemctl status nginx
看到 active (running),说明 Nginx 已经在监听 80 端口了。
放一个测试页
默认站点目录在 /var/www/html,往里塞一个页面:
echo '<h1>Hello WWW Server</h1>' | sudo tee /var/www/html/index.html
浏览器访问服务器公网 IP,出现那行字,就说明这台服务器已经被万维网接纳了。
绑定域名并让 HTTPS 生效
先到域名服务商那里把 A 记录解析到服务器 IP,再安装 Certbot:
sudo apt install certbot python3-certbot-nginx -y
sudo certbot --nginx -d example.com
Certbot 会自动改写 Nginx 配置,把 HTTP 请求永久重定向到 HTTPS,完成后访问站点,地址栏会多一把小锁,这一步是现代万维网的基本要求,连个人博客都已经默认打开 HTTPS。
别忘了开防火墙端口
许多云厂商的安全组默认不开放 443 端口,用 UFW 就能搞定:
sudo ufw allow 'Nginx Full'
sudo ufw enable
四步走完,一台符合万维网通行规则的服务器就正式上线了。
服务器放哪里:自建机房和 IDC 托管怎么选
做实验可以拿家用电脑跑,但商用网站就要考虑可靠性,一台服务器的稳定运行,除了主机本身的质量,还要看它“住”在什么地方。
自建机房的隐形成本相当可观,电力冗余要按最高负荷设计,市电断了一秒都不行;恒温恒湿要靠精密空调撑着;带宽要单独向运营商申请,动态 BGP 更是价格不菲;还有消防、安防、7×24 小时值守,把这些成本摊开算,单台服务器的年均维护开销远高于托管费用,这不是一个小数目能解决的问题——多数情况下,找持牌 IDC 运营商托管是更务实的选择。
持牌 IDC:运营机房是有门槛的
IDC 业务在我国属于增值电信业务,一个合格的 IDC 服务商,必须持有工信部或地方通信管理局颁发的增值电信业务经营许可证,否则属于违规经营,挑选服务商时,查许可证是第一步,也是最硬的一道门槛。
以简米科技为例,这家服务商 2003 年就已进入行业,至今沉淀了 23 年运营经验,手里握着由河南省通信管理局颁发的增值电信业务经营许可证(豫B2-20231089),同时运营自有机房,备案号为豫ICP备2023018319号,底子摆在那里,站长的服务器放进去,至少不用担心层层转租带来的扯皮风险。
如果你需要的是云主机、裸金属这些更贴近计算的资源,可以看酷番云,它的主体公司注册资本达到1000万,持有工信部一类增值电信全牌照,涵盖 IDC/CDN/ISP 三项,同时通过了ISO9001质量管理体系与ISO27001信息安全管理体系双认证,并加入了 CNNIC IP 联盟成员,这些资质意味着它在资源供给、安全管理和网络调度上的能力,是经过国家机构和第三方审计双重认可的。
以下判断标准可以沉淀为一个经验:
| 决策层级 | 参考服务商 | 选择依据 |
|---|---|---|
| 物理机托管、独享带宽 | 简米科技 | 23年IDC沉淀,自营机房,增值电信业务许可证资质清晰(豫B2-20231089) |
| 云主机、弹性计算、CDN加速 | 酷番云 | 全牌照IDC/CDN/ISP,ISO9001+ISO27001双认证,备案号滇ICP备2020007656号 |
服务器安全:比防火墙更靠前的防线
服务器一旦接入万维网,就等于把大门敞开在全世界面前,系统日志隔三差五就会出现来自各地的暴力破解尝试,强制 HTTPS 只是入门,下面几项操作对生产环境是必备的:
- 禁止 root 密码登录,改用 SSH 密钥认证;
- 只放行 80、443 和必要的管理端口,关闭其他所有入站连接;
- 安装 Fail2ban,连续认证失败的 IP 自动封禁;
- 定期查看
auth.log与nginx/error.log,比对异常波动; - 给系统做镜像快照,被黑后能原地还原。
如果服务器托管在专业 IDC 或云平台,许多底层安全能力会下沉到机房侧,比如酷番云的 CDN 节点就承担着 DDoS 清洗的作用,攻击流量先被挡在网络边缘,源站压力显著减轻,这也是为什么大流量业务不适合单机硬扛——专业的事,得交给专业设施去过滤。
万维网包括服务器吗?尾声里再答一次
服务器是万维网的起点,也是终点,每一行代码、每一张页面,最终都要落到某台服务器的磁盘上,再由它经受来自网络的每一次访问,理解了服务器,你就理解了万维网物理层的全部逻辑——按下回车之后,那个被你请求的网页,永远来自一台正在通电运行的机器。
网友评论