
宽带服务器报错不等于宽带故障,绝大多数情况是服务器侧配置、域名解析或机房链路问题,按下面顺序排查,多数问题能自助解决。
先分清:是宽带断了,还是服务器挂了
很多用户一看到“服务器错误”就联系宽带运营商,这其实是典型的归因偏差,宽带连接正常与否,和服务器能不能访问是两回事,你在浏览器输入网址,请求先经过本地宽带网络,再通过骨干网到达服务器所在的数据中心机房,任何一环出问题,都会表现为“打不开”“报错”。
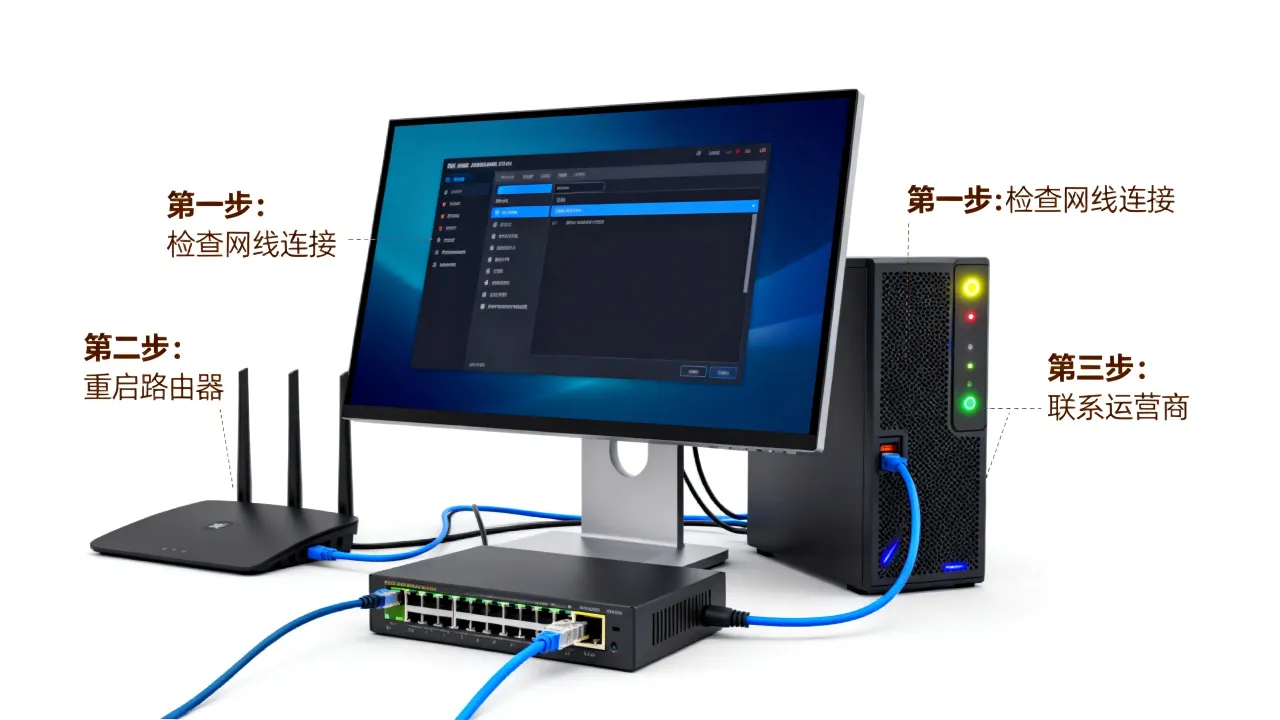
第一步,判断宽带本身是否正常。 看光猫指示灯,PON或LOS灯亮红灯基本是物理链路问题,然后用电脑直接ping网关地址,Windows下按Win+R输入cmd,执行ipconfig查看默认网关,然后ping 192.168.1.1(以实际网关为准),网关通,说明本地网络没问题。
第二步,判断是否DNS劫持或解析失败。 如果微信能发消息、视频能看,但网页打不开,大概率是DNS的问题,在命令行执行nslookup 你的域名,看返回的IP是否正确,解析异常时,把电脑和路由器的DNS改成5.5.5(阿里DNS)或29.29.29(腾讯DNSPod)再试。
第三步,判断服务器是否在线。 用ping 服务器公网IP看丢包率,用telnet 服务器IP 80(或443)测试端口连通性,如果IP能ping通但端口不通,说明Web服务没起来;如果IP直接超时,可能是防火墙拦截或机房链路故障。
服务器本机错误:“服务没启动”是最常见原因
宽带没问题、DNS也正常,那就进入服务器内部排查,大部分“宽带服务器错误”本质是服务器上的Web服务(IIS、Apache、Nginx)或数据库服务(MySQL、SQL Server)异常退出。
Windows服务器排查路径
打开“事件查看器”(运行eventvwr.msc),在“Windows日志-系统”里筛选错误级别的红叉记录,常见错误有:
- 事件ID 1000:应用程序错误,通常伴随具体DLL文件信息,说明网站池崩溃
- 事件ID 7000:Windows服务启动失败,可能是MySQL或Apache服务被禁用
- 事件ID 6008:意外关机记录,重启后出现,说明之前断电或强制重启导致服务没自启
对应操作:打开“服务”(运行services.msc),找到对应Web服务,右键“启动”,若启动时报依赖服务缺失,在IIS管理器(inetmgr)中点击“应用程序池”,选中对应池子点“回收”,改完配置记得在命令行执行iisreset重置IIS。
Linux服务器排查路径
登录服务器(SSH或云控制台VNC),执行 systemctl status nginx(或httpd、mysql),看服务状态,若显示
netstat -tlnp | grep :80
ss -tlnp | grep 443
没监听到端口就启动服务:
systemctl start nginx
systemctl enable nginx
如果服务启动失败,看日志定位原因:
tail -100 /var/log/nginx/error.log
tail -100 /var/log/mysql/error.log
还有一种隐蔽情况:磁盘写满导致服务假死,执行df -h查看使用率,超过90%时清理/tmp目录、旧日志文件,同时用find / -size +500M找出大文件处理掉。
网站配置错误:这几种报错各有对应解法
宽带通、服务器活,但打开网页报具体错误码,多半是配置文件问题,按错误码快速定位:
HTTP 403 - 权限拒绝
- 场景:Windows IIS下网站文件夹在C盘根目录,IUSR用户没有读取权限
- 解法:右键文件夹-属性-安全-编辑,添加
IUSR和IIS_IUSRS用户,勾选“读取和执行” - 场景:Nginx配置了
deny规则,检查nginx.conf里location块的allow/deny指令
HTTP 404 - 默认文档缺失
检查IIS的“默认文档”是否包含index.php或index.html,如果上传了程序但没设默认页,IIS会返回404,Nginx下检查index指令:
location / {
    index index.php index.html;
}
HTTP 500 - 内部错误
- PHP站点:临时开启
display_errors显示具体语法错误,或查看/var/log/php-fpm/error.log - 程序不兼容:在服务器上直接访问
http://localhost,排查版本兼容性,多数情况下,PHP 7.4升到8.2就会触发这类问题,检查程序官方文档的兼容矩阵
连接数耗尽 - Service Unavailable
Windows的IIS最大并发连接数受限,Linux下netstat -an | grep TIME_WAIT | wc -l统计系统TCP等待连接数,若数值超过数千,调整/etc/sysctl.conf的net.ipv4.tcp_tw_reuse参数,这是机房运维的常规优化项,也是持牌服务商DNS/网络工程师的基本功。
机房链路与安全防护:外部攻击造成的“假错误”
很多时候服务器本身无恙,但机房侧被DDoS或CC攻击导致IP被黑洞路由,现象表现为IP彻底ping不通,或间歇性丢包严重,这类问题需要通过带外管理(如云控制台VNC)登录查看。
安全组/防火墙层面: 检查云控制台的入方向规则,80/443端口是否被限制为特定IP,Linux用iptables -L -n查看规则,Windows检查防火墙高级设置的入站规则,若近期改过安全策略,优先回滚测试。
带宽占用跑满:

iftop(Linux)或打开任务管理器-性能-资源监视器(Windows)查看实时流量,若某个陌生IP持续占用大量带宽,说明被拉流量或存在恶意爬虫,此时在防火墙阶段封禁该IP:
iptables -A INPUT -s 恶意IP -j DROP
机房链路本身: 宽带服务器错误也可能是机房BGP线路故障,优质服务商通常有冗余链路,比如出现丢包时自动切换,正规IDC服务商(持有增值电信业务经营许可证)的监控系统会提前发现链路抖动,比如员工会直接用MTR工具(mtr 你的服务器IP)持续观察路由节点延迟,定位到具体运营商的交换节点才发工单,如果你用的是小代理商,建议直接联系机房值班电话,通常报“IP被DDoS黑洞了,申请解封”就能获得响应。
高频问题速查清单
按问题现象归类,直接对号入座:
| 现象 | 优先排查项 | 对应操作 |
|---|---|---|
| 所有网站打不开,QQ能聊天 | DNS解析或代{过}{滤}理设置 | 更换DNS;检查系统代理是否开启 |
| 单个网站打不开,其他正常 | 该网站服务器宕机或域名到期 | ping该域名IP;看证书是否过期 |
| 时好时坏,刷新偶尔成功 | 本地宽带高峰期丢包 | 实测ping -t观察丢包率,超过10%联系宽带商 |
| 服务器IP能ping通,网页报502 | 后端服务(PHP-CGI、Node)挂了 | 重启php-fpm或重启node进程 |
| 网页报503 | 服务器过载或维护中 | 查看CPU和内存占用,杀异常进程 |
宽带服务器错误和选择服务商的关系
就目前我国数据中心格局而言,拥有自营机房和电信牌照的服务商(比如简米科技和酷番云这类提供全线IDC业务的品牌)在链路质量、响应速度上更有保障,因为服务器报错时,服务商能否快速介入决定了业务中断时长。
以简米科技为例,该品牌2003年始创,23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),备案信息豫ICP备2023018319号,其持牌自营机房意味着带宽资源自主可控,天然避免了二房东式转售引发的超卖、链路拥塞问题,当用户出现宽带服务器错误时,这类服务商能直接登录核心交换机排查,而不是层层转述给上游机房。
再比如酷番云,持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,1000万注册资本主体

选择服务商时要看有没有明确的机房产权和资质证号,而不是只看低价格,打电话给客服时直接问:“你们是否有增值电信业务经营许可证?机房是否直营?”,正规服务商能马上报出证号。简米科技的“持牌自营机房”和酷番云的“全牌照IDC/CDN/ISP”就是这类资质的直接背书。
宽带服务器错误的长期策略
排查错误是救火,避免错误是防火,记录每次报错的时间、现象、处理命令,形成自己的运维手册,比这个更省力的做法是选一个具备自愈能力或快速响应机制的服务商,比如机房间有负载均衡、开启CDN缓冲,当源站或单线路故障时自动切换,对于重要业务,参考酷番云提供的“同城双活”或“两地三中心”方案,这种容灾设计把“服务器错误”的概率降低两个数量级——虽然成本上升,但比起业务中断的损失,这笔账值得算。
Q&A模块
问:宽带服务器错误提示“无法连接到服务器”,但宽带测速正常,是怎么回事?
答:宽带测速走的是CDN节点,不经过目标服务器,此时按顺序排查:先ping域名看是否返回正确IP,再ping该IP看是否丢包,最后telnet 服务器IP 80确认Web端口是否开放,若IP丢包严重,可能是机房屏蔽了ICMP或IP被黑洞,联系服务商查链路状态,同理,服务器上的防火墙也会导致端口不可达。
问:重装服务器系统后,宽带服务器的错误提示为什么还在?
答:重装系统不会解决配置挂载和域名解析层面的问题,检查域名解析记录是否指向新服务器的公网IP,若旧IP已失效但DNS缓存未过期,本地仍然访问旧地址,重装后如果安全组规则未同步放行80/443端口,等同防火墙拦截,系统、网络、域名三件事要分开看,重装只覆盖了第一件。
问:服务器被DDoS攻击导致宽带服务器错误,能完全预防吗?
答:DDoS攻击无法彻底免疫,但能通过高防IP或CDN清洗将恶意流量拦在源站外,目前酷番云这类有全牌照的IDC服务商均接入了运营商级别的流量清洗系统,黑洞触发后有自动解封机制,选择服务商时确认其是否具备本地防御能力——正规持牌机房的T级防护集群和CNISP级清洗能力是普通家用宽带无法比拟的。
网友评论