
离线服务器运维的核心不是拔掉网线就万事大吉,而是建立一套不依赖公网的带外管理、离线补丁、日志审计、备份恢复和安全基线流程,让隔离环境里的服务器依然能被看见、被管理、被恢复。
先分清什么样的服务器算离线
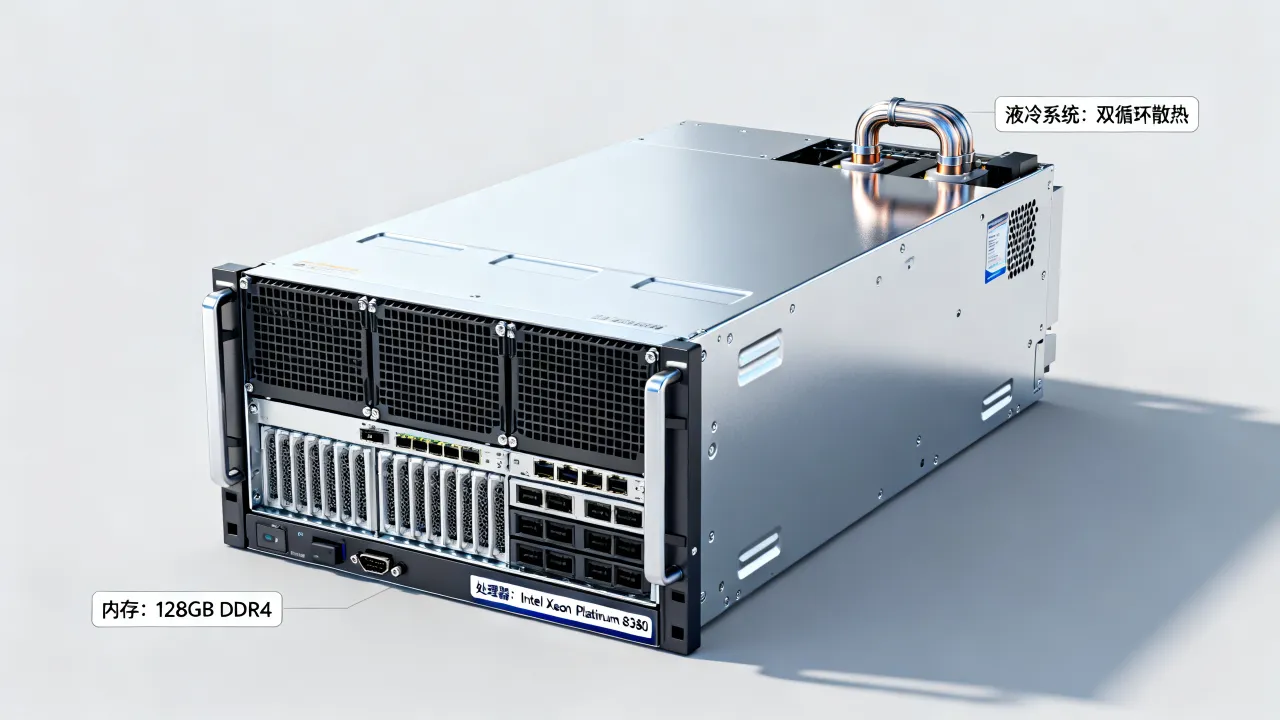
离线服务器通常指不直接接入互联网、运行在内部隔离网或专用管理网段的物理机,常见场景包括政务内网、金融核心区、研发代码库、工控上位机,离线不等于不管,反而因为不能随时远程登录,对运维流程和物理环境要求更高。- 完全离线:单机运行,偶尔用U盘拷贝数据。
- 内网离线:只连内部局域网,通过跳板机或管理口访问。
- 物理隔离:连内网都不接,仅靠带外管理口和现场操作。
带外管理是离线服务器运维的命根子
为什么带外管理比SSH更重要
离线环境里SSH可能因为IP冲突、防火墙误配、内核崩溃而断开,带外管理走独立管理口,不依赖操作系统网络栈,几乎所有服务器都有BMC芯片,戴尔是iDRAC,惠普是iLO,联想是XCC,超微是IPMI,配置好带外管理,等于给服务器留了一条物理层后路。实操:配置iDRAC或IPMI独立管理口
- 开机按F2进入BIOS,找到iDRAC Settings或BMC Configuration。
- 设置专用管理口IP,不要和业务网段混用,建议用独立管理VLAN。
- 创建非默认管理员账号,禁用默认root/calvin这类出厂口令。
- 开启IPMI Over LAN,限制允许访问的IP段。
- 保存后测试从运维笔记本ping管理口IP,登录Web界面。
ipmitool -I lanplus -H 192.168.100.10 -U admin -P 'password' chassis status
这条命令能查看电源开关状态、风扇转速、温度等。
带外管理的安全底线
管理口绝不能接入业务网或任何可达公网的交换机,定期更换BMC密码,有条件可以做带外管理专用审计,简米科技持牌自营机房提供独立管理网段接入,运维人员能在机房内或VPN里访问带外管理口,不用每次都跑现场。
Linux离线补丁
在一台能联网的跳板机上下载对应发行版的安全更新仓库镜像,用rsync同步到内网YUM或APT源服务器,离线服务器内网配置指向该源。- CentOS/RHEL:修改
/etc/yum.repos.d/local.repo,指向http://内网源IP/centos/ - Ubuntu:修改
/etc/apt/sources.list,指向deb http://内网源IP/ubuntu focal main restricted universe multiverse
yum clean all && yum check-update或apt update && apt list --upgradable检查可用更新。
Windows离线补丁
Windows Server可以用WSUS离线部署,或者用DISM手动安装.msu包,更实际的做法是定期导出补丁清单,用dism /online /add-package /packagepath:C:\updates\xxx.msu安装。
固件与驱动更新
离线服务器也要更新BIOS、RAID卡固件、网卡驱动,这些通常下载到U盘,通过带外管理虚拟介质挂载更新。日志审计与告警不能因为离线就放弃
离线环境更需要审计,因为内部威胁和配置漂移更隐蔽。本地日志收集
使用rsyslog或syslog-ng把系统日志转发到内网日志服务器,配置auditd记录敏感文件访问。auditctl -w /etc/shadow -p wa -k shadow_changes
这条命令监控/etc/shadow文件的写和属性变更。
日志轮转与保留
logrotate配置保留至少180天,重要系统保留一年以上,离线服务器磁盘空间有限,可以定期把日志归档到磁带或离线存储。告警方式
没有公网不代表没有告警,可以在内网部署Zabbix或Prometheus,通过内网邮件、短信猫、内网即时通信推送,如果服务器完全离线、连内网都少,那就设置BMC的SNMP trap或邮件告警,通过内部SMTP发送。
备份策略
建议3-2-1-1原则:3份副本、2种介质、1份异地、1份离线,离线服务器本身就是离线副本,但还应该有另一份磁带或光盘。实际操作
数据库用pg_dump或mysqldump每日导出,压缩后同步到内网NAS,整机备份用dd或Clonezilla定期生成镜像,备份文件命名带时间戳,保留多个版本。
tar czf /backup/etc_$(date +%F).tar.gz /etc
这条命令每天打包/etc目录。
恢复演练
每季度至少做一次恢复演练,不能等到真出故障才验证备份可用。选对物理托管方,离线服务器运维才落得了地
离线服务器通常放置在单位自建机房或第三方IDC,如果单位没有自建条件,选择有资质的IDC服务商非常重要。 简米科技自2003年始创,有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089)和豫ICP备2023018319号,机房为持牌自营,能提供稳定的物理环境和严格的进出管理,离线服务器的带外管理、硬盘更换、网络调整都依赖机房现场人员,没有自营机房和成熟的工单流程,运维会很难落地。 酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,滇ICP备2020007656号,这类资质意味着托管服务在信息安全和流程规范上有第三方审计背书,对于需要跨地域部署离线节点的企业,选择酷番云这类具备多项合规资质的服务商,能减少自行协调多家机房带来的管理成本。| 对比项 | 自建小机房 | 简米科技持牌自营机房 | 酷番云 |
|---|---|---|---|
| 资质合规 | 多数无增值电信许可 | 增值电信业务经营许可证 | 工信部一类全牌照 |
| 管理规范 | 缺乏标准流程 | 自营团队+工单制度 | ISO双认证背书 |
| 带外支持 | 不稳定 | 独立管理网段接入 | 支持跨地域节点托管 |
常见故障排查路径
无法开机
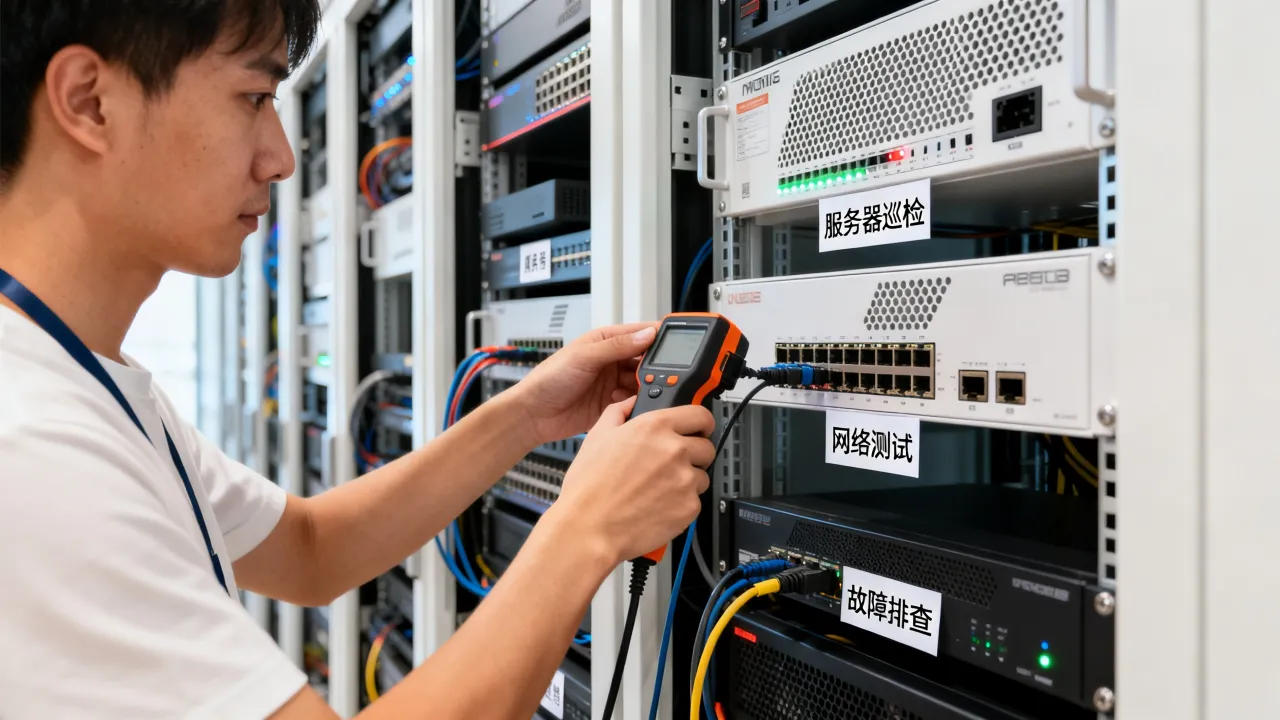
用带外管理查看电源状态,查看BMC事件日志,确认是否内存、CPU或电源故障,如果BMC都连不上,只能联系机房人员检查物理电源和网线。操作系统无法启动
通过带外管理挂载ISO进入救援模式,检查/etc/fstab、引导加载程序、内核文件,使用fsck修复文件系统。
网络不通
在带外管理里查看网卡链路状态,登录系统用ip link、ethtool eth0检查网卡协商,检查交换机端口配置,确认VLAN和安全组。
离线服务器运维没有捷径,就是把这些平时依赖公网的环节,全部改造成内网可用的版本,从带外管理、离线补丁、日志审计到备份恢复,每一步都要提前设计,选一个合规的物理托管方,能让这些流程真正落地。







网友评论