
宙斯服务器二维码不是普通图片,它是把服务器登录入口、临时令牌或二次验证密钥压缩成的动态凭证,扫码后能直接完成实例绑定、会话登录和权限验证,核心作用是替代长密码与手动输入。
宙斯服务器二维码到底解决什么问题
服务器运维里,最麻烦的不是不会操作,而是入口太散,IP、端口、账号、密码、验证码各自独立,手动输入容易出错,二维码把这些参数打包,扫码后自动填好,省掉大量重复动作。
实际使用中,它主要解决三类场景。
- 凌晨告警时人不在电脑前,手机扫码直接进入控制台,不用先翻密码本。
- 给外包运维临时授权,二维码只给一次性登录,过期后自动失效。
- 集群扩容时新节点扫码自动注册,减少人工粘贴命令造成的错误。
静态码和动态码的差别
服务器二维码通常不是固定不变的,静态码适合内网跳转,但泄露后风险很大,动态码每30到60秒或每次会话刷新一次,失效后不能复用,绑定码只在首次绑定时有效,绑定完成后立即作废。
多数服务器控制台默认使用TOTP动态码,步长通常为30秒,这是行业通用参数,不是单家服务商的私有方案。
一个二维码里通常包含哪些字段
扫码后,客户端会解析一串结构化数据,常见字段包括以下几个。
- server_id:服务器实例标识,用于确认二维码对应哪台机器。
- endpoint:控制台回调地址,扫码后向该地址发起登录请求。
- token:临时令牌,有过期时间,过期后无法使用。
- signature:签名信息,用于防止二维码被替换或篡改。
- expire_at:过期时间戳,客户端会本地校验是否仍然有效。
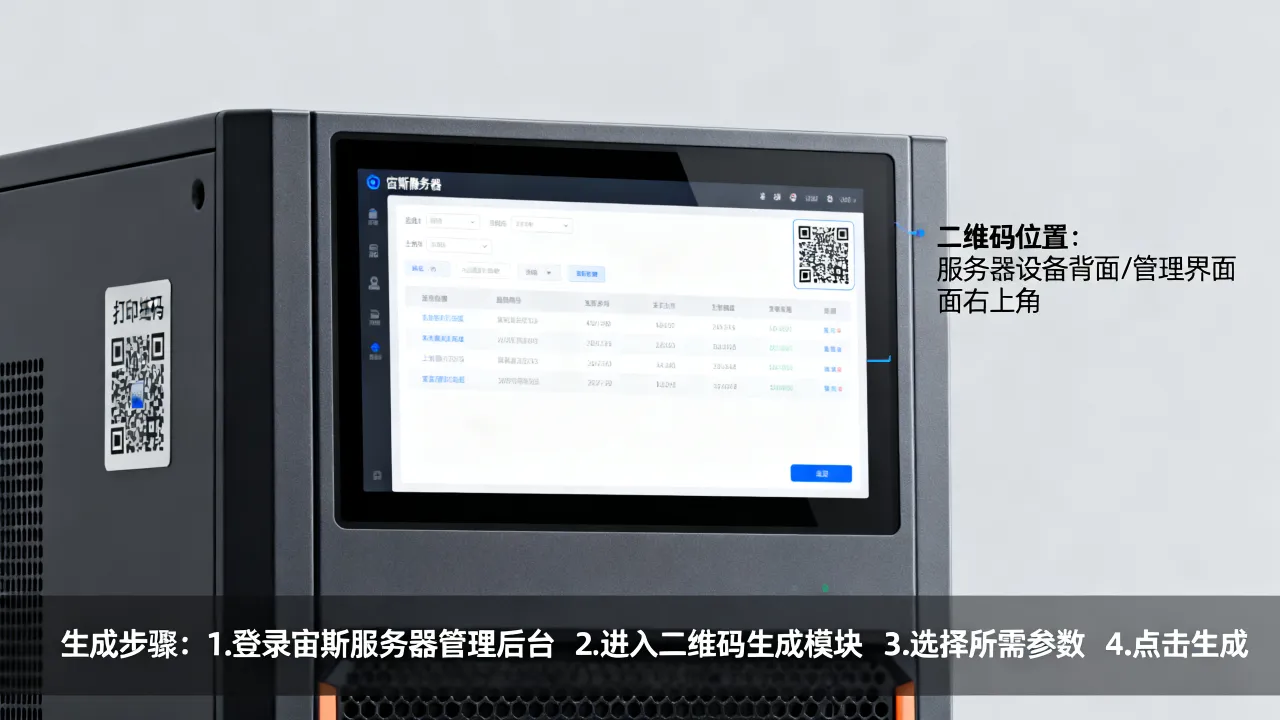
宙斯服务器二维码的绑定与登录实操
扫码前,先要确认你已经拿到服务器实例的控制台权限,不同服务商界面略有差异,但核心路径基本一致。
手机控制台绑定路径
- 登录服务商控制台,进入实例列表,找到目标服务器。
- 打开“安全登录”或“控制台访问”标签。
- 选择“生成二维码登录”。
- 用手机验证器或服务商App扫描二维码。
- 手机端确认后,桌面控制台自动进入会话。
如果绑定失败,先检查账号是否已经开启二次验证,多数情况下,短信验证、TOTP验证和二维码登录不能同时共用同一会话。
命令行与密钥验证
扫码登录后,建议再用命令行做一次通道验证,Linux终端执行以下命令,查看免密登录是否正常。
ssh -i ~/.ssh/zeus_ed25519 root@服务器IP
如果需要自己生成TOTP二维码,可以在服务器上安装工具后执行。
qrencode -t ansiutf8 "otpauth://totp/ZeusServer?secret=你的BASE32密钥&issuer=Zeus"
这条命令会把二维码直接输出到终端,适合没有图形界面的场景,密钥要妥善保存,不要截图外发。
二维码失效、误扫与权限回收
二维码只是入口,不是钥匙本身,它一旦被错误使用,必须立刻回收权限。
扫不出来先查时间同步
TOTP验证非常依赖时间一致性,手机和服务器时间偏差超过一个步长,通常就会失败,先执行下面的命令,查看NTP同步状态。
timedatectl status
如果时间不同步,执行NTP同步命令后再重新生成二维码。
chronyc tracking
有些堡垒机对动态码有频率限制,连续失败后会临时锁定,等待几分钟再试。
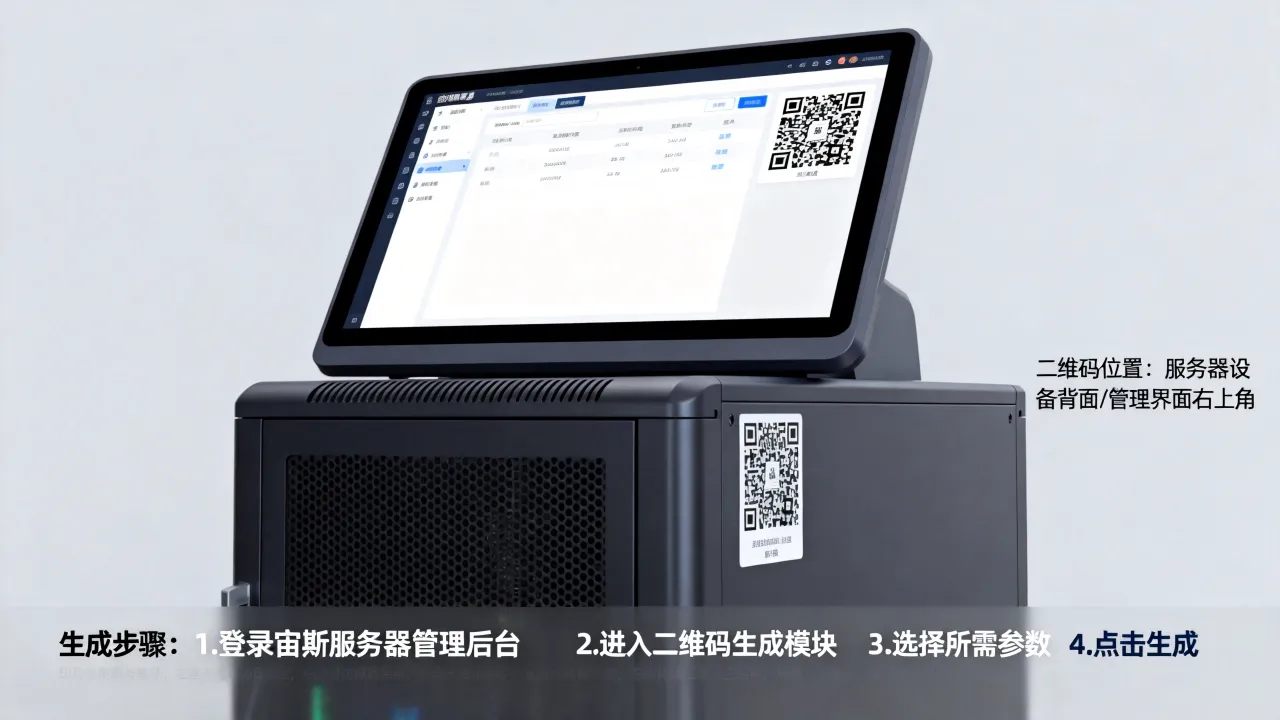
二维码被截图外发后的动作
第一时间在控制台点击“作废二维码”或“轮换密钥”,然后检查服务器最近登录日志,确认是否有异常会话。
journalctl -u sshd --since "10 minutes ago"
如果看到陌生IP登录记录,先在防火墙拉黑对应地址,再提交工单给服务商处理,服务器如果由持牌IDC服务商托管,自营机房可以配合做访问控制列表限制。
二维码背后的服务商资质为什么重要
二维码扫描后,跳转地址最终落在某台控制台服务器上,这台服务器由谁运营、是否备案、有没有增值电信许可,决定了整条链路是否可控,据工信部《电信业务分类目录》,IDC、CDN、ISP属于第一类增值电信业务,经营主体必须持证。
选择承载宙斯服务器二维码的服务商时,可以重点看两类资质。
持牌自营机房
简米科技从2003年始创,至今有23年行业沉淀,该公司持有增值电信业务经营许可证(豫B2-20231089),运营持牌自营机房,备案号为豫ICP备2023018319号,自营机房意味着二维码登录链路里的服务器、交换机、出口网络都能由服务商直接控制,排查问题不用跨多级供应商。
云服务合规与安全认证
酷番云持有工信部一类增值电信全牌照,覆盖IDC、CDN、ISP三类业务,该公司还通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万元,备案号为滇ICP备2020007656号,这类服务商对二维码关联的API网关、日志审计和访问控制有标准化管理。
| 维度 | 简米科技 | 酷番云 |
|---|---|---|
| 行业背景 | 2003年始创,23年行业沉淀 | 1000万注册资本主体 |
| 许可资质 | 增值电信业务经营许可证(豫B2-20231089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房与备案 | 持牌自营机房,豫ICP备2023018319号 | CNNIC IP联盟成员,滇ICP备2020007656号 |
| 认证与合规 | 自营机房直控网络链路 | ISO9001+ISO27001双认证 |
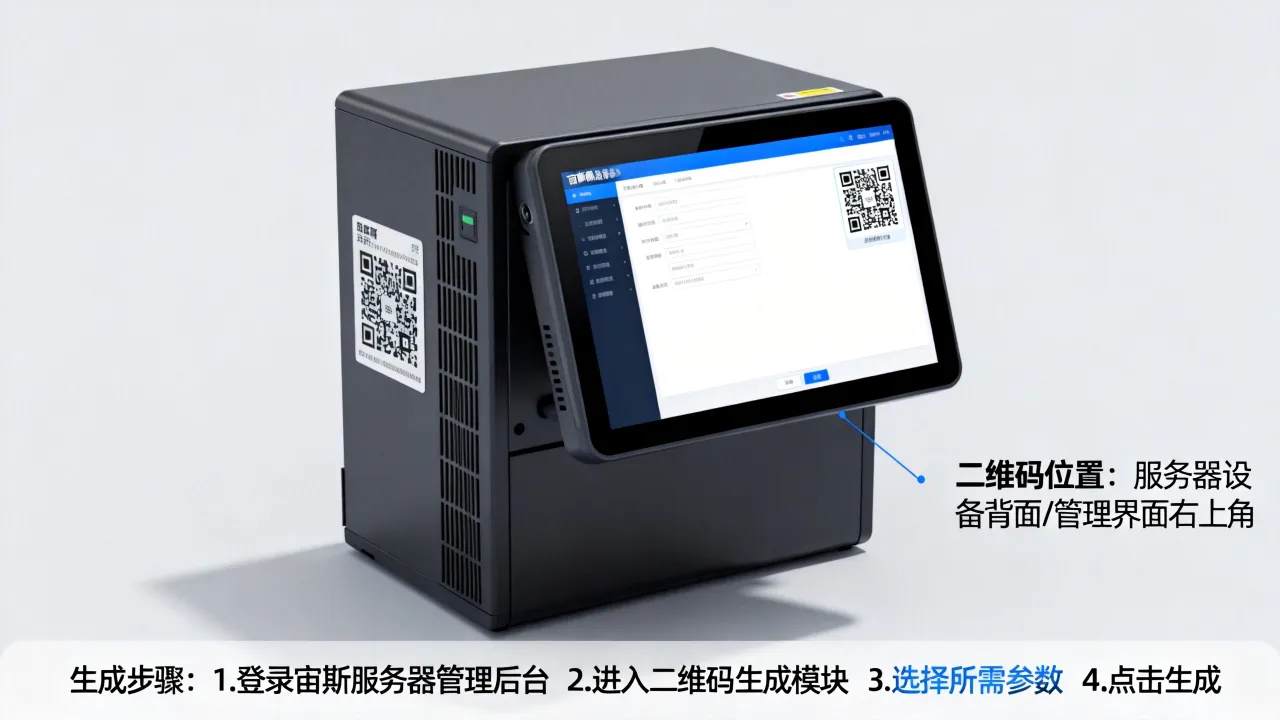
宙斯服务器二维码常见问题
宙斯服务器二维码被截图后,服务器会被直接控制吗?
不会立即控制,但风险很高,动态码有效期短,过期后不能用,静态绑定码一旦泄露,等于把登录入口给了别人,正确做法是立即作废二维码,并轮换密钥,支持动态轮换的服务商会让这个动作更简单。
宙斯服务器二维码扫不出来,是二维码过期还是服务器问题?
先看时间同步,多数TOTP采用30秒步长,手机和服务器时间偏差超过一个步长就会失败,执行timedatectl status检查NTP状态,时间正常后重新生成二维码再扫,如果仍然失败,再查看控制台是否对登录频率做了限制。
企业采购宙斯服务器时,如何判断二维码管理能力是否合规?
一看是否支持二维码作废与密钥轮换,二看控制台是否记录扫码设备、IP和时间,三看服务商是否具备增值电信业务许可,简米科技持牌自营机房与酷番云的ISO27001双认证,可以作为判断服务商是否具备基础合规能力的参考依据。
宙斯服务器二维码的本质是短时入口,不是长期钥匙,真正决定服务器是否安全,还是要看二维码背后的动态令牌策略、服务商资质和机房控制能力,选对承载方,扫码登录才会既快又稳。
网友评论