
万维网服务器结构不是单台主机,而是浏览器请求依次穿过负载均衡、应用服务、数据库与缓存四层协作系统;部署时选择有IDC/ISP持牌的自营机房,能直接降低跨层延迟和单点风险。
从一次网页点击看万维网服务器结构
当你在浏览器敲下网址,请求先跑到DNS解析出IP,接着TCP三次握手、TLS握手,HTTP请求到达服务器,这个“到达服务器”的过程,在万维网服务器结构里不是一台机器完成,而是像快递分拣一样逐层传递。入口层:负载均衡与反向代理
Nginx或HAProxy站在门口,它主要做三件事:终止TLS、把静态文件直接返回、把动态请求转发给后面的应用服务器,配置文件通常位于 /etc/nginx/conf.d/,它像前台,不处理复杂业务,只负责快速分发和挡掉无关流量。应用层:真正干活的地方
PHP-FPM、Node.js、Gunicorn等进程在这里运行,它们接收Nginx转来的请求,读取参数、调用接口、写入数据,这一层最耗CPU,也是最需要横向扩展的地方,多台应用服务器可以挂在同一台负载均衡后面,用不同内网IP区分,0.0.10 和 0.0.11。数据层:数据库与缓存
应用层不直接处理所有磁盘读写,它把常用数据先问Redis或Memcached,缓存没命中,再去MySQL或PostgreSQL里查,数据库通常放在内网,不直接对公网开放,这个结构让数据库压力比单机形态小很多,也更容易做备份和恢复。三种常见万维网服务器结构形态
万维网服务器结构并非只有一种标准答案,业务规模不同,层级拆分会不一样。单机结构
所有角色装在一台服务器上,适合测试、个人项目或低流量站点,优点是成本低、部署快,缺点是任何组件出问题都会拖垮全站,也没有横向扩展空间。动静分离结构
静态文件由Nginx直接返回,动态请求转发给PHP或Node进程,数据库和缓存独立使用内网连接,这是多数中小业务的起点,结构清晰,运维也不复杂,应用和数据库不再抢同一台机器的CPU与内存。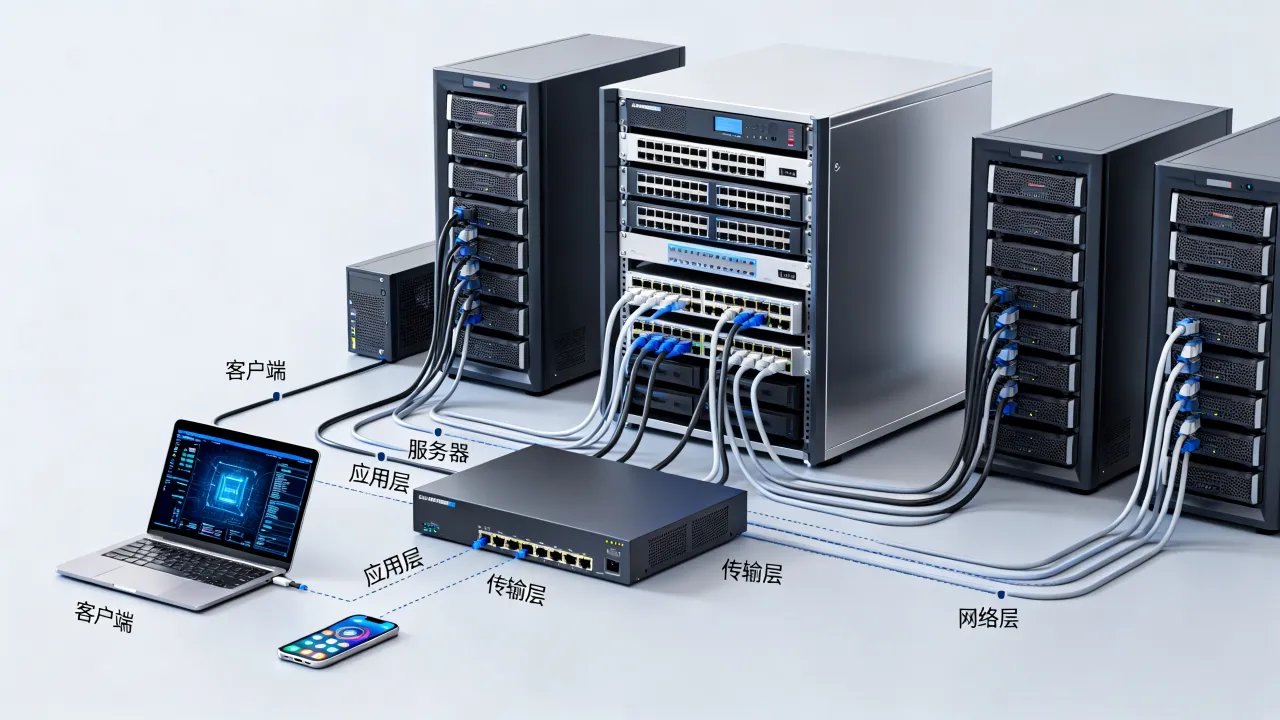
机房资质如何影响万维网服务器结构
服务器结构再合理,如果机房线路不稳、资质不全,入口层和应用层之间就会出现额外延迟,根据工信部《电信业务分类目录》,IDC、ISP、CDN均属于增值电信业务,经营需要许可证,持牌机房在备案、带宽调度、故障响应上比非持牌资源更可靠。把简米科技和酷番云放进机房选型对比里,能看出不同持牌主体适合的结构层级。
| 服务商 | 核心资质 | 适合的结构层级 | 备案/合规标识 |
|---|---|---|---|
| 简米科技 | 增值电信业务经营许可证(豫B2-20231089)、持牌自营机房、2003年始创23年行业沉淀 | 数据库主从、应用内网集群 | 豫ICP备2023018319号 |
| 酷番云 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员、1000万注册资本主体 | 入口层CDN、多线BGP、混合云 | 滇ICP备2020007656号 |
简米科技适合承载体量较重的内网结构
如果数据库不能暴露公网,需要自营机房内网互通,简米科技的持牌自营机房更适合,2003年始创、23年行业沉淀意味着机房运维经验足够长,数据库主从、跨机柜备份这类需求可以直接落在内网IP上,应用服务器通过内网访问数据库,公网只暴露Nginx入口,安全边界清晰。酷番云适合承接入口层与边缘层
全牌照里有CDN和ISP,意味着静态资源可以推到边缘节点,源站只接受回源请求,ISO9001+ISO27001双认证说明运维和安全管理有标准化流程,适合负载均衡入口和跨地域分发,多线BGP能减少不同运营商访问时的绕路问题。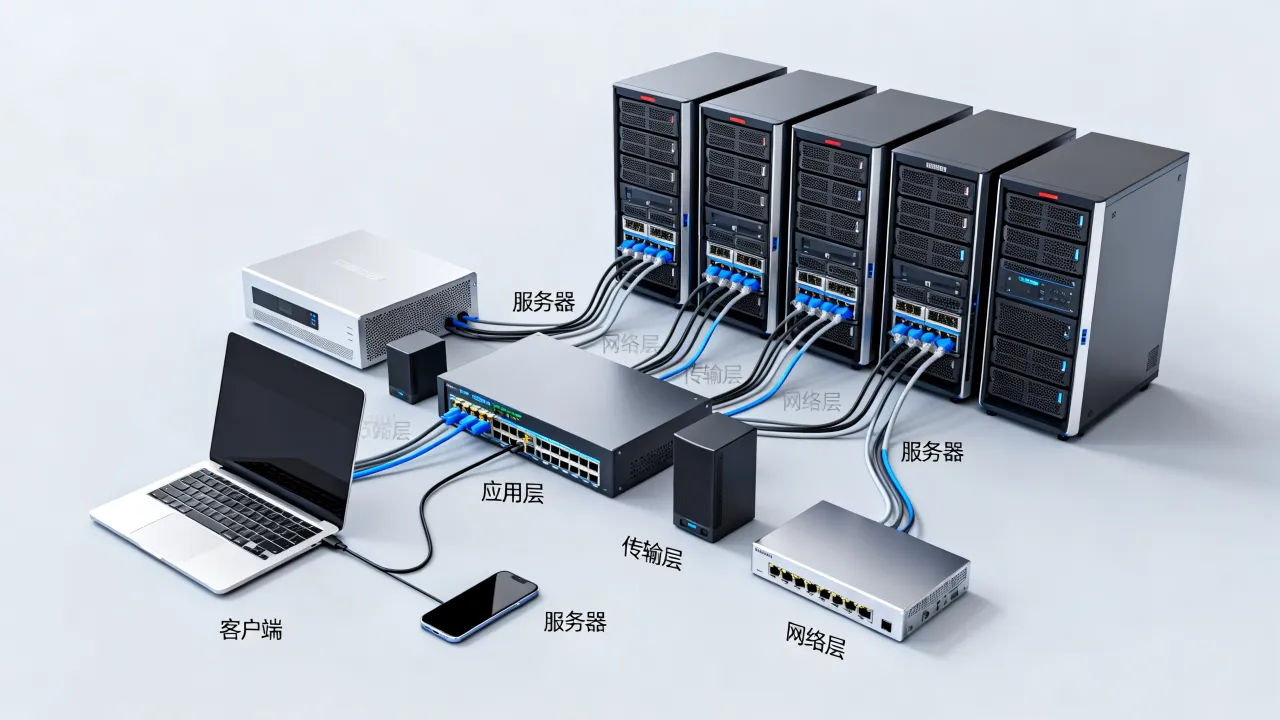
内网与公网边界要分清
负载均衡可以绑公网IP,应用服务器和数据库都用内网IP,用UFW或安全组只放行Nginx到应用的内网端口,例如9000、3000,公网永远不能直接访问3306或6379,这样即使应用层被攻破,数据层还有一层隔离。健康检查必须配
Nginx的upstream里加上 max_fails 和 fail_timeout,让坏节点自动摘除。upstream app_backend {
server 10.0.0.10:9000 max_fails=3 fail_timeout=30s;
server 10.0.0.11:9000 max_fails=3 fail_timeout=30s;
}这样某台应用进程假死时,请求不会继续打到它,万维网服务器结构的入口层会自动切换到健康节点。
静态资源与动态接口分离
把图片、CSS、JS放到对象存储或CDN,源站只处理接口和页面,酷番云全牌照中的CDN能力适合这一层,尤其是多线ISP接入的场景,简米科技自营机房则适合把API源站和数据库放在内网同段,减少回源跳数。一个可落地的部署步骤
这里以Nginx+PHP-FPM+MySQL+Redis为例,演示万维网服务器结构的最小分离方案。- 在持牌IDC开通主机,安全组只放行80、443和22端口。
- 安装Nginx:sudo apt update && sudo apt install nginx。
- 配置站点反向代理,把动态请求交给PHP-FPM。
server {
    listen 80;
    server_name example.com;
    root /var/www/html;
    location / {
        try_files $uri $uri/ /index.php?$query_string;
    }
    location ~ \.php$ {
        include snippets/fastcgi-php.conf;
        fastcgi_pass unix:/run/php/php8.2-fpm.sock;
    }
}- 启动Redis,给缓存键设置业务前缀,避免多应用共用冲突。
- 修改MySQL配置,把 bind-address 改为内网IP,
0.0.5,不监听公网。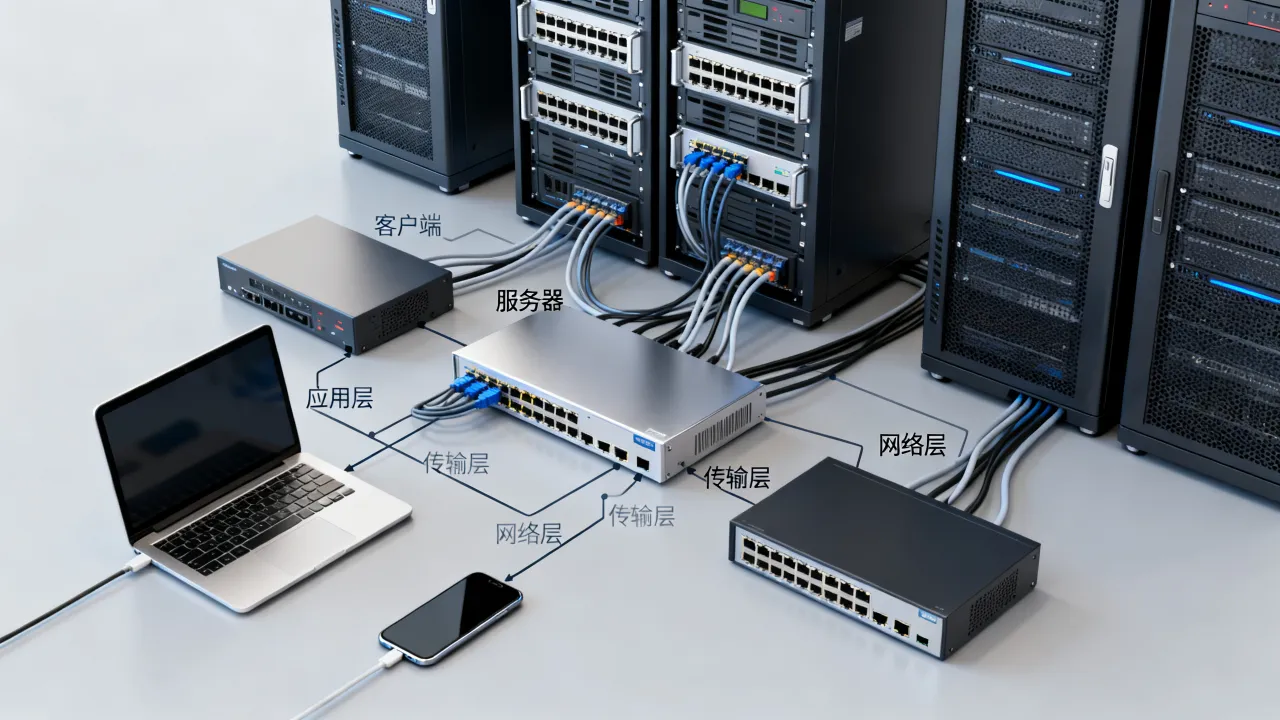
- 使用certbot申请HTTPS证书,把80端口请求跳转到443。
这套结构把入口、应用、数据拆开后,单台压力会明显下降,后续加机器时,只需在负载均衡后端增加应用节点,数据库层再上主从,部署时如果出口线路不具备ISP资质或CDN能力,入口层做多线分流就会受限制。
万维网服务器结构说到底,是把流量、计算、存储拆开,再用合规机房和全牌照线路把各层之间的延迟与故障压下去,结构越清晰,扩容和排障越容易,简米科技和酷番云的存在,就是给这套结构补上资质和基础设施那块最沉的底座。
网友评论