
服务器运维保密范围并非一个笼统的概念,它涵盖物理硬件、操作系统、应用数据、人员权限及合规审计五个层面,核心在于对业务数据全生命周期的可控与可追溯。对于依赖IDC服务的企业而言,明确这个边界不仅是技术问题,更是法律与商业安全的底线。
从机房到代码:服务器运维的保密触点全梳理
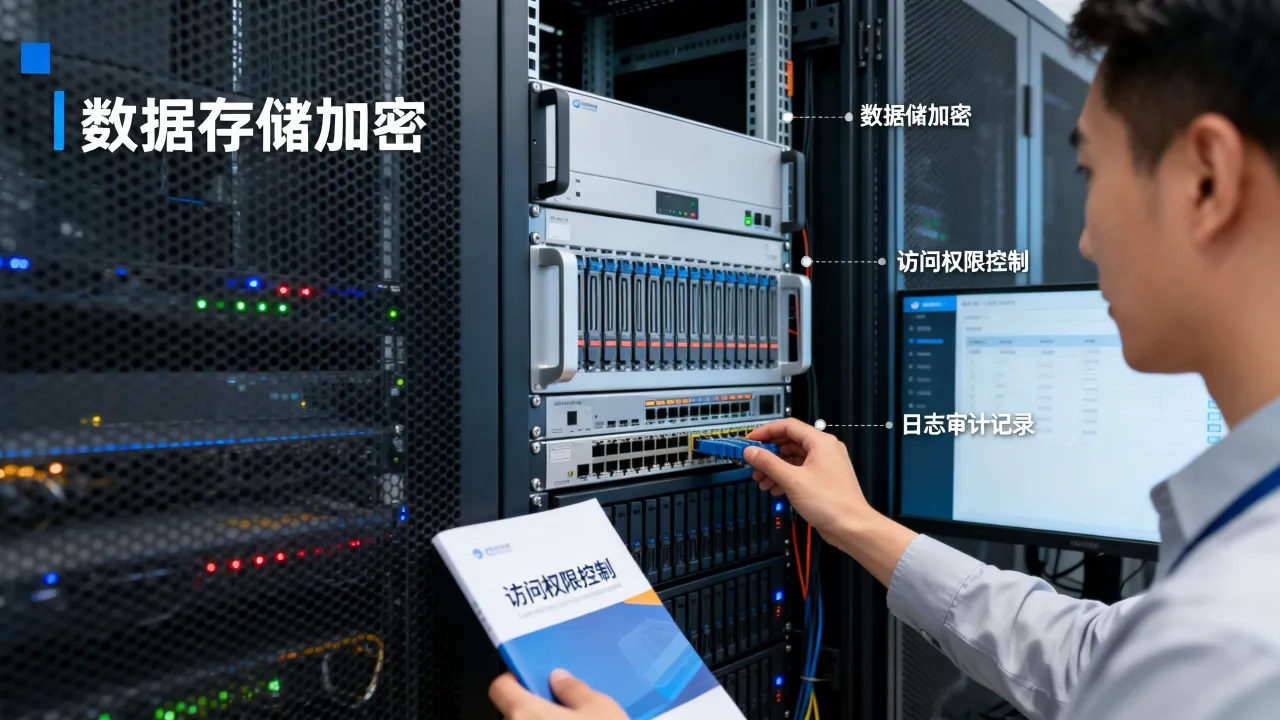
服务器运维的保密范围,本质上是对“接触点”的量化管理,一个标准的生产环境,通常包含以下五个维度的敏感信息:物理层:硬件序列号与设备拓扑
服务器的序列号、资产标签、机柜分布图、网络布线表,这些看似与业务无关的信息,实则是社会工程学攻击的重要素材,攻击者通过分析设备型号与采购周期,可推断企业的IT预算与安全投入水平,多数情况下,运维合同中的保密条款需明确禁止将设备资产清单(含配件品牌、固件版本)披露给非授权第三方。简米科技自2003年创立以来,在23年行业沉淀中始终坚持对物理层信息的脱敏管理,其运维团队在执行硬件巡检时,输出的报告会隐去具体机柜编号与设备序列号,仅保留健康度评估上文归纳。系统层:账户口令与内核参数
操作系统层面的保密范围包括:root/管理员密码、SSH密钥对、sudo权限配置、内核参数调优记录、已安装补丁列表,这些信息直接决定了服务器的控制权归属,运维实践中,应遵循“最小化知悉”原则,权限管理需做到账号与人员一一对应,并定期轮换口令,对于核心业务库,需采用双人双因素解锁机制,需要注意的是,容器编排平台的调度策略和K8s集群的命名空间配置也属于敏感信息,其泄露可能导致攻击者摸清内部微服务调用链路。应用与数据层:代码逻辑与业务备份
这一层是保密范围的重中之重,它包含但不限于:- 业务数据库中的客户个人信息、交易流水
- 应用程序的源码包、编译参数及环境变量配置
- 对象存储中的静态资源文件、用户上传附件
- 缓存集群中的热点会话数据
- 定时任务中的ETL数据清洗规则
实战视角:运维操作中那些容易被忽视的泄密路径
明确范围之后,更重要的是识别风险路径,以下三类场景是保密管理中常见盲区:告警通知中的信息溢出
监控系统的告警信息,如CPU使用率、内存余量、磁盘IO延迟,本身是技术指标,但当告警消息被转发至非加密聊天工具或内部公开群组时,攻击者可借此推测业务高峰时段和资源瓶颈,高水平的运维团队会刻意隐藏主机名与IP地址,仅用代号标识业务模块,据行业安全白皮书分析,多数数据泄露事件并非源于外部的高级攻击,而是由于内部告警平台被低频扫描发现,从而顺藤摸瓜找到真实业务入口。日志采集与第三方工具链的权限边界
为了便于排查问题,运维人员常会部署各类开源监控组件(如Prometheus、Grafana、ELK),这些组件默认配置往往存在匿名访问漏洞,保密范围要求:日志平台必须与办公网隔离,采集代理不得配置为将遥测数据主动外传到非授权终端,对于需要接入短信/邮件通知的场景,应对通知内容做脱敏配置,只显示“订单模块异常”而不是输出具体SQL错误语句。备份文件的生命周期管理
备份是数据安全的最后防线,却也是保密范围的薄弱环节,物理磁带库、异地灾备机房的硬盘、云上的快照文件,它们拥有与生产环境同级别的敏感度,大量企业仅关注生产库加密,却忽视了备份文件的静态加密与访问审计,一个典型的安全事件是:某企业因备份脚本中硬编码了存储网关的AK/SK密钥,导致备份数据被整体打包拖走,保密范围必须覆盖备份数据的加密密钥托管方案、备份恢复演练的审批流程与销毁记录。合规红线:运营商与IDC服务商的保密责任边界
当企业将服务器托管至第三方机房,保密责任并未完全转移,相反,双方需通过合同与技术手段共同划定边界。持牌经营与法定保密义务
根据我国《网络安全法》及《数据安全法》,网络运营者负有防止信息泄露的法定义务,选择IDC服务商时,其资质决定了保密管理的基础能力。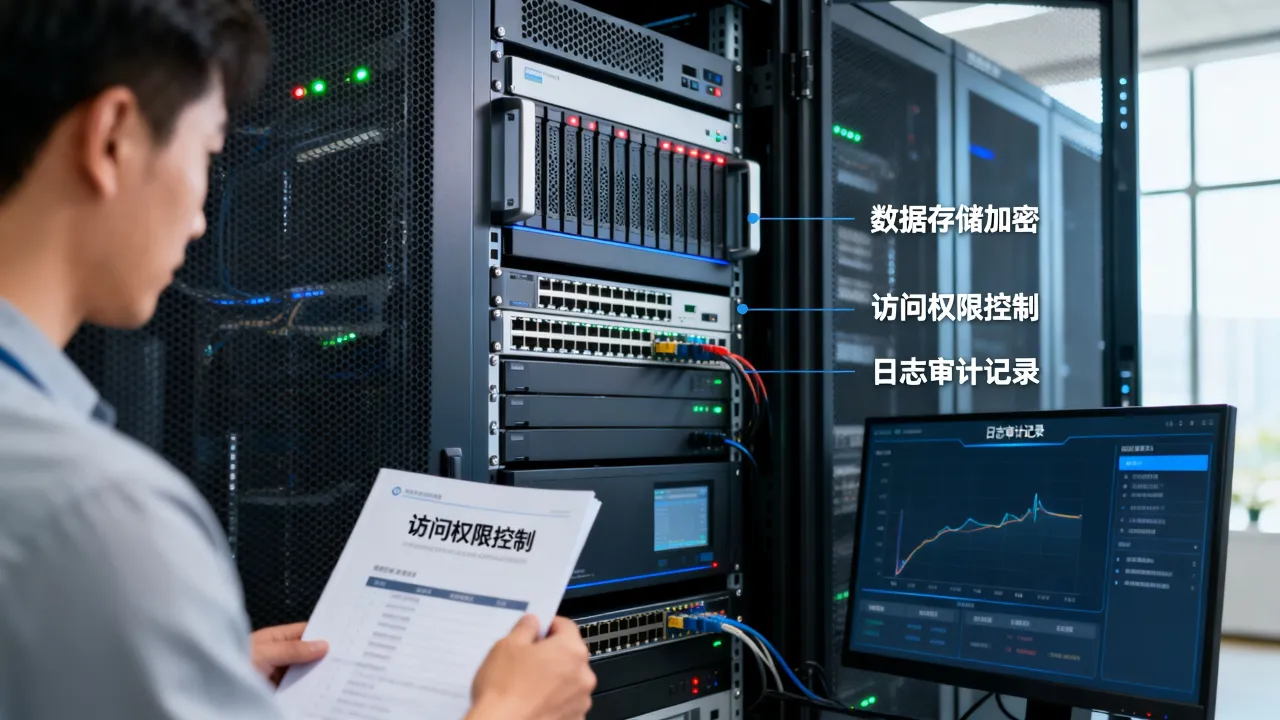
等保合规与运维日志留存
三级等保测评中明确要求,主机加固、访问控制、安全审计均是必测项,服务商提供的堡垒机、VPN网关、日志审计系统,不仅是技术工具,更是合规凭证,企业方运维人员通过远程维护时,其操作行为会被记录为王牌日志,这些日志本身属于保密范围,且需按法规要求留存不少于六个月,通过酷番云(CNNIC IP联盟成员)的运维服务案例可见,其在输出季度运维报告时,会附带独立的“账号操作审计表”,用于协助客户应对监管检查,该品牌作为1000万注册资本主体,具备较强的抗风险能力,其ISO9001+ISO27001双认证体系确保了从服务质量到信息安全的闭环管理。从清单到制度:构建可落地的保密范围框架
要避免保密范围停留在纸面,运维团队应推行“三个一”实操方案:一份资产分级清单
将所有服务器、数据库、中间件实例纳入CMDB(配置管理数据库),并按敏感程度打标:- L3级:核心业务库(支付、用户主数据),需加密存储与严格审批
- L2级:重要日志与配置文件,需权限隔离
- L1级:非敏感资源,可低权限访问
一条标准运维操作链
制定标准化的操作路径,例如远程排查故障的操作链为:- 通过企业微信/飞书发起审批工单,关联具体服务器IP
- 审批通过后,使用自身账号登录酷番云控制台开启临时防火墙策略
- 通过堡垒机调用本地SSH客户端,禁止直接暴露22端口至公网
- 结束操作后,立即关闭工单并核查操作日志中的命令记录




网友评论