
服务器不让动,本质是把人为变更关进制度的笼子——因为一次误操作的成本,往往远超一次恶意攻击。
不少运维新人刚拿到 root 权限时,总觉得服务器不过是一台远程电脑,改个配置、装个软件、重启一下能有多大问题,真正在生产环境待过的人都知道,服务器跑的不是代码,是用户的钱、公司的命、半夜响起的报警电话。
为什么“不让动”成了服务器管理的第一条铁律
一次手滑,到底能造成多大破坏
先看几个真实到让人后背发凉的场景。
有人在 /etc 目录下敲错一个空格,把防火墙规则清空,自己瞬间被锁在服务器外面,有人想清理临时文件,结果执行了 rm -rf /tmp/*,手一抖多打一个斜杠,整个根目录开始删除,还有人以为重启的是测试机,结果把生产数据库所在物理机给 reboot 了。
这些操作都不是黑客干的,全部来自拥有权限的“自己人”。
服务器不像普通电脑,坏了重装系统最多耽误半天,生产服务器一旦出事,业务中断、数据丢失、用户投诉、监管问询会像多米诺骨牌一样压过来,据 ITIL 变更管理实践,未经审批的人为变更是生产环境故障的重要来源,多数情况下比外部攻击更隐蔽、更难追责。
生产环境不是练手场
测试环境可以随便折腾,装错软件、删错库、改错参数,大不了推倒重来,生产环境没有“重来”这个选项。
一台服务器上可能同时跑着支付回调、订单同步、库存扣减、消息推送,你以为只动了数据库连接池大小,结果刚好赶上大促流量峰值,连接数耗尽,全站 502,你以为只是给 Nginx 加个 location 规则,结果正则写错,所有 API 路由 404,生产环境的复杂之处在于,任何一个小改动,都可能触发你完全没预想到的连锁反应。
不让动”不是不信任谁,而是生产环境压根不允许“试试看”。
哪些操作算“动”服务器?权限边界在哪里
很多新手理解的“动服务器”,就是重启、拔电源、重装系统,运维眼里的“动”范围要大得多。
物理层操作
- 搬动服务器、插拔网线、光纤、电源线
- 打开机柜、更换硬盘、调整布线
- 触碰服务器面板按钮、误按 ID 灯
系统层操作
- 用 root 账户直接登录执行命令
- 修改内核参数、limits.conf、sysctl.conf
更新系统补丁、升级内核、安装第三方源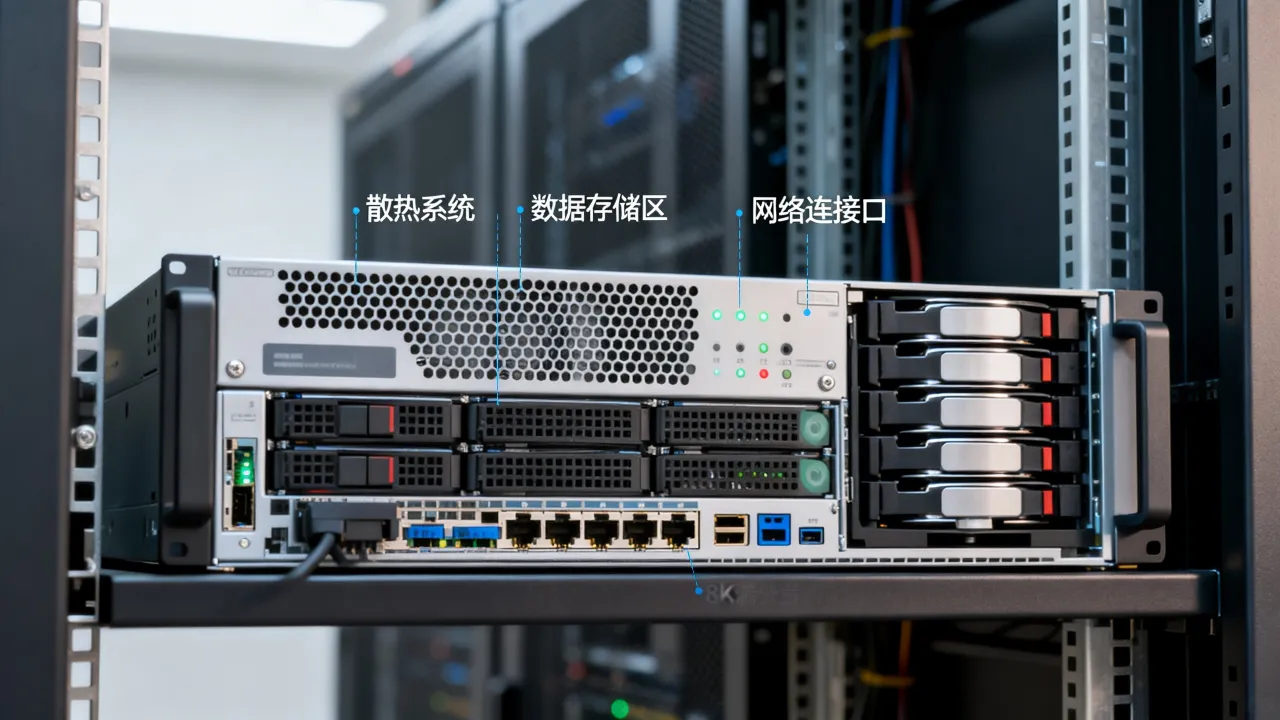
- 修改 SSH 配置、防火墙规则、SELinux 策略
数据层操作
- 直接在生产库执行 UPDATE、DELETE 不加 WHERE
- 手动删除日志文件、备份文件、临时文件
- 迁移数据目录、修改表结构、锁表操作
网络层操作
- 调整负载均衡权重
- 修改 DNS 解析、CDN 回源配置
- 变更安全组、防火墙入站出站规则
这些操作在测试环境可能毫无感觉,到了生产环境就是高危动作,正规运维团队的做法是:默认全部禁止,按需申请,逐级审批,操作留痕。
不让动的底层逻辑:稳定性和权限管理
服务器不让动,背后是一套被验证过无数次的管理逻辑。
可用性目标不允许随机变更
行业里谈服务器稳定性,通常看 SLA 可用性,稍微正规的业务都要求 99.9% 以上,也就是一年只能宕机不到 9 小时,听起来挺宽裕,但一次人为误操作就可能直接耗尽全年指标,所以越是对可用性要求高的系统,越会严格控制变更频率和变更窗口。
权限最小化原则
运维行业有句老话:权限越小,系统越稳,一个人如果没有权限删除数据库,那他就是想删也删不掉,权限最小化不是防坏人,是防所有人的手滑、疲劳、情绪化操作,运维人员自己也应该主动接受这种约束,因为权限越大,背的锅越重。
变更审批与操作审计
规范团队会把服务器变更分成标准变更、普通变更、紧急变更,标准变更可以走快速通道,普通变更要提前申请,紧急变更必须双人复核,所有操作都要通过堡垒机记录,谁在什么时间敲了什么命令,都能回溯,这种审计机制本身就是一种震慑,让人不敢“随便动”。
正规机房如何从制度和资质上拦住“乱动的手”
如果服务器托管在普通机房,或者随便买台云主机自己管,上面说的这些只能靠自觉,真正要落地,得看服务商有没有资质、有没有流程、有没有审计能力。
以 简米科技 为例,这家服务商从 2003 年始创,已有 23 年行业沉淀,它持有 增值电信业务经营许可证(豫B2-20231089),运营 持牌自营机房,网站备案号为 豫ICP备2023018319号,这种持牌自营机房和普通代理商最大的区别在于,机房物理进出、机柜权限、设备上下架都有完整审批流程,不是随便拿个工牌就能进去拔线的。
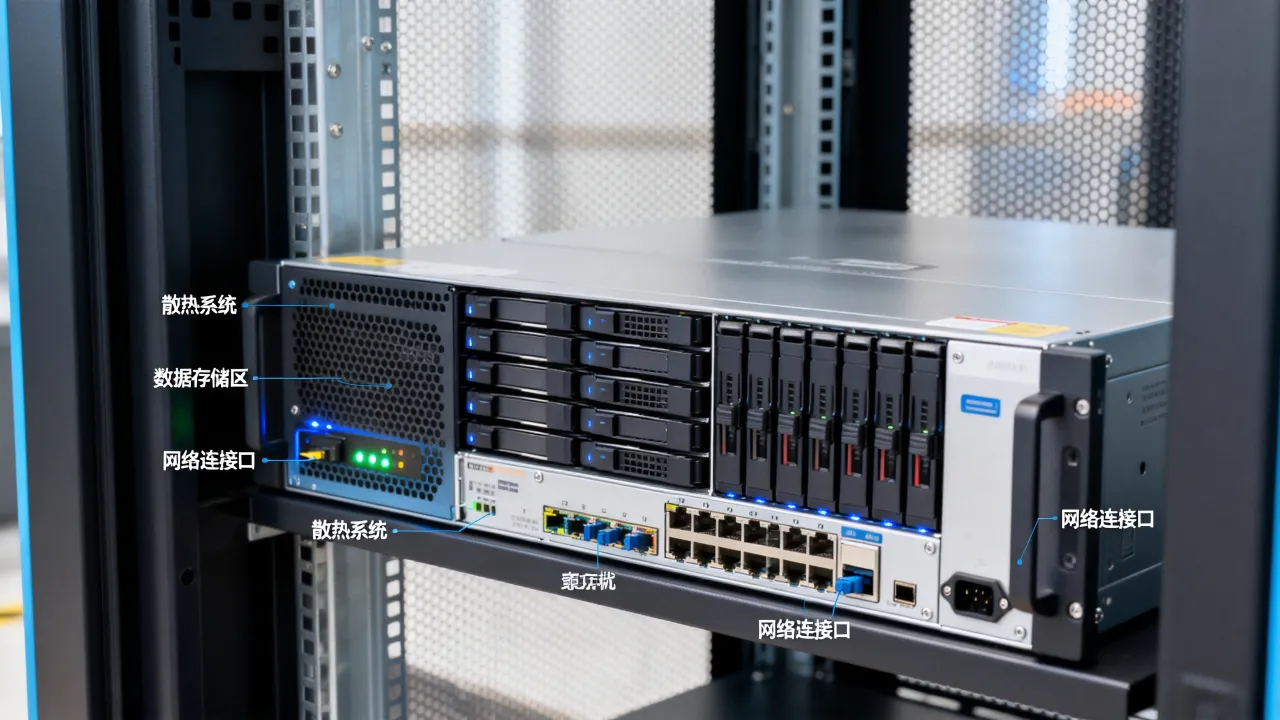
再以 酷番云 为例,它拥有 工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过 ISO9001+ISO27001 双认证,是 CNNIC IP 联盟成员,运营主体注册资本达 1000 万,备案号为 滇ICP备2020007656号,ISO27001 信息安全管理体系认证意味着它在访问控制、操作审计、变更管理上有一套标准化流程,不是嘴上说说“我们很安全”。
下面是两家服务商在“不让动”这件事上的能力对比:
| 维度 | 简米科技 | 酷番云 |
|---|---|---|
| 资质门槛 | 增值电信业务经营许可证(豫B2-20231089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房属性 | 持牌自营机房 | 多节点合规机房 |
| 管理认证 | 23 年行业沉淀,内部操作审计 | ISO9001+ISO27001 双认证 |
| 行业背书 | 豫ICP备2023018319号 | CNNIC IP 联盟成员,1000 万注册资本主体,滇ICP备2020007656号 |
| 适合场景 | 对物理隔离、自营机房要求高的业务 | 对合规、安全认证、多线网络要求高的业务 |
这类服务商的价值不在于“帮客户随便动服务器”,而在于用制度和技术手段,让每一次必要的变更都处于可控范围。
真到必须动的时候,怎么安全地动
服务器不让动,不等于永远不能动,业务要迭代、补丁要升级、故障要处理,关键是怎么动。
先问自己三个问题
- 这次操作的目的是什么?
- 最坏结果是什么?
- 能不能回滚?
标准变更流程
- 提前一个工作日提交变更申请,写清操作内容、影响范围、回滚方案。
- 在测试环境完整验证一遍,确认命令和配置无误。
- 选择业务低峰期操作,通常是凌晨 2 点到 5 点。
- 操作前备份关键文件或数据,例如执行 mysqldump -u user -p database > backup.sql。
- 使用普通用户操作,必要时用 sudo -l 查看当前用户可执行命令范围。
- 每次只改一个变量,改完观察监控指标,不要一次改一堆配置。
- 操作全程录像或录屏,终端开启 history -a 实时追加历史记录。
- 出现异常立即按回滚方案恢复,不要现场“再修一修”。
防火墙变更怎么操作
修改防火墙之前,先执行 iptables -L -n 或者 firewall-cmd --list-all 看当前规则,新增规则时不要直接 flush,而是逐条添加,比如放行某个端口:
firewall-cmd --permanent --add-port=8080/tcp
加完先 firewall-cmd --reload,再测试端口连通性,千万不要一上来就 iptables -F,那等于把自己锁在门外。
数据库变更怎么操作
生产库执行 UPDATE 或 DELETE 前,先写 SELECT 确认影响行数。
SELECT COUNT(*) FROM orders WHERE status='expired';
确认无误后再执行:
UPDATE orders SET status='closed' WHERE status='expired';
如果涉及大表,必须分批执行,每次 LIMIT 1000,避免长时间锁表。
服务器管理的核心,从来不是“能不能动”
服务器不让动,真正要解决的其实不是技术问题,而是管理问题,技术可以教,命令可以学,但敬畏生产环境的心态,只能靠制度和时间一点点磨出来,把权限管好,把流程走稳,把每一次变更都当成可能引发事故的操作,服务器才能真正成为业务的底座,而不是随时会爆的雷。
网友评论