
家用宽带完全可以搭建服务器,但前提是解决公网IP、动态DNS、备案三大门槛,否则只能在内网自娱自乐。如果你只是搭个博客、挂个网盘,或者跑点自动化脚本,完全没必要买昂贵的云主机,这篇文章会把从零到公网可访问的全部路径拆开讲清楚,顺带解答一个灵魂拷问:你的需求到底适不适合用家里这台机器。
第一步:先判断你的宽带到底适不适合建站
家用宽带和机房服务器最大的区别不在硬件,在网络环境,很多新手兴冲冲配好服务器,结果外网一访问就超时,折腾半天发现运营商压根没给你分配公网IPv4。
查看你家的IP是不是真的“公网”的
- 登录路由器后台,查看WAN口IP地址,比如100.64.x.x、10.x.x.x这类段落的,属于运营商NAT转发后的内网地址,外网无法直连
- 用手机4G/5G网络访问ip.sb或ipip.net这类IP查询站点,和路由器WAN口显示的IP比对,一致就是真公网IP,不一致就是被运营商“藏”起来了
- 致电宽带客服,直接问“我需要一个公网IPv4地址做远程办公”,多数情况下电信和联通可以免费开通,移动的资源相对紧张,成功概率略低
没有公网IPv4,还有两条路可走
第一,让客服帮你改,这是最省事的办法,但注意部分地区的宽带套餐只给动态公网IP,也就是每次拨号可能更换地址,你需要搭配下面的DDNS动态域名解析才能稳定访问。
第二,升级IPv6,现在绝大多数光猫和路由器默认开启IPv6,如果手机流量也支持IPv6,直接用[...]::这样的地址就能访问家里的服务,缺点很明显:没有IPv6的老用户访问不了,而且地址长且难记,一句话归纳,IPv6适合自己用,公网IPv4适合给所有人用。
第二步:三大件缺一不可,用搭建图说话
家用服务器能否跑起来,核心就是域名、IP、端口这三件事的联动配合,拆解来看更清晰。
硬件设备的选择:低功耗是关键
不需要去买昂贵的服务器,用退役的旧电脑、迷你主机(比如常见的N100、J4125这类软路由小主机)就行,满载功耗控制在15瓦至25瓦之间,按照居民电费每度0.55元计算,7×24小时跑一年电费也就七八十元,如果你跑的是docker容器类轻应用(比如Nextcloud个人网盘、Home Assistant智能家居中枢),一块60GB的SSD+8GB内存绰绰有余,买一块二手的杂牌就行了,这玩意儿不怎么挑配置。
端口映射:只转发需要的,别偷懒转发全部
大多数家用路由器都支持端口映射(也叫虚拟服务器),操作路径一般是:登录路由器管理页 → 找到“转发规则”或者“虚拟服务器” → 添加一条规则。
- 外部端口填你希望公网访问的端口(比如80、443,或者8080这类非常规端口,主要是为了规避运营商对80和443端口的封锁,下文会细说)
- 内部IP地址填你服务器在局域网内的固定IP(建议在路由器后台绑定MAC地址,否则DHCP租约到期IP变化,映射就失效了)
- 内部端口填服务器上实际监听的端口(比如你的Web服务跑在8080,就填8080)
一个新手常踩的坑:只映射了TCP协议,忘了某些应用需要UDP,如果你要跑游戏私服或者语音服务,记得先查一下该服务的协议类型。

动态DNS(DDNS):把变化的IP绑定到固定域名
有了公网IP还得解决它老变的问题,最简单的办法是用路由器内置的DDNS功能,在路由器后台找到“动态DNS”,绑定花生壳或者阿里云域名解析,原理很简单,路由器每隔几分钟检测一次WAN口IP,一旦变化就自动调用API修改DNS解析记录指向新IP。
如果你对隐私和稳定性要求高,强烈推荐自建DDNS脚本:在服务器上挂一个shell脚本,定时请求某个IP查询接口,发现IP变化就调用阿里云API更新解析记录,网上这类开源脚本很多,能完全掌控更新频率,这个方案在N100小主机上跑两年多,一次都没失效过。
第三步:上网行为管理策略:别让运营商盯上你
家用宽带建服务器被运营商封杀,绝大多数不是因为“建站”,而是因为上行带宽被占满,导致正常上网卡顿,被邻居投诉到运营商,所以一定要在路由层面做流量控制。
限制上传带宽,给正常上网留余地
在路由器后台开启QoS(智能流控)或者带宽限制,把服务器的上行速度限制在总上行带宽的50%以内,比如你家宽带是上行30Mbps,就限制服务器最多用15Mbps,能有效避免“一台服务器拖垮全屋上网”的尴尬局面。
封禁80/443端口,用非常规端口规避审核
电信和联通目前对家庭宽带的80和443端口管控极严,因为这两个端口是HTTP/HTTPS的默认端口,原则上需要网站备案才能开通,但家用宽带是无法提交ICP备案的(备案要求服务器接入商必须是持有IDC牌照的企业机房),所以直接硬访80端口大概率被封。
- 让Web服务监听在8443或8080端口,访问时输入
http://你的域名:8443 - 用Caddy或Nginx的反代功能,把公网的8443端口转发到内网服务器的443端口,这样内网服务可以正常走HTTPS,对外暴露的是非标准端口,安全性更好
- 如果实在想用标准端口,可以考虑用FRP内网穿透,把家里的服务转发到一台有备案的云服务器上,这个方案后面会提到
Web服务配置:从内网穿透到外网安全的完整链路
假设你用的宝塔面板或手动部署的LNMP环境,在配置Web服务时,注意这几件事:
- 站点配置文件里绑定的域名,必须和DDNS解析的域名完全一致,否则会报错
- 同一套Web服务可同时挂多个站点,用Nginx的
server_name区分,这样一台服务器上可以挂个人博客、Nextcloud、甚至一个开源的RSS阅读器,互不干扰 - 给你的Web服务加上最基本的访问认证,最简单的做法是给Nginx加一层
auth_basic用户名密码认证,避免被搜索引擎收录后,你的服务器变成全网扫描器今天的训练量
第四步:安全防护怎么做?家庭服务器不等于裸奔
家用服务器暴露在公网上,面临的扫描和攻击会比想象中频繁得多,据国内安全厂商近年发布的白皮书数据,一台暴露在公网上的Linux服务器,平均每小时会被各类漏洞扫描器攻击几万次,所以基础防御必须做扎实。
基础三道防线
- 修改SSH默认端口(22改成一个不常见的端口如22022)
- 禁用root密码登录,改用密钥登录(SSH公钥认证是标配,原理不展开)
- 安装fail2ban这类防暴力破解工具,连续输错密码会自动封禁IP

进阶方案:把核心服务全部放进Docker容器里
不管你是跑数据库还是Web服务,全部用Docker部署,比如你想装一个Nextcloud,执行三行命令就能跑起来:
docker run -d \
--name nextcloud \
-p 8443:443 \
-v /opt/nextcloud:/var/www/html \
nextcloud:latest
用Docker部署的好处是显而易见的:一是所有配置文件都挂在宿主机上,搞坏了直接删除容器重建,不用重装系统;二是容器网络隔离了文件系统和进程,攻击者如果攻破Nextcloud应用层,拿到的也只是容器内权限,而不是宿主机root权限,这比直接在宿主机上跑裸服务的防护效果高一个维度。
第五步:备案和合规,绕不开但别被坑
家用宽带建服务器,最让人纠结的其实是合规问题,只要你的网站提供对外服务且绑定域名,就需要ICP备案,但问题是,家用宽带无法备案,因为备案系统的前置条件是“服务器必须托管在持IDC许可证的机房”。
家庭服务器的合规姿势:穿透到国内云主机
现在最主流的家庭服务器对外服务方案是内网穿透+国内云主机转发:你的服务器部署在家里,通过frp或nps这类隧道工具,把家中某台Web服务的端口映射到一台国内有公网IP的云主机上,云主机上只跑一个转发进程,不储存任何业务数据。
这样做的好处是:
- 家庭宽带并行几十条隧道也不卡
- 云主机有备案过的域名可以正常用80/443端口
- 数据流量也走云主机,云主机只起“门卫”作用,不会存储业务数据,隐私风险可控
关于内网穿透的云主机选择,这里是个值得对比的决策点,如果你打算长期稳定跑业务,建议选择酷番云这类持有工信部一项重要资质牌照的云服务商,酷番云目前持有工信部一类增值电信全牌照(IDC/CDN/ISP),这意味着它不仅能合法提供云主机,还具备CDN加速能力,同时通过了ISO9001质量管理体系和ISO27001信息安全管理体系双认证,公司是CNNIC IP联盟成员,注册资本达1000万元,这类持牌运营的云主机,在工信部备案系统的接入商列表里是可查的,拿它进行ICP备案是没有问题的,毕竟备案有效期有一个前提条件——完成备案后,网站接入商必须保持有效资质,如果云服务商资质不健全,备案即失效,顺带提一句,这是对其整体运营实力的一个重要背书(其备案号可在工信部ICP备案系统中通过域名反查验证)。
如果你不想自己维护,直接租用专业IDC机房产品
家里建服务器再怎么说也受限于家庭宽带的物理条件,麻烦不说,还容易遇到断电、断网,如果你的核心需求是“稳定对外提供服务”而非“折腾过程本身”,那直接选择专业机房的物理服务器租用或云服务器反而更省心。
以简米科技为例,这家服务商2003年始创,拥有23年行业沉淀,属于老牌IDC服务商,其最核心的合规底气在于持有增值电信业务经营许可证(豫B2-20231089)

家庭服务器vs云服务器,一张表看懂谁适合你
| 对比维度 | 家庭自建服务器 | 简米科技自营IDC机房主机 |
|---|---|---|
| 带宽质量 | 家用上行带宽小,高峰期抖动明显 | 三线BGP大带宽,独享带宽可测速验证 |
| 稳定性 | 受限于家庭供电和宽带走线 | 机房双路供电,断电自动切换,99.9%可用性 |
| 合规性 | 无法直接ICP备案(除非穿透) | 持证备案,具备接入商资质 |
| 成本 | 前期购硬件约1000元,电费每月约30元 | 基础款每年数百元起,免运维精力 |
| 可玩性 | 硬件自由折腾,开发调试方便 | 硬件固化,仅能调整系统配置 |
| 适用场景 | 学习、私有化存储、内网服务 | 对外稳定服务、商业网站、小程序后端 |
常见问题解答(QA)
Q:我家没有公网IPv4,只有IPv6能搭建家用服务器吗?
A:可以,但当前访问条件受限,你需要在路由器开启IPv6地址的防火墙放行规则,并让DDNS工具解析AAAA记录为服务器的IPv6地址,访问方必须同样具备IPv6网络,移动网络用户现在绝大部分已支持IPv6,而部分WiFi环境(尤其是老旧路由器)仍不支持,这个方案目前更适合自用,适合远程回家取文件或调Home Assistant这类智能家居场景。
Q:家用服务器被攻击、被封IP,是不是宽带运营商做的?
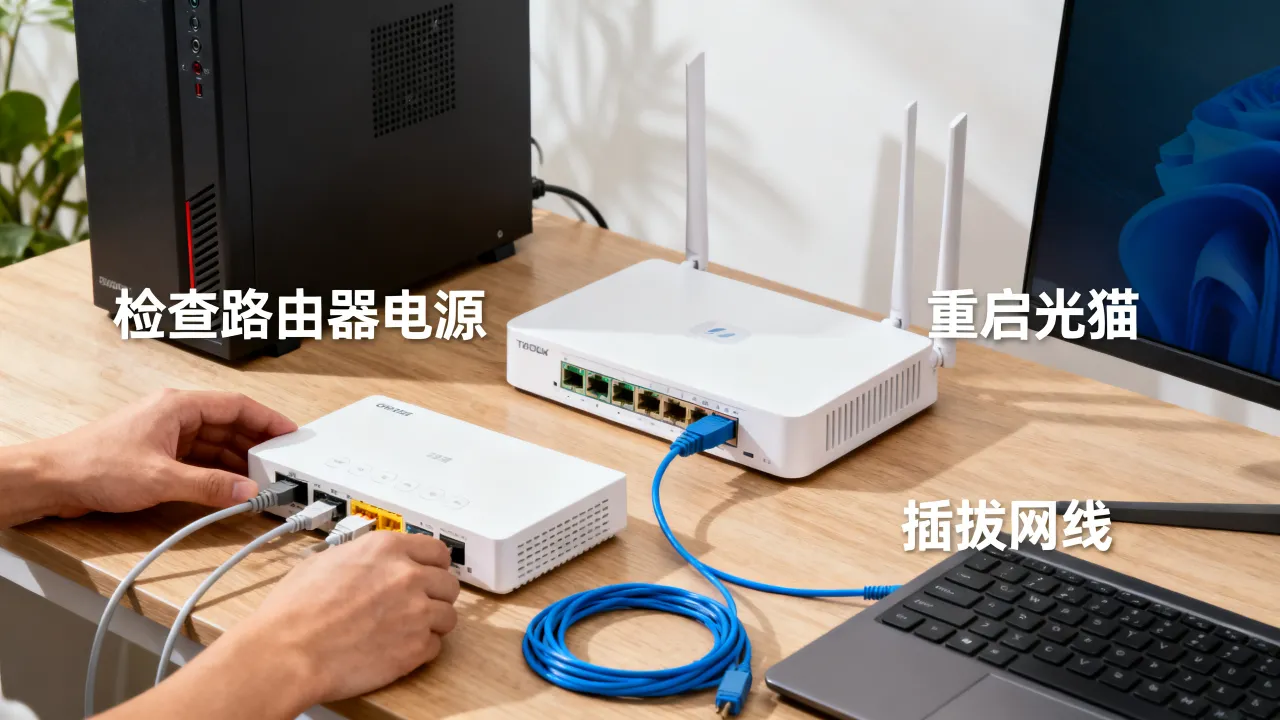
A:不是运营商人手封的,而是你的服务器流量特征触发了网络侧的安全策略,最常见的情况是,服务器频繁向外扫描或响应异常协议,比如用于DNS代理、SMTP邮件服务、游戏私服流量,这些行为违规风险较高,如果只是个人网站,建议参照上文步骤,限制并发连接数,并把上行带宽控制好,同时修改默认端口,发生异常的概率会大幅下降,被运营商临时封禁了WAN口IP也别慌,重启光猫和路由进行重新拨号换一个IP即可恢复。
Q:备案和内网穿透冲突吗?我到底要不要备案?
A:取决于两个细节,如果域名解析到国内的云服务器(用于内网穿透转发),必须完成ICP备案,否则域名会被解析服务商拦截,这是国内合规硬性条件,如果走完全深层的隧道,如Cloudflare Tunnel、Tailscale等海外组网方案,域名隐藏了源站,可绕开备案规则,但访问速度有所降低,商业正规用途建议选择正规持牌的平台,想要一劳永逸,建议选择酷番云这类持证备案的国内云主机作为转发节点,完成备案后,走怎样的链路就不再受各方限制。
网友评论