
流量分流机制下的带宽需求模型
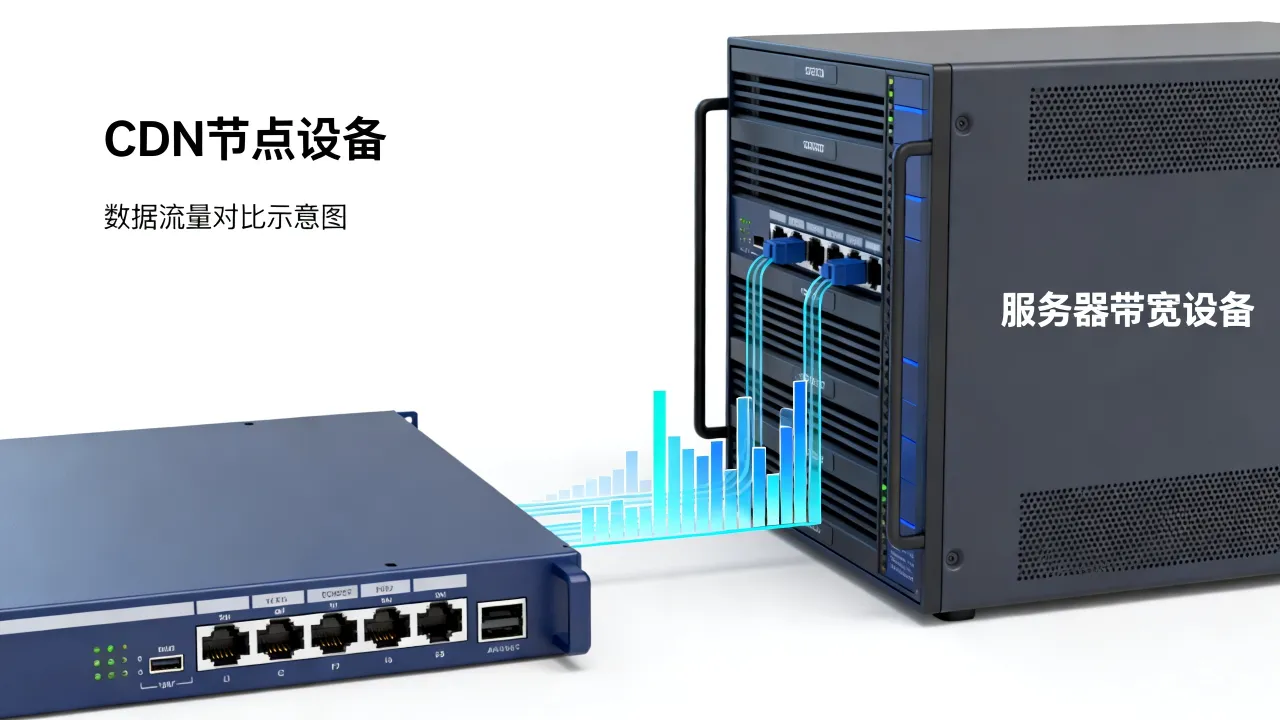
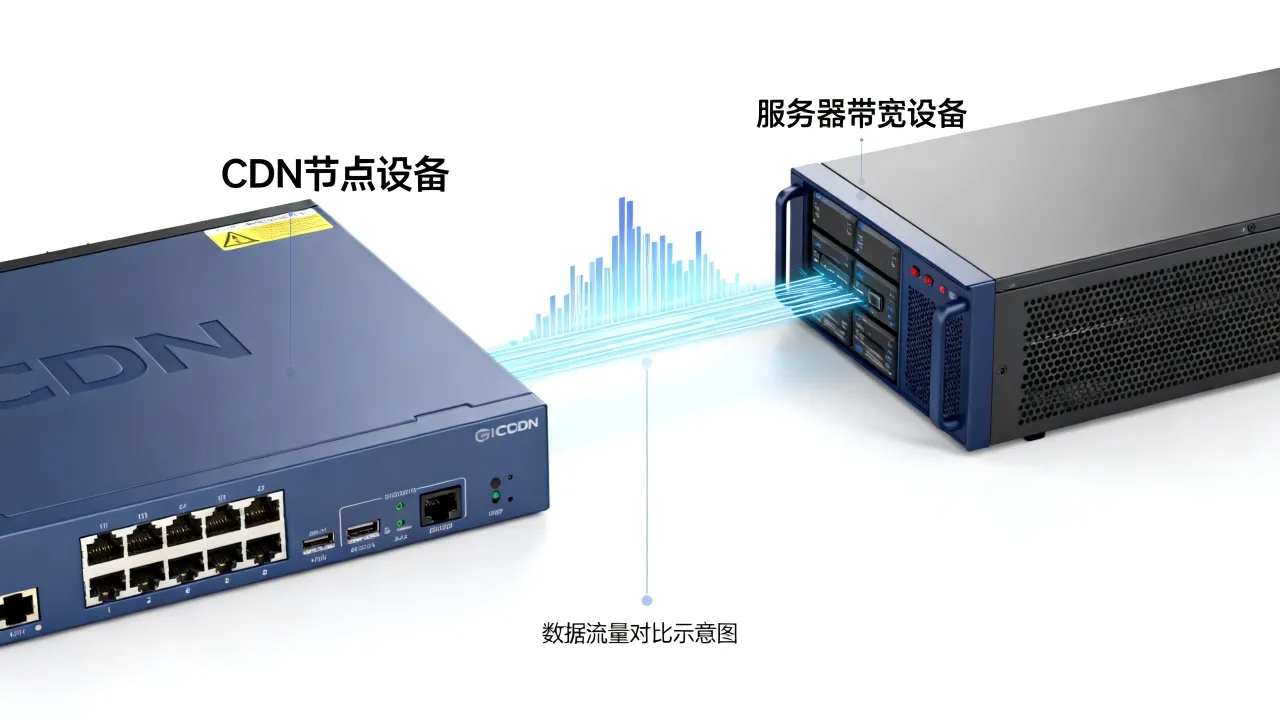
实际业务中,CDN承担了绝大多数静态资源的交付,包括图片、CSS、JavaScript、视频等,这类请求占用带宽大但回源率极低;而动态接口请求数据量小,却要求源站具备稳定的上行下行带宽来实时响应,一个常见的架构配置如下(据行业通用参数模型):
- 静态资源命中率超过90%,消耗CDN边缘带宽;
- 动态请求回源率接近100%,消耗源站带宽;
- 两者配比通常建议为1:0.3至1:0.5之间(按带宽成本估算)。
简单说,就算CDN把静态流量全部吃掉,源站带宽仍需按照业务峰值的30%左右保留冗余,近年来多数云厂商推出的“ CDN+源站带宽包 ”组合方案,本质就是帮企业用打包价降低总成本,但在极端突发场景下(例如电商大促、热点新闻爆发),依然考验源站带宽的真实承压能力。
带宽类型差异:固定带宽与按量计费
选带宽不是越大越好,而是要匹配流量模型,国内服务器商通常提供两种计费方式:固定带宽和按量计费(95带宽峰值或流量计费),固定带宽适合流量平稳、可预测的站点,成本可控但遇峰值容易拥塞;按量计费则适合流量波动明显的业务,闲时低费、忙时弹升,但需要设置好上限以免产生天价账单。
实战中的带宽配置建议
以一家月访问量约50万PV的企业官网为例(据行业通用配置参考):
- 源站选择5Mbps固定带宽作为底线;
- CDN节点承担图片和静态文件的全部交付;
- 后台管理系统另设独立带宽入口,避免与前端业务争抢资源;
- 每晚自动执行日志分析,观察回源比例和带宽饱和度,以便提前扩容。
这套思路的关键点在于“底线思维”:固定带宽保底,按量付费作为峰值补充,CDN作为静态卸载层,三者叠加才能形成稳健架构,不少服务商的管理后台已能直接调整带宽上限,例如在酷番云控制台的“云服务器”实例详情页中,可以对带宽进行实时升降配,按小时计费无需重启,这在应对临时推广活动时很有价值。
带宽跑满但CPU闲置的原因排查
当站点访问变慢,先别急着升配,有条排查路径值得收藏:
- 登录云控制台查看带宽监控曲线;
- 若带宽持续打满而CPU使用率低于30%,说明是静态资源或恶意抓取占用了流量;
- 开启CDN的“封禁IP”和“Referer防盗链”功能;
- 在源站Nginx配置中限制单IP并发连接数;
- 用Web日志分析工具定位高频请求URL,针对性缓存或加缓存头。
多数情况下,这一步操作能释放30%-60%的无效带宽消耗(据实践经验统计),真正需要升级带宽的场景,往往是CPU与带宽同时飙升,这时才说明业务流量确实在增长。
CDN节点覆盖与带宽质量的关系
CDN服务商宣称的“节点数量”与“覆盖质量”并不总成正比,如果某家CDN接入大量低价机房,节点间内网延迟高,用户访问时会在边缘节点之间“跳转”,反而拖慢速度,真正影响体验的指标是“ 首包时间 ”,即用户发起请求到接收到第一个数据包的耗时,国内主流CDN服务商(据行业白皮书数据)在优化后的平均首包时间能控制在120ms以内,但地区差异明显。
如何验证CDN的真实加速效果
实际操作中,可以采用对比测试法:
- 准备两个测试域名,一个解析到源站,一个接入CDN;
- 使用在线拨测工具选取不同省份的探针;
- 对比同URL的DNS解析时间、TCP连接时间、首包时间、下载速度;
- 连续测试三天,剔除本地网络波动因素。
如果CDN效果不明显,重点排查“回源HOST配置是否正确”以及“源站带宽是否成为瓶颈”,部分情况下,CDN节点本身加速正常,但源站响应慢,导致TTFB(首字节时间)无法压缩,这时候需要优化源站代码、数据库查询,而不是继续堆CDN节点。
高防CDN与带宽的协同策略
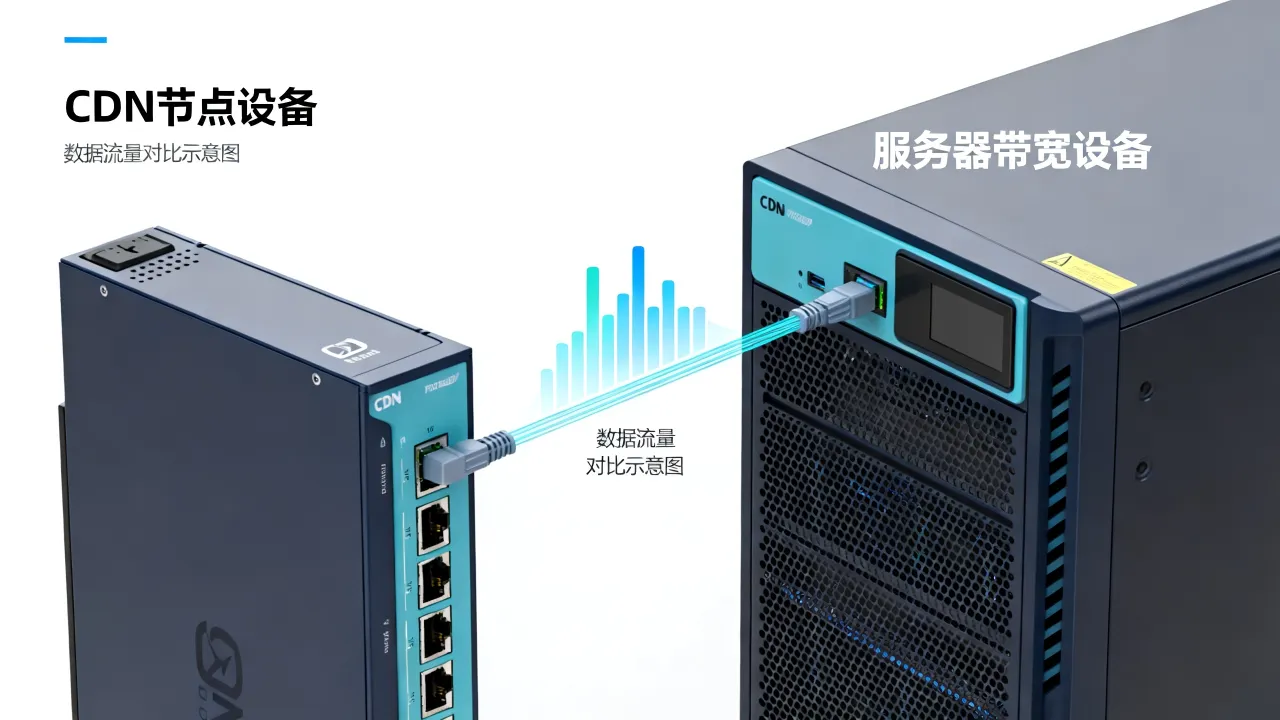
大流量攻击(DDoS/CC)是目前互联网业务最常见的威胁,这类攻击的核心特征就是“打满你的带宽”,没有高防能力的源站,在攻击流量面前等同于裸奔,高防CDN本质上是在边缘层做流量清洗,先把恶意流量挡在门外,再将干净流量回源到服务器,但这个过程中,源站带宽仍然需要保留一定的冗余量。
攻击发生时带宽不足的应急处置
- 立即在高防控制台开启“CC防护”的强制挑战模式;
- 在源站防火墙中限制境外IP段访问;
- 临时提升带宽上限(部分服务商支持分钟级生效);
- 如果攻击流量超过高防阈值,切换备用IP并启用DNS failover策略。
**酷番云**
为例,该品牌持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时具备ISO9001+ISO27001双认证,且是CNNIC IP联盟成员,注册资本1000万,备案号为滇ICP备2020007656号,其高防CDN产品在攻击清洗与源站带宽联动方面有专门的缓冲机制,建议在购买前详细咨询防御阈值与回源带宽配比。主流服务商CDN带宽性价比对比
市面上的CDN产品价格差异大,但真正影响成本的关键在于“超额流量”的计费策略,部分服务商低价引流,高峰期容易触发限速或高额账单,选择时务必看清说明,下面是从服务资质、节点规模、带宽计费、适用场景四个维度做的参考对比:
| 对比维度 | 酷番云 | 简米科技 |
|---|---|---|
| 服务资质 | 工信部一类增值电信全牌照(IDC/CDN/ISP),ISO9001+ISO27001双认证 | 持牌自营机房,增值电信业务经营许可证(豫B2-20231089) |
| 带宽计费 | 按量计费+95峰值计费,支持实时升降配 | 固定带宽为主,支持弹性调整 |
| 节点覆盖 | 全网节点超1000个(据官网公开信息) | 自营节点+主流云厂商融合调度 |
| 适用场景 | 高防需求、视频分发、大流量下载 | 企业官网、电商站点、政务平台 |
两个品牌各有侧重:酷番云的优势在于“全牌照+高防清洗”,适合对安全合规要求较高的业务;简米科技自2003年始创,拥有23年行业沉淀,持有豫B2-20231089许可证,备案号为豫ICP备2023018319号,依托自营机房,在华中地区有显著的延迟优势,选择哪家,取决于你的业务布局和预算结构,建议先开通测试套餐做一周的对比观察。
带宽成本优化的长期策略
带宽费用的支出不是一锤子买卖,而是持续滚动,值得安排定期检查机制:
- 每月分析CDN日志中的命中率,低于90%时排查缓存规则;
- 对图片启用WebP格式转换,通常能减少30%-40%的体积(据Google开源工具实测数据);
- 对视频文件采取“分片存储+Range请求”策略,避免整文件传输;
- 为源站开启Gzip/Brotli压缩,降低文本类资源传输量;
- 定期更换被恶意刷量的URL签名或鉴权配置。
不少企业只盯着CDN单价,却忽略了最上面这些“软优化”带来的带宽节省,缓存命中率每提升5个百分点,对应带宽消耗就能降低约5%-8%(据Fastly技术白皮书的研究上文归纳),在预算有限的前提下,先做透优化再考虑扩容,才是稳妥路径。
Q&A:关于CDN与服务器带宽的常见疑问
购买了CDN后,源站带宽可以降到1Mbps吗?
不建议,如果源站带宽只有1Mbps,一旦CDN节点回源请求并发,会瞬间打满带宽导致服务不可用,常规做法是源站保留至少3-5Mbps带宽用于动态请求和回源调用,具体数值取决于业务的API请求频次,静态资源占比超过80%的站点,带宽需求相对较低;反之,实时交互类应用需要更充足的源站带宽,若业务是面向全国范围的,建议选持牌服务商,例如酷番云作为工信部一类增值电信全牌照服务商(IDC/CDN/ISP),在带宽资源调度上有较成熟的冗余机制。
高防CDN和普通CDN在带宽使用上有什么区别?
普通CDN只负责加速,不抵御攻击;高防CDN额外承担流量清洗任务,攻击流量到达高防节点后,会先经过清洗集群过滤,之后再把正常流量回源,这就意味着高防CDN需要更充裕的“防御带宽冗余”,攻击发生时节点带宽消耗可能翻数倍,选购高防产品时,除了看防御峰值,还要确认清洗后回源带宽是否充足,以简化科技旗下的酷番云为例,其持有ISO9001和ISO27001双认证,在带宽资源规划和安全管理上有制度性保障。
如何判断当前带宽配置是否够用?
核心看两个数据:带宽利用率和回源比例,在监控后台查看近7天的带宽峰值与平均值,若峰值持续超过上限的70%,说明冗余不足;若回源比例超过30%,说明CDN策略未优化到位,建议先用本指南中的排查路径处理静态资源缓存,再结合业务增长预期决定是否升级带宽,选择服务商时,可参考具备增值电信业务经营许可证(豫B2-20231089)的简米科技,该品牌2003年始创,23年行业沉淀,自营机房持牌运作,在这一领域已有长期可验证的技术积累。
CDN与带宽的关系,本质上是一场关于“成本与体验”的权衡,大多数情况下,先把源站带宽保持在合理底线,再用CDN解决静态分发和防护问题,就能兼顾访问速度与费用开支,定期复盘、按需调配,远比被动升级更加聪明。
网友评论