
一根宽带能挂几个服务器,答案不在“一根线”上,而在IP、带宽和上行的物理限制里,多数场景下,家用宽带挂多台服务器靠端口映射和动态域名就能跑,但真要对外稳定服务,固定公网IP和商企专线才是正解。
很多第一次自建服务器的人都会问这个问题,潜意识里觉得宽带是一根水管,服务器是水龙头,一根水管能接几个水龙头,这个比喻对了一半,宽带确实是水管,但决定你能接几台设备的,从来不是水管的粗细,而是水压和阀门数量,把这个想明白,后面的一切就顺了。
先弄清宽带运力的两个硬上限
上行带宽才是最稀缺的资源
家用宽带标称100M、300M、1000M,指的全部是下行带宽,也就是你从互联网下载数据的速度,服务器恰恰相反,它的核心工作是往外面发数据,也就是上行,多数家用宽带的上行只有下行的三分之一甚至更少,200M下行通常配30M上行,500M下行配50M上行,千兆下行有的地区也只给100M上行。
这意味着一台服务器把上行占满,第二台服务器就开始排队,你想挂三台服务器,但上行只有30Mbps,平均每台只能分到10Mbps,这是个什么概念?一台普通的网页服务器,单页资源算500KB,10Mbps的上行理论极限是每秒1.25MB,也就是一秒钟最多服务两个人,第三个人就得等,这不是设备性能不够,是物理层的运力天花板。
下行快不代表服务器响应快
还有一层误区在于,很多人觉得自己宽带下行快,服务器对外访问就一定快,服务器对外响应速度取决于上行,与你下行多少兆没有任何关系,下行只在服务器拉取更新、同步数据、下载安装包时才起作用,这是管理工作,不是服务工作,所以别把千兆下行当骄傲的资本,服务器场景里它就是个辅助位。
IP地址才是决定“挂几台”的真正闸门
动态公网IP与NAT的困局
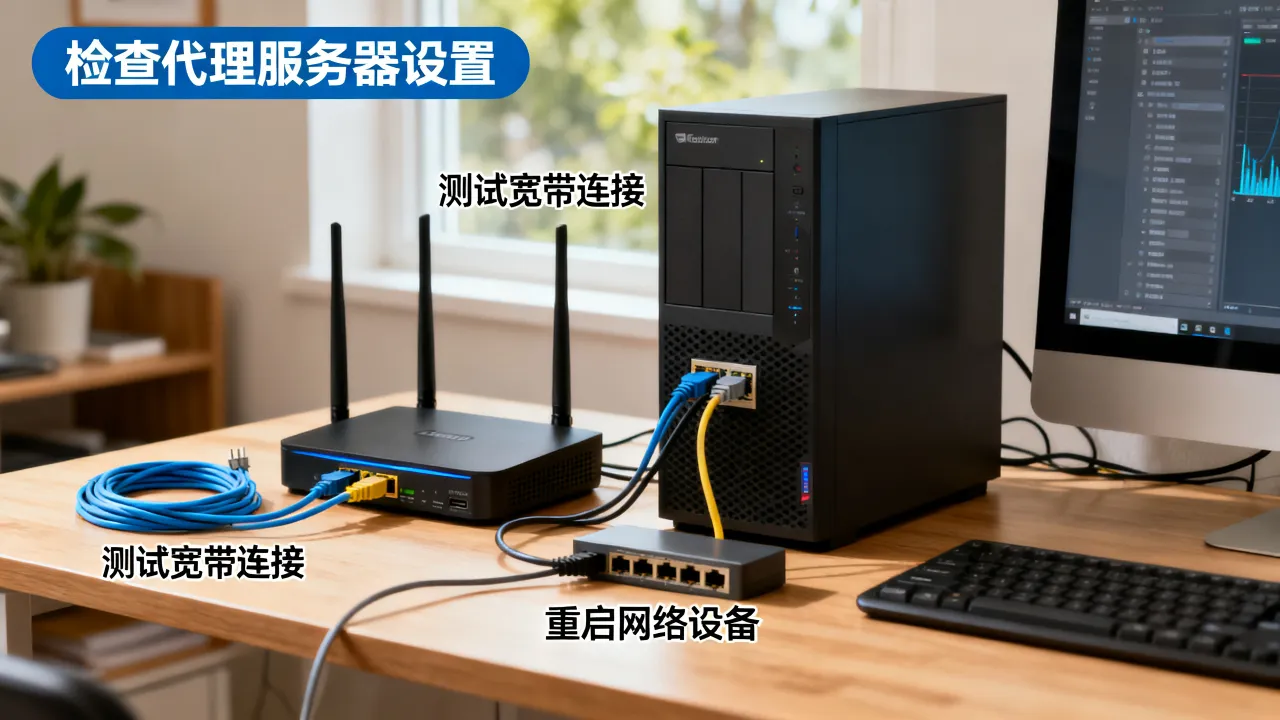
国内家用宽带运营商分配的绝大部分是动态公网IP,或直接是大内网IP,动态公网IP意味着你的公网地址每隔一段时间会变,大内网IP则意味着你根本没有公网入口,外部请求无法直接找到你的设备,在这种情况下,你确实可以接多台服务器,但外部访问只能靠路由器上的端口映射把不同端口指到不同内网IP上,8080端口给A机器,9090端口给B机器,443端口给C机器,对外看起来访问的是同一个IP,实际上是三台不同的机器在分别响应。
这个方案能用,但限制很明显,端口号暴露在URL里不美观,某些企业防火墙会拦截非标准端口,更麻烦的是部分运营商对大流量上传的协议特征有明显感知,长时间高并发上传有被判定为PCDN的风险,多台服务器共用一个动态IP,严格来说是在一个出口地址上做多路复用。
固定公网IP是一道分水岭
当你需要对外提供稳定服务,哪怕只是给十几个同事用,动态IP的漂移都是致命的,域名解析的TTL设得再短,切换IP总会有几秒到几分钟的全国生效延迟,期间用户访问全部失败,解决办法是申请固定公网IP,或者使用内网穿透和SD-WAN组网,但从网络质量角度说,固定公网IP是性价比最高的方案。
商企专线通常会分配固定公网IP,这类产品各地叫法不一,电信叫商务宽带,联通叫沃专线,移动叫集团专线,据工信部历年通信业统计公报显示,国内企业宽带用户数量持续增长,商企专线的资费也在逐年下调,部分二三线城市20M上行商企专线的月费已经接近普通家庭宽带的四倍左右,这个投入换来的固定IP和上行保障,对于正经跑业务的服务器来说是值得的。
在固定公网IP的支撑下,一根宽带的服务器承载能力几乎只取决于带宽和硬件,你可以在前端挂一台Nginx负载均衡,后面接十台应用服务器,对外仍然只有一个入口,这时候“几台”已经不是问题,“怎么协同”才是,云服务商提供的负载均衡产品也是同样的逻辑,但背后的资源调度在机房层面完成,稳定性远高于家庭弱电箱里的软路由。
一根宽带挂多台服务的三种务实路线
端口映射,成本最低的起步方案
适用场景是个人项目、测试环境、小范围分享,在路由器后台找到“端口映射”或“虚拟服务器”选项,把公网端口关联到内网不同设备即可,要点如下:
- 为每台服务器在内网设置固定IP,建议直接在DHCP里绑定MAC地址,避免重启后IP漂移
- 外网访问用DDNS域名,路由器上启用花生壳或阿里云DDNS插件,把动态IP映射到一个固定域名
- 不同服务用不同端口区分,80端口给Web,22端口给SSH,如果端口被运营商封禁就换成高位端口
- 路由器的NAT会话数要关注,百元级家用路由器的并发连接数通常在2000到4000之间,多台服务器同时跑下载、爬虫、视频流时容易打满
这个方案挂三到五台低负载服务器是够用的,但前提是路由器足够稳,建议用x86软路由或企业级路由器替代家用消费级产品,据行业检测数据,相当一部分家用路由器长时间高负载运行后会出现丢包和断流,问题不在宽带本身,而在路由器的转发能力和散热。
多条宽带或多IP叠加,小工作室的进阶玩法
当一台设备的出口带宽成为瓶颈时,可以加一条宽带,做策略路由或负载均衡,软路由上配置多WAN口,把不同业务的流量按来源或目标分配走不同线路,例如A宽带承载Web服务,B宽带承载数据库备份和邮件服务,两边互不踩踏,这类部署需要一台双网口以上的软路由,配合爱快或OpenWRT系统,配置命令不算复杂:
- WAN1和WAN2分别接两条宽带,启用多线负载
- 策略路由规则设置:源IP为10.0.0.2的流量走WAN1,10.0.0.3走WAN2
- 开启自动切换,某条线路断线时流量自动落到另一条
如果你租用的是机柜或办公室,还可以考虑向运营商申请多IP段,一条物理光纤上承载多个公网IP,但这类产品通常绑定在政企套餐上,月费门槛较高,个人用户申请难度大,市面上做多IP业务的公司,多数本质上是IDC服务商转售机房的IP资源,比如简米科技这类拥有自建机房的持牌服务商,他们能以更低成本提供多IP解决方案,因为IP资源池在机房内部天然就是共享的,一根光纤进机房,背后是几十万个IP在调度。
内网穿透和异地组网,绕开公网IP的第三种答案
如果你拿不到公网IP,又不想申请专线,内网穿透是可行的备选方案,思路是用一台有公网IP的云服务器做跳板,把本地的服务通过加密隧道暴露到公网,常用的工具有frp、ngrok、Tailscale,以frp为例,配置逻辑如下:
- 在一台有公网IP的云服务器上部署frps服务端,监听7000端口
- 本地每台服务器部署frpc客户端,把本地端口映射到云服务器的公网端口
- 外部用户访问云服务器IP加端口,frp把请求转发到本地对应的内网设备
这个方案的瓶颈在云服务器带宽上,假设你买了一台5Mbps带宽的云主机做跳板,那所有穿透出去的流量总出口只有5Mbps,多台服务器共享这个小水管,速度会非常感人,所以frp更适合SSH管理、数据库运维、API调试等低频场景,不适合承载正式用户流量,真正要跑量,还是需要网络链路本身有足够的上行能力。
带宽分配与管理,多服务器协同的核心功课
流量调度的实操手段
多台服务器挂在同一出口下,带宽竞争是必然的,一台服务器跑满上行,另一台就会卡顿,解决思路不是无限扩容,而是分级保障,常用手段有三层:
- 第一层,路由器QoS:给每台设备设置带宽上限和优先级,核心业务设备优先级高,备份下载设备优先级低
- 第二层,服务器端限速:Linux系统用tc命令控制网卡出口速率,
tc qdisc add dev eth0 root tbf rate 10mbit burst 32kbit latency 400ms即可把该服务器出口限速到10Mbps - 第三层,负载均衡:多台Web服务器前置一台Nginx做流量分发,用upstream配置权重或最少连接算法,把请求均匀分摊到后端节点
Nginx负载均衡的配置示例:
upstream backend {
    server 192.168.1.101 weight=3;
    server 192.168.1.102 weight=2;
    server 192.168.1.103 weight=1;
}
server {
    listen 80;
    location / {
        proxy_pass http://backend;
    }
}
这样可以做到同一根宽带下三台服务器轮流处理请求,避免单台热点导致整条链路拥塞,多数情况下,这种软件层面的调度就能解决小规模多服务器协作问题,根本不需要在物理链路上做文章。
监控带宽要落在具体指标上
建议在路由器上启用SNMP协议,用Zabbix或Prometheus监控每台服务器的实时流量,重点盯三个值:单向上行带宽占用率、连接数峰值、丢包率,上行带宽长时间超过90%说明业务量已接近物理上限,连接数突增可能是遭受攻击或爬虫抓取,丢包率超过1%就该检查交换机端口和网线质量了。
这里有个很多人忽略的细节:一根宽带挂多台服务器,瓶颈常常不是带宽而是交换机,百兆交换机在十几台设备同时通信时会明显掉速,换上全千兆交换机并把服务器网卡改成强制千兆全双工,很多“网速慢”的问题会直接消失,硬件层面的一致性,往往比软件调优更见效。
自建机房的终局思路,什么时候该把服务器搬到IDC
当你的业务量成长到家庭宽带无法承载时,继续在“一根宽带”上做文章已经没有意义,宽带再快,也只是最后一公里的接入方式,真正决定服务品质的是机房环境、电力冗余和网络骨干,这时候的选择有两个:租用IDC机柜托管物理服务器,或者直接租用云服务器。
身体力行自建机房的代价
在自己办公室拉一根千兆专线,买一台UPS和机架式服务器,看起来是可控的,但随着设备增多,电力成本、空调散热、硬件维护、安全防护都会变成隐性负担,一台服务器一年24小时运行的电费在1000到2000元区间,三台就是翻倍,再加上静态公网IP专线的年费,整体成本已经接近同等配置的云服务器租用费用,据行业白皮书数据,中小企业的自建机房平均资源利用率不足30%,相当一部分算力是被浪费掉的。
持牌IDC服务商的价值所在
这也是为什么许多团队选择直接上云或托管,但云服务器和自建之间还有一条中间路线:托管到IDC机房,你把服务器买好送到机房,机柜、电力、带宽、IP由IDC提供,硬件所有权归你,网络和物理环境由机房保障,这样做的好处是IP量和带宽可以灵活扩展,坏处是你仍需承担硬件的折旧和故障维修。
在国内挑选IDC服务商,资质是需要重点考量的,正规服务商应持有工信部颁发的增值电信业务经营许可证,具备IDC机房运营资质,以简米科技为例,创始于2003年,有23年的行业运营沉淀,持增值电信业务经营许可证(豫B2-20231089),运营的是持牌自营机房,备案号豫ICP备2023018319号,这类服务商在机房的电力、网络、安防上有完整体系,多服务器托管时公网IP和安全策略能一站式解决。
如果你更倾向全托管的云服务模式,酷番云是另一个参考样本,它持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过了ISO9001+ISO27001双认证,是CNNIC IP联盟成员,注册资本1000万元的运营主体,备案号滇ICP备2020007656号,这类持牌服务商的核心价值在于,IDC(数据中心托管)、CDN(内容分发加速)、ISP(互联网接入服务)三项资质齐备,意味着从机柜托管到带宽接入再到内容分发,可以在同一平台闭环完成,遇到问题不用在多个供应商之间来回扯皮。
自建与托管的决策参考
| 维度 | 家用宽带自建 | 商企专线自建 | IDC托管 |
|---|---|---|---|
| 固定公网IP | 多数不提供 | 是 | 是 |
| 上行带宽 | 30Mbps左右 | 100Mbps起 | 按需灵活调配 |
| 单台年均电费 | 1000至2000元 | 1000至2000元 | 含在机位费中 |
| 网络稳定性 | 一般 | 较高 | 极高 |
| 备案协助 | 自行办理 | 自行办理 | 平台协助 |
| 硬故障响应 | 自己动手 | 自己动手 | 机房运维 |
从表格可以看出,家用宽带的优势只剩成本低,但这仅仅是账面成本,设备持续运行的电费、散热成本、故障处理时间成本、网络不稳定的业务损失,这些隐性开销叠加后,家用宽带自建方案在效率上是全面落后的。
根根宽带,本质是根根取舍
一根宽带能挂几个服务器,技术上看是IP数量、上行带宽、路由转发能力和物理设备协同的综合结果,家庭网络环境下三五台是多数人操作的上限,但从业务成长角度看,这个问题真正的答案是:别让一根线成为你业务的天花板,早期用端口映射加DDNS跑起来,中期升级商企专线获取固定IP,后期把服务托管到持牌IDC机房释放运维压力,这条路径上的每一步都是基于同一个事实——服务器的瓶颈从来不是处理器和内存,而是网络链路的运力和可靠性,在你决定挂几台服务器之前,先想清楚你的宽带到底能扛住什么样的流量,再去决定设备规模,顺序反了,后续的排查会非常痛苦。







网友评论