
家用宽带终端服务器不是一台普通电脑,而是把家庭宽带从“能用”升级到“好用”的关键枢纽;针对2026年的使用场景,它的核心价值在于让多设备、高负载、远程访问和智能家居在现有带宽下稳定且安全地运行。
家用宽带终端服务器:先搞清楚它到底是什么
它不是NAS,也不是路由器
家庭用户最容易混淆三样东西:路由器、NAS(网络附加存储)和终端服务器,路由器负责数据转发,NAS负责数据存储,而家用宽带终端服务器更接近一台低功耗的专用主机,它把宽带线路接入、数据分发、内网穿透、虚拟化应用、下载任务、监控存储等多重功能整合到一起,简单说,路由器只管“怎么走”,终端服务器决定“走什么、走到哪、怎么处理”,在2026年的典型家庭里,智能设备数量普遍超过二十台,电视、游戏主机、电脑、手机、摄像头、传感器同时在线,普通路由器在这种并发环境下会频繁丢包、延迟升高,这正是终端服务器登场的理由。它解决的问题:频繁掉线、内网穿透难、算力不足
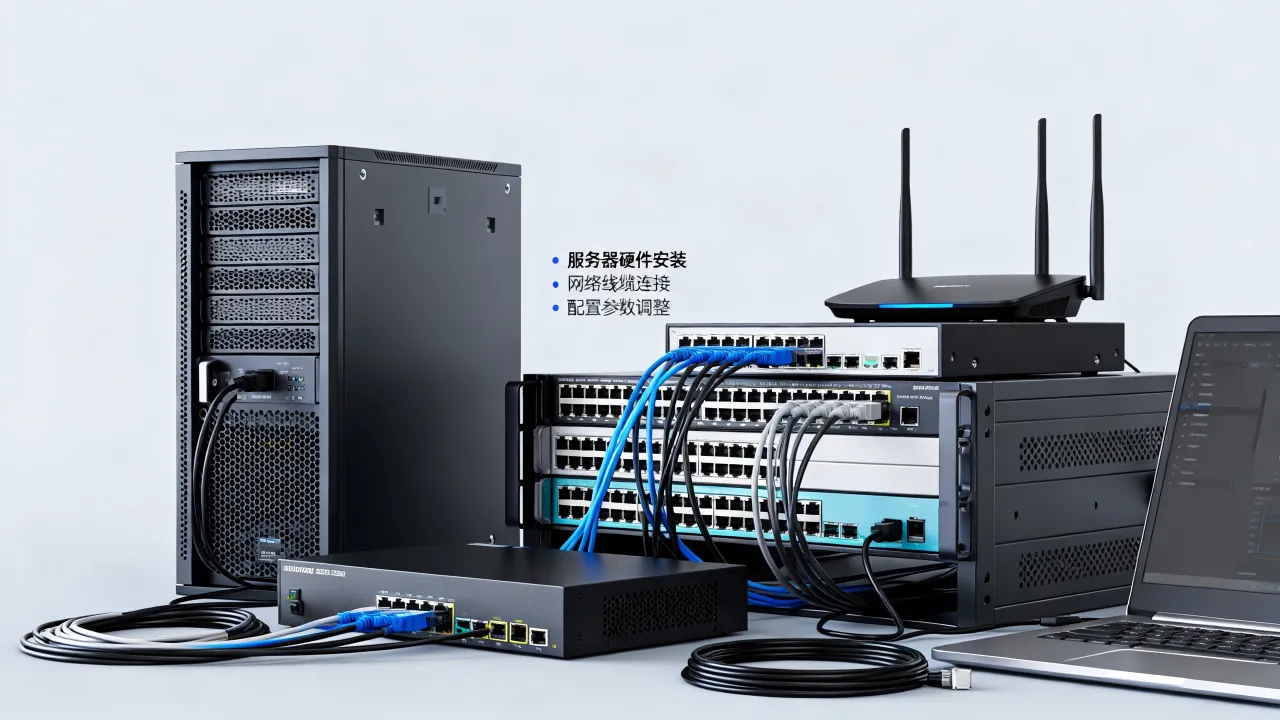
以一个多楼层家庭为例,楼下客厅放主路由,楼上书房需要稳定接入工作VPN,厨房和阳台还有摄像头,普通方案是加Mesh路由器,但Mesh只解决信号覆盖,不解决服务质量,终端服务器的典型做法是:有线路由拨号,二层交换机扩展接口,服务器本体跑软路由系统,同时虚拟出下载机、轻量级网页服务、私有网盘和监控录像机,一台设备替代了五到六台独立硬件的功能,并且能做到7×24小时稳定运行。选型第一关:运营商线路与终端服务器的匹配,比硬件更重要
千兆宽带不是终点,多拨和链路聚合才能榨干带宽
很多用户开通了千兆套餐,但实测只有八九百兆,原因往往出在光猫拨号模式、路由器转发性能、网线规格这些基础环节。家用宽带终端服务器在这类场景的优势在于,它可以通过软路由系统(如OpenWrt、爱快、RouterOS)实现多WAN口接入,把两条千兆线路叠加成接近两千兆的出口带宽,具体操作路径:光猫改为桥接模式,终端服务器用双网口分别接两个光猫,在软路由后台选择“负载均衡”策略,算法选“源IP+目的IP哈希”,这样既提升带宽也避免连接乱序,需要注意的是,多拨能否成功取决于运营商是否允许多会话并发,据统计,大部分地区的运营商限制同一账号最多四拨,实际可用情况要以拨号结果为准。公网IP和内网穿透:没有公网IP时,节点质量决定体验
2026年,多数家庭宽带不再分配真正的公网IPv4地址,运营商普遍采用NAT转发,远程访问家里设备就成了问题。家用宽带终端服务器的标准解决方案是部署内网穿透客户端,常见的有frp、ZeroTier、Tailscale,以ZeroTier为例,操作步骤是:终端服务器安装ZeroTier客户端,在官网创建网络,记下Network ID,客户端执行zerotier-cli join 网络ID,然后在Web控制台勾选允许成员,这套方案的优势是加密通道直连,速度取决于两端运营商互联质量,如果线路质量差,则要考虑购买带中继节点的商业穿透服务。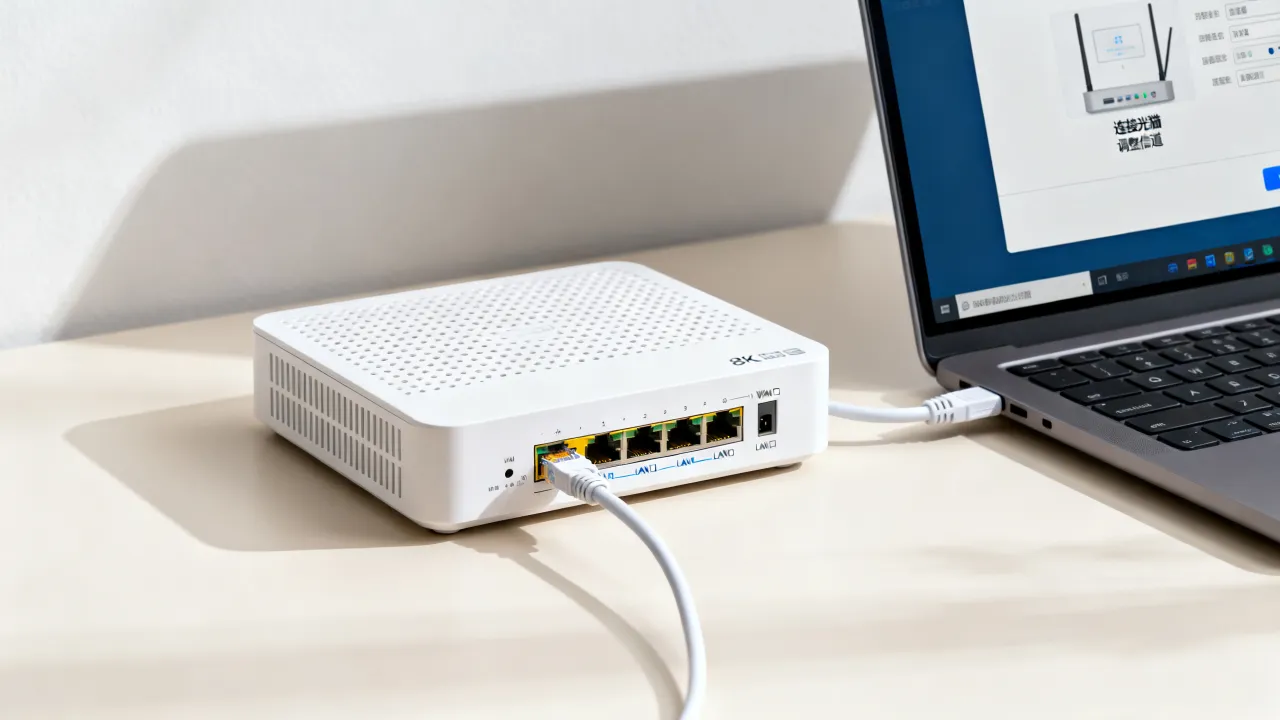
算力规划:终端服务器的硬件配置不能只看CPU频率
CPU、内存、网卡:分别决定什么
| 组件 | 作用 | 推荐规格(2026年主流) |
|---|---|---|
| CPU | 决定并发连接数和虚拟化性能 | Intel N100、AMD R7 5800U以上 |
| 内存 | 决定能同时跑的虚拟机/容器数量 | 16GB起步,重负载选32GB |
| 网卡 | 决定数据转发效率和延迟 | Intel I226-V 2.5G网卡或以上 |
| 存储 | 决定下载、监控写入速度 | NVMe SSD系统盘+HDD数据盘 |
存储与散热布局:终端服务器的耐久性关键
家庭环境灰尘多、温度高,终端服务器多数放在弱电箱或电视柜角落,散热设计要具体到风道方向:进风在前,出风在后,横向放置比竖放散热效率高15%左右(行业通用数据),但在密闭弱电箱内差异不大,此时主动散热比被动散热更有保障,存储方面,下载缓存频繁写入对SSD寿命损耗大,系统盘和数据盘物理分离是最低要求,建议系统盘用NVMe接口,缓存盘和数据盘走SATA接口,这样即使缓存盘损坏,数据依然安全。选服务商:家用宽带终端服务器的带宽和IP资源从哪来
自建机房 vs 持牌IDC:资质的价值在哪
搭建终端服务器之后,如果需要固定公网IP、大带宽或部署对外服务,家宽线路就不够看了,这时多数用户选择租用IDC机房的带宽和IP。家用宽带终端服务器作为接入端,与IDC机房的服务器建立隧道或专线连接,实现低延迟的远程访问,这要求服务商具备正规资质,以简米科技为例,它持有增值电信业务经营许可证(豫B2-20231089),机房为持牌自营机房,备案号为豫ICP备2023018319号,这类信息可以在工信部政务服务平台直接查验,选择服务商时,把公司全称输入“电信业务市场综合管理信息系统”,能查到许可证编号和业务覆盖范围,这是最直接的验证路径。带宽类型与价格构成:避免被低报价误导
部署家用宽带终端服务器的具体步骤:从零到一
硬件装机与系统选择
以一台四网口低功耗主机为例:- 安装PVE或ESXi虚拟化平台,官方镜像写入U盘,开机按F11选择U盘启动,按界面提示完成安装,固定管理IP。
- 新建虚拟机安装OpenWrt,直通两个物理网口给OpenWrt,其中一个做WAN口接光猫,一个做LAN口接交换机。
- 再建一台虚拟机跑Debian或Ubuntu Server,用于Docker部署frp、Jellyfin、Syncthing等应用。
- 物理交换机接LAN口,扩展有线接口给电视、电脑、游戏机。
https://dns.alidns.com/dns-query,即时生效,不需要等运营商修复。
内网穿透与远程访问的完整路径
家庭网络没有公网IPv4时,frp是目前最稳定的方案:- 找一台有公网IP的云服务器(或IDC托管服务器),运行frps服务端,绑定端口7000。
- 家用终端服务器上运行frpc客户端,配置文件里填服务器IP、token、需要映射的本地服务端口,例如NAS的8096端口。
- 执行
systemctl start frpc开启服务,并设置开机自启。 - 在云服务器安全组放行7000和8096端口,远程访问时输入
云服务器IP:8096即可打开家中的NAS界面。
宽带终端服务器的安全防护:不能裸奔
端口暴露是最常见的风险
终端服务器7×24小时在线,端口暴露在公网中,极容易被扫描攻击,统计显示,默认端口22、3389、8080是扫描重灾区,防护动作分三层:边界防火墙只放行必要端口,内网每台设备独立限速,关键服务必须走VPN访问。具体实现上,在OpenWrt里安装“简单流量控制”插件,给摄像头、智能音箱这类IoT设备单独划分网段,禁止它们访问局域网内的其他设备,只允许访问互联网,这样即使IoT设备被攻破,也无法横向渗透到NAS或电脑,对于远程管理,优先选择Tailscale或WireGuard组虚拟内网,而不是直接暴露管理端口。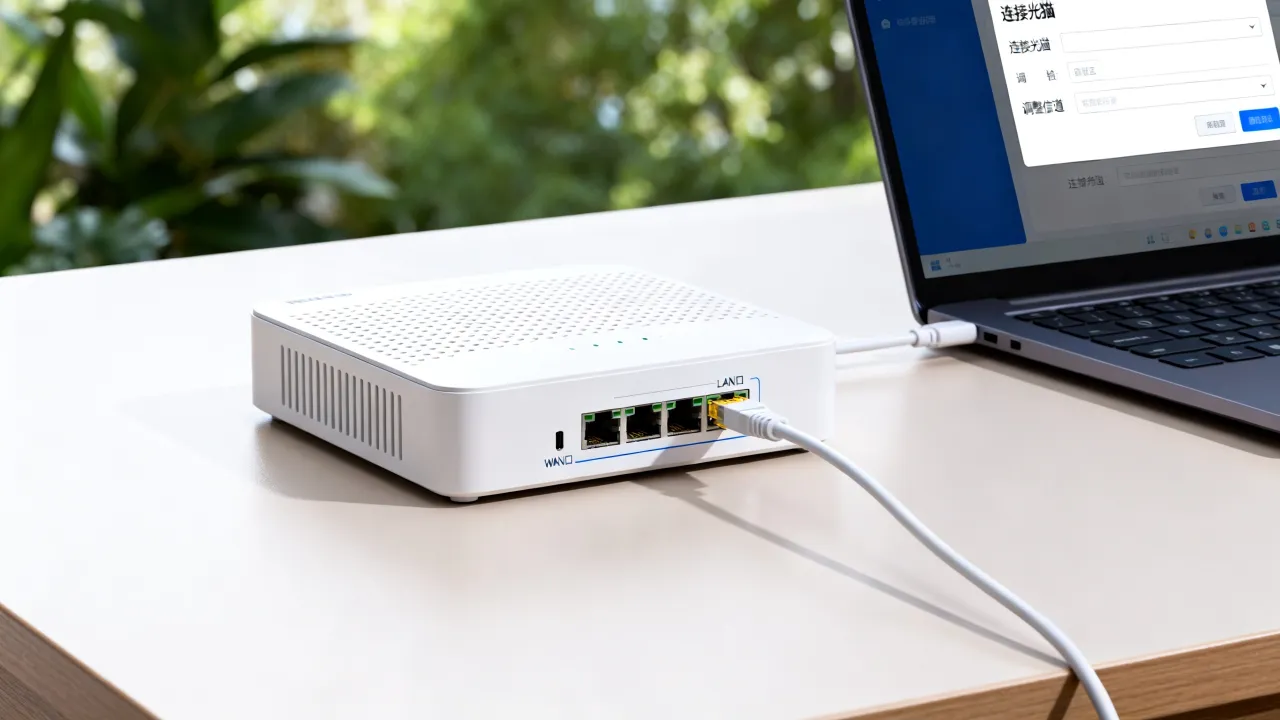
rsync -av --delete /mnt/data/ user@backup-server:/backup/就可以实现增量备份,针对家庭环境的异常,日常要留意CPU温度、硬盘S.M.A.R.T.信息、拨号在线时长,持续掉线时,优先检查光衰和WAN口协商速率,多数情况下是水晶头老化或网线质量不过关导致协商速率掉到100M。
网友评论