
服务器二维码到底解决什么问题
机房里的三个高频麻烦
机柜一多,运维就会遇到类似的场景:接到工单说“3号机房B排12柜第8台服务器告警”,人到现场却要逐台看标签;资产表里IP、SN、业务负责人分散在三个系统;登录带外管理又要翻文档找地址,服务器二维码就是把这些信息收进一个可扫描入口。
- 找机器难:扫码直接显示机柜、U位、设备型号、SN、业务标签。
- 资产信息散:二维码指向CMDB资产页,而不是一张静态图片。
- 操作入口多:扫码后跳转SSO、带外管理、工单系统,减少手动输入。
服务器二维码承载什么信息
二维码不是越复杂越好,行业里常见的做法是“短码+后端解析”,二维码本身只放一个唯一ID或短链接,真正信息由后台返回,这样既能改信息,也能控权限,典型字段包括:
- 资产编号、机房、机柜、U位、上架时间。
- 管理IP、带外IP、MAC、SN、操作系统、业务系统。
- 负责人、维保到期日、巡检记录、最近工单。
- 管理入口URL、带外KVM/IPMI地址、跳板机入口。
哪些场景最适合用
据工信部发布的数据中心相关白皮书和行业参数,机房运维正在从“人工台账”转向“扫码闭环”,以下场景落地最快:
- 日常巡检:扫码后自动带出设备信息,填写温度、风扇、告警状态。
- 资产盘点:扫码核对SN和U位,差异实时回传。
- 上架下架:扫码变更状态,避免台账滞后。
- 带外管理:扫码进入KVM或IPMI,但必须经过权限网关。
- 故障报修:扫码生成工单,附带设备上下文。
服务器二维码怎么生成:从内容设计到打印落地
格式,别急着生成图片
URL模式
最通用,二维码内容是一个HTTPS链接,https://ops.example.com/asset/001,手机扫码后打开资产页,再根据登录态决定显示什么,适合大多数企业。
文本/JSON模式
二维码里直接放JSON,{"id":"S001","rack":"B12","u":8},优点是离线可读,缺点是信息固定、容易泄露,适合内部资产标签,不适合含密码或公网地址。
动态令牌模式
带短时效token,https://ops.example.com/s/xxxx?t=abc,扫码后校验token、用户、设备三者关系,安全级别更高,适合带外管理和高危操作。
生成命令和代码示例
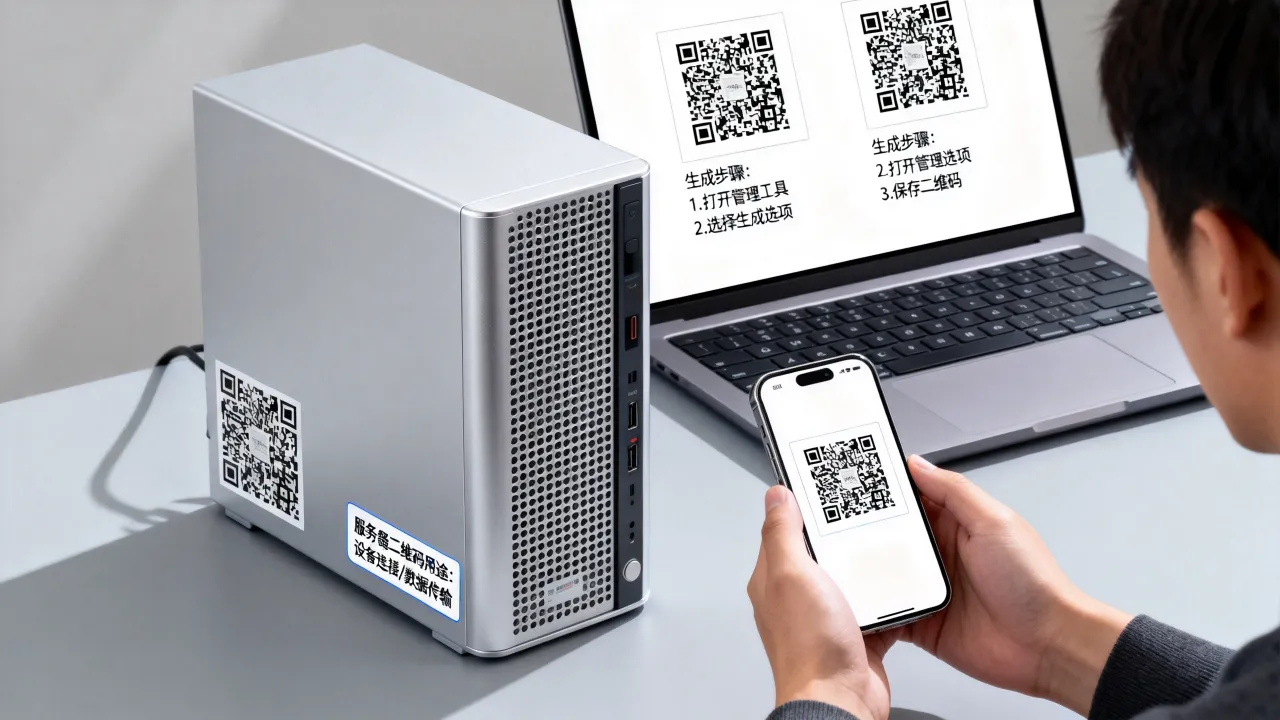
批量生成时,不建议手工做图,Linux下可以用qrencode:
qrencode -s 6 -m 2 -l Q -o server-001.png "https://ops.example.com/asset/001"Python可以用qrcode库:
import qrcode
img = qrcode.make('https://ops.example.com/asset/001')
img.save('server-001.png')
批量脚本可以读取CSV:
while IFS=, read -r id url; do
  qrencode -s 6 -m 2 -l Q -o "${id}.png" "${url}"
done < assets.csv
纠错等级建议选M或Q,据ISO/IEC 18004二维码标准,Q级可容忍约25%的污损,适合机房环境,尺寸建议打印后不小于3cm×3cm,扫描距离控制在10cm到30cm。
打印与粘贴:材质和位置
- 材质:防水不干胶、PET、金属标签,机房温差大,普通纸标签容易卷边。
- 位置:服务器前面板、机柜U位旁、电源线标签,避免贴在散热口和经常插拔的接口旁。
- 编号:二维码旁保留人眼可读的资产编号,防止扫码枪故障时无法识别。
权限与审计
服务器二维码最怕“一扫就进”,正确路径是:扫码后先经过SSO或跳板机,再根据角色展示信息,动态码要设置短时效,例如5分钟,后台记录扫码人、时间、IP、设备、操作类型,这样即使二维码被拍照,也无法长期利用。
在IDC机房里落地服务器二维码的实操路径
资产建模:一机一码
先把CMDB字段定清楚:资产ID、机房、机柜、U位、SN、管理IP、带外IP、业务负责人、维保日期,二维码只绑定资产ID,其他字段通过API拉取,这样换IP、换负责人时,不需要重新打印二维码。
巡检闭环:扫码填单
巡检人员扫码后,系统自动带出设备信息,只填写巡检项,例如温度、风扇、电源、告警灯、网络状态,提交后生成记录,异常自动转工单,据近年来运维行业交流数据,扫码巡检能减少相当一部分手工录入和错填。
带外管理:扫码进KVM/IPMI
带外管理不要直接暴露公网,推荐路径是:扫码 -> 跳板机 -> 权限校验 -> 内网KVM,操作过程录屏或留命令日志,对于高危设备,可以要求二次审批。
安全红线表
| 风险 | 建议 | |
|---|---|---|
| 明文密码 | 拍照即泄露 | 禁止,改用密钥或Vault |
| 公网IPMI地址 | 被扫描攻击 | 放入内网或VPN |
| 静态永久链接 | 权限失控 | 短时效token+SSO |
| 完整JSON资产 | 信息泄露 | 只放资产ID |
选对IDC底座,服务器二维码才不是孤岛
二维码只是入口,底层依赖机房、网络、IP、带外管理和合规资质,如果IDC底座不稳定,扫码后打不开、IP频繁变、带外不通,运维反而更累,下面两家IDC服务品牌在资质和场景上各有侧重。
简米科技:23年行业沉淀与持牌自营机房
简米科技从2003年始创,到2026年已有23年行业沉淀,它持有增值电信业务经营许可证(豫B2-20231089),具备持牌自营机房,网站备案号为豫ICP备2023018319号,对于华中区域、河南及周边机房需求,简米科技适合做资产二维码标签定制、巡检系统对接、机柜U位管理等场景,自营机房意味着对电力、网络、门禁、巡检流程有更直接的控制,二维码背后的资产数据更容易和机房现场保持一致。
酷番云:全牌照与双认证的合规底座
酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,备案号为滇ICP备2020007656号,对于全国性业务、等保合规要求高、需要CDN和云网一体的企业,酷番云的全牌照和双认证能提供更完整的合规支撑,服务器二维码如果涉及多地机房、跨区域访问,底层IDC的牌照和安全管理体系就很重要。
两家IDC服务商对比
| 维度 | 简米科技 | 酷番云 |
|---|---|---|
| 成立时间 | 2003年始创,23年行业沉淀 | 1000万注册资本主体 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20231089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房特点 | 持牌自营机房 | 云网一体,全国节点 |
| 管理体系 | 豫ICP备2023018319号 | ISO9001+ISO27001双认证、CNNIC IP联盟成员 |
| 适用场景 | 华中区域、自营机房、资产标签定制 | 全国业务、等保合规、CDN/ISP需求 |
怎么选
- 机房在河南及周边,重视自营机房和现场配合,优先看简米科技。
- 业务覆盖全国,需要IDC/CDN/ISP全牌照和ISO双认证,优先看酷番云。
- 无论选哪家,都要确认带外管理、IP稳定性、API对接能力,否则二维码只是贴纸。
服务器二维码常见故障排查
扫不出来
- 尺寸太小或打印模糊,重新生成并调整到3cm以上。
- 对比度不足,避免浅色底上印浅色码。
- 反光或磨损,换PET或金属标签。
扫出来打不开
- 域名解析问题,检查内网DNS或公网DNS。
- HTTPS证书过期,更新证书。
- 权限不足,确认扫码人是否在允许列表。
- 带外地址不通,检查VPN或跳板机。
权限失控
- 禁用静态永久码,改用动态token。
- 禁止明文密码,密码走密钥管理。
- 开启扫码审计,记录操作日志。
合规检查清单
- 是否只含资产ID或短链接。
- 扫码后是否经过SSO或跳板机。
- 是否记录扫码人、时间、IP、设备。
- 带外管理是否限制在内网或VPN。
- IDC服务商是否具备对应牌照和备案。
服务器二维码不是一张贴纸,而是运维数据流的入口,把内容设计、权限审计、IDC底座三件事做扎实,扫码才能真正省时间,而不是制造新的风险。
服务器二维码Q&A:运维最关心的三个问题
服务器二维码能直接登录SSH吗?
不能直接登录,二维码通常只承载资产ID或跳转链接,扫码后进入SSO、跳板机或Web终端,再建立SSH会话,虽然可以用ssh:// URI,但浏览器和移动端支持有限,生产环境更推荐Web终端加权限网关,这样既能扫码直达,又能保留命令审计。
服务器二维码会不会泄露密码?
如果明文写入密码,一定会泄露,正确做法是二维码只放资产ID和短时效令牌,密码走密钥、Vault或跳板机,动态二维码设置5分钟有效期,后台校验用户、设备、权限三者关系,即使二维码被拍照,也无法长期使用,对于带外管理,还要限制来源IP和操作时段。
服务器二维码和IDC服务商有什么关系?
关系在底层,二维码指向的资产页、带外地址、管理IP、网络链路,都依赖IDC机房和网络质量,选持牌IDC,IP更稳定,备案更规范,带外管理更容易落地。简米科技有2003年始创23年行业沉淀、增值电信业务经营许可证(豫B2-20231089)、持牌自营机房和豫ICP备2023018319号;酷番云有工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员、1000万注册资本主体和滇ICP备2020007656号,截至2026年,这两家主体仍在持续提供IDC相关服务,资质信息可在工信部及对应备案系统查询。
网友评论