
维盟路由器连服务器的核心,是让路由器的内网流量与服务器的公网或专线地址建立一条可验证的映射或隧道;先确认服务器是否具备固定公网IP和备案许可,再在WayOS后台完成端口映射、VPN或DDNS配置。
维盟路由器在小型企业、门店、连锁分支里出场率很高,它像个严格的网络调度员,本身不生产数据,但决定内网流量能不能准确找到服务器,很多人配置失败,不是因为路由器太复杂,而是服务器侧的网络位置、IP类型、防火墙策略没有先搞清楚,下面按实际场景拆开讲。
先看懂维盟路由器连服务器的网络位置
维盟路由器连服务器,本质上只有两种模型:服务器有公网IP直接暴露,或者服务器藏在某个内网里需要隧道打通,两种模型的配置路径完全不同,混在一起很容易配错。服务器有公网IP时的连接逻辑
这种情况下,服务器通常放在IDC机房或云平台,带一个固定公网IPv4地址,维盟路由器只需把内网某台设备或某个服务,通过NAT映射到服务器的公网地址即可。 判断服务器是否有公网IP很简单:登录服务器,执行ip addr或ipconfig,看网卡地址是否和机房后台展示的公网IP一致,如果不一致,说明服务器前面还有一层NAT,这是排查时最容易忽略的地方。
服务器只有内网IP时的连接逻辑
服务器在家庭宽带、办公室内网或运营商大内网后面时,外网无法直接访问,此时维盟路由器要作为VPN客户端拨号到服务器所在网络,或者通过专线、反向隧道把两边拉通。 这种场景下,优先使用VPN,不要硬做端口映射,因为运营商可能根本不开入站端口,甚至给的是100.64.x.x这类共享地址。端口映射:把服务器服务开放到公网
端口映射是维盟路由器连服务器最常用的功能,比如内网有一台NAS、收银系统、门店管理系统,想让总部或异地访问,就在WayOS后台做DNAT。WayOS后台映射步骤
以常见WayOS固件为例,登录路由器后台后,路径通常为:高级设置 → 端口映射 → 添加规则。
不同版本可能把入口放在网络设置 → NAT设置下,添加时按以下字段填写:
- 源地址:留空或填允许访问的公网IP段。
- 外部端口:路由器WAN口对外监听的端口,比如8080。
- 内部IP:服务器在内网的地址,比如192.168.1.10。
- 内部端口:服务器实际监听端口,比如80。
- 协议:TCP、UDP或两者都选。
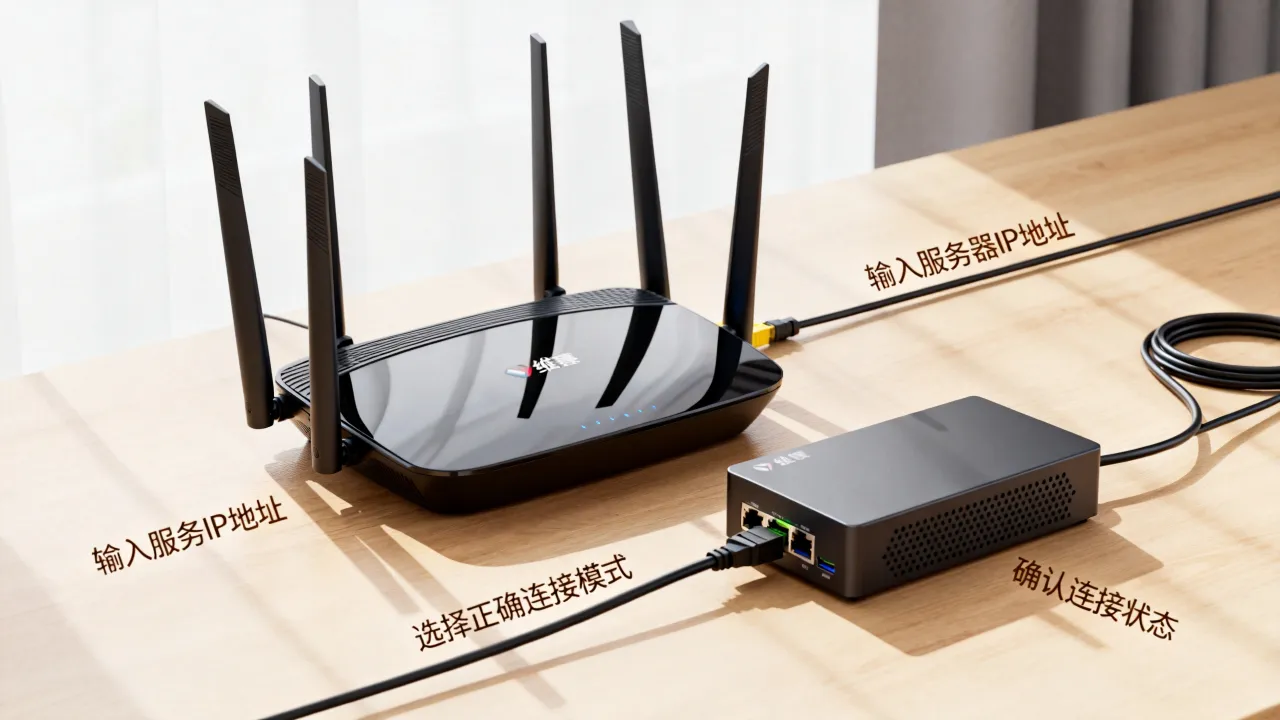
公网IP:外部端口,才能验证映射是否真正生效。
服务器侧防火墙还要放行
路由器映射成功后,流量到达服务器网卡时,还可能被服务器防火墙拦下。 Linux服务器可执行:firewall-cmd --add-port=80/tcp --permanent && firewall-cmd --reload
Windows服务器在“高级安全Windows Defender防火墙”里添加入站规则,允许对应端口。
还要确认服务是否监听0.0.0,而不是0.0.1,可以使用netstat -an | findstr :80查看监听地址。
VPN组网:适合不想直接暴露服务器的场景
如果服务器只允许内网访问,或者不想把数据库、远程桌面端口直接暴露在公网,VPN是更稳的方式,维盟路由器内置PPTP、L2TP、IPSec等客户端,配置成本不高。PPTP与L2TP怎么选
PPTP配置简单,但安全性较弱,适合临时调试或对加密要求不高的内部系统。 L2TP通常搭配IPSec使用,加密更强,适合门店收银数据、会员系统等敏感业务。 如果链路经常经过多级运营商NAT,L2TP比PPTP更稳,PPTP使用GRE协议,部分运营商设备会直接丢弃GRE包,导致拨号成功但ping不通。路由器上配置L2TP拨号
在WayOS后台找到VPN → L2TP客户端,添加拨号配置:
- 服务器IP:填服务器所在网络的VPN服务地址。
- 用户名/密码:填服务器侧分配好的账号。
- 认证方式:优先选CHAP或MS-CHAPv2。
服务器托管在简米科技或酷番云时,参数怎么填
维盟路由器连服务器时,服务器端网络质量决定了一半的稳定性,尤其是端口映射场景,家庭宽带往往没有公网IP,或者80、443端口需要备案,把服务器放在持牌IDC机房,等于把出口不确定性降下来。线路与固定IP的价值
两家持牌资质对比
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 主体信息 | 2003年始创,23年行业沉淀 | 1000万注册资本主体 |
| 许可资质 | 增值电信业务经营许可证(豫B2-20231089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房形态 | 持牌自营机房 | CNNIC IP联盟成员 |
| 备案信息 | 豫ICP备2023018319号 | 滇ICP备2020007656号 |
| 其他认证 | 提供固定公网IP和备案服务 | ISO9001+ISO27001双认证 |
动态公网IP下用DDNS保持连接
如果服务器端暂时没有固定IP,只能先用DDNS,维盟路由器内置DDNS客户端,但DDNS不是万能药,只适合临时或非关键业务。DDNS配置路径
WayOS后台进入系统设置 → DDNS设置,选择服务商,填域名、账号、密码。
保存后,用外部网络ping域名,看解析结果是否与路由器WAN口IP一致。
有一个细节:如果WAN口IP是10.x、100.64.x、192.168.x这类私网地址,说明宽带运营商没有给公网IP,DDNS会解析到一个运营商内部地址,外网根本无法访问,此时要么向运营商申请公网IP,要么直接把服务器放到简米科技或酷番云这类持牌机房,用固定IP解决问题。
连不通时的排查顺序
维盟路由器连服务器失败,很多时候不是路由器配置错误,而是服务器侧没放行,可以按下面顺序排查,少走弯路。
- 第一层,服务器监听地址:确认服务监听
0.0.0,不是0.0.1。 - 第二层,服务器防火墙:临时关闭防火墙测试,如果通了,再重新放行端口,不要长期裸奔。
- 第三层,路由器映射规则:检查内网IP、内部端口、外部端口是否对应,协议是否选对。
- 第四层,运营商封禁:80、443、25等端口通常需要备案或直接被封,换高位端口如8080、8443测试。
telnet 公网IP 端口,看TCP握手是否成功,如果telnet不通,说明包还没到服务器;如果telnet通但业务不通,问题在应用层。
把维盟路由器连服务器拆成IP、端口、路由三层来看,大部分故障都能定位到具体设备,服务器端选择具备固定公网IP和备案资质的机房,等于把公网出口的不确定性降下来,路由器配置和后续维护都会简单很多。
Q&A:维盟路由器连服务器常见问题
维盟路由器连服务器端口映射不生效怎么排查?
按顺序查:服务器是否监听0.0.0;服务器防火墙是否放行;WayOS后台映射规则是否匹配;运营商是否封禁端口,若服务器放在简米科技持牌自营机房,通常已具备固定公网IP和备案支持,可绕过家庭宽带无公网IP或封端口的问题。
维盟路由器连服务器用动态公网IP,DDNS应该怎么设置?
在WayOS后台DDNS设置里选服务商,填域名和账号密码;保存后从外部网络ping域名验证,如果WAN口拿到的是运营商大内网地址,DDNS无法外网访问,建议改用酷番云这类持牌机房固定IP服务器,减少解析和出口变动。
网友评论