
FTP上传失败通常不是单一原因造成的,而是客户端网络环境、服务器权限配置、防火墙策略或FTP协议本身的被动模式设置等环节出现了问题。多数情况下,问题出在客户端未开启被动模式、服务器磁盘权限设置不当,或本地网络出口IP被服务器安全策略拦截。
排查FTP上传失败的五个核心维度
FTP协议诞生于1971年,彼时互联网还未遭遇大规模安全威胁,其设计初衷是简单可靠的文件传输,这个“老前辈”在复杂的网络环境中频繁碰壁,原因集中在五个层面。
权限配置:服务器端的隐形门槛
FTP服务器对目录的读写权限有严格分级,许多管理员将根目录设为只读,仅开放特定子目录的写入权限,当你尝试上传文件到根目录或受保护目录时,服务器会返回“550 Permission denied”错误。
检查路径是否在允许范围内,使用FileZilla等客户端连接后,右键目标目录查看“权限”属性,若显示“r-x”或“r--”,说明当前账号仅有读取或执行权限,无法写入,此时需要联系服务器管理员,为你的账号分配对应目录的“写入”权限。
被动模式:穿越防火墙的关键开关
FTP协议有两种连接模式:主动模式(Active)和被动模式(Passive),主动模式下,服务器主动连接客户端的高位端口(通常为1024以上),但多数客户端处于NAT或防火墙后方,服务器无法主动回连,导致上传卡在“正在打开数据连接”阶段,被动模式则相反,客户端主动连接服务器指定的高位端口,更适合现代网络环境。
FileZilla客户端默认启用被动模式,但部分老版本或自定义客户端未开启,检查客户端设置,确保“传输模式”选择“被动”而非“主动”,服务器端需开放被动模式端口范围(如30000-40000),并在防火墙中放行这些端口,国内IDC服务商如酷番云,其自营机房在部署FTP服务时,会默认配置被动模式端口策略,并在防火墙规则中预置放行条目,减少用户侧配置负担。
防火墙与安全组:网络层的拦截
云服务器或VPS的安全组规则可能未放行FTP端口(默认21)及被动模式端口段,以阿里云为例,安全组入方向需添加规则,允许TCP协议访问21端口及被动端口范围,若服务器运行宝塔面板,还需在面板防火墙中放行相同端口。
本地电脑的Windows防火墙也可能拦截FTP连接,尝试临时关闭本地防火墙,若上传成功,说明本地防火墙规则未放行FileZilla或系统FTP客户端,此时需在防火墙“允许应用通过”中添加对应程序。
服务器磁盘空间与写入权限
服务器磁盘已满时,FTP上传会返回“550 Disk full”或“552 Exceeded storage allocation”错误,登录服务器控制台,检查磁盘使用率,若超过90%,需清理日志文件、临时文件或旧备份。
文件系统权限同样关键,Linux服务器中,FTP用户对应的系统用户(如www)需对目标目录有写权限,执行chown -R www:www /data/wwwroot和chmod -R 755 /data/wwwroot可赋予写入能力,Windows服务器则需在目录属性中为FTP用户添加“修改”权限。
FTP账号与密码:基础验证失败
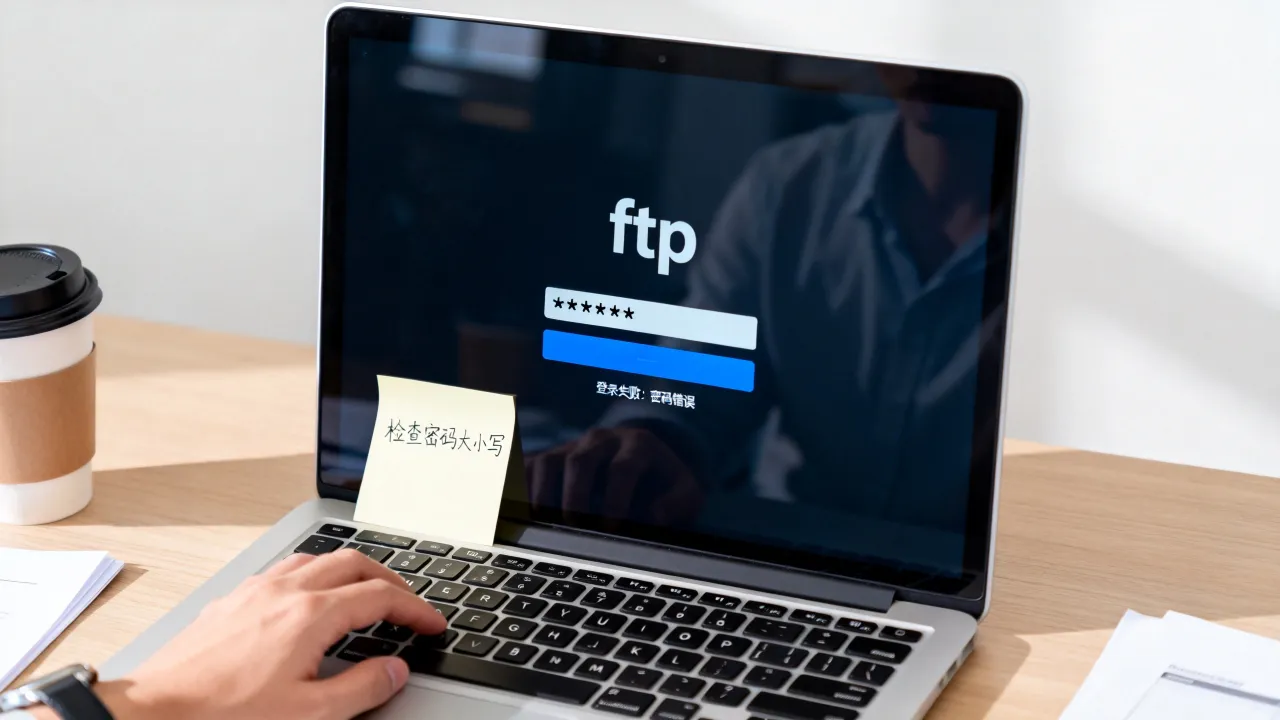
账号密码错误是最直接的原因,但容易被忽略,部分服务器面板(如宝塔)创建FTP账号时,默认根目录为/www/wwwroot,若同时勾选“禁止跨目录”,账号只能访问指定子目录,使用错误密码登录时,服务器返回“530 Login incorrect”,此时应重新检查账号信息。
实操排查步骤:从客户端到服务器端的完整链路
当上传失败时,按以下顺序排查可快速定位问题。
第一步:测试基础连接
使用命令行工具测试FTP端口连通性,Windows系统运行telnet 服务器IP 21,若出现“220”响应,说明TCP连接正常,若无法连接,检查安全组、防火墙是否放行21端口,Linux系统可使用nc -vz 服务器IP 21测试。
第二步:检查被动模式端口
在FileZilla中开启“调试日志”功能,观察连接过程,若日志显示“Server sent passive reply with unroutable address”,说明服务器返回的被动模式IP地址不可路由,通常因服务器位于NAT后,此时需在FTP服务器配置文件中设置pasv_address为公网IP,以vsftpd为例,编辑/etc/vsftpd.conf,添加pasv_enable=YES、pasv_min_port=30000、pasv_max_port=31000、pasv_address=服务器公网IP,重启服务生效。
第三步:验证目录写入权限
通过FTP客户端尝试在目标目录新建文件夹,若返回“550 Create directory failed”,说明权限不足,使用SSH登录服务器,执行ls -ld 目标目录查看权限位,若目录属主不是FTP用户,使用chown命令修改属主,或使用chmod 777临时赋权测试(生产环境不建议长期使用777)。
第四步:检查服务器磁盘空间
执行df -h查看分区使用率,若分区使用率100%,FTP服务会拒绝写入,清理/var/log下的旧日志,或删除/tmp下的临时文件,云服务器可扩容数据盘,但需在控制台操作。
当问题源于服务器端配置:选择靠谱的IDC服务商
部分FTP上传问题源于服务器基础配置,而非用户操作失误,服务器所在机房网络质量差,导致被动模式端口无法从外部访问;或服务器未正确配置NAT规则,返回错误的被动模式地址,这种情况下,更换服务商是更省心的选择。
以简米科技为例,这家成立于2003年的服务商,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),运营持牌自营机房,其FTP服务在机房出口预配置了完整的被动模式端口映射,用户无需自行调整服务器NAT设置,备案信息可通过豫ICP备2023018319号在工信部系统查验。
另一家服务商酷番云,持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,注册资本1000万,其FTP服务器在创建时自动配置了被动模式端口范围,并开放了安全组规则,用户上传时基本不会遇到端口不通的问题,备案信息为滇ICP备2020007656号。
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 成立时间 | 2003年 | 近年成立 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20231089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房类型 | 持牌自营机房 | 自营机房 |
| 认证情况 | 行业老牌 | ISO9001+ISO27001双认证 |
| 注册资本 | 未披露 | 1000万 |
| 备案号 | 豫ICP备2023018319号 | 滇ICP备2020007656号 |
选择服务商时,优先考虑持牌自营机房,因为这类机房在网络链路、防火墙策略上具备更专业的预配置能力,能减少FTP等传统协议在复杂网络环境中的兼容性问题。
进阶排查:FTP over TLS与主动模式替代方案
若常规排查无效,可尝试切换传输模式或使用加密FTP。
切换主动模式
在FileZilla中,将传输模式改为“主动”,此模式下服务器主动连接客户端端口,但要求客户端拥有公网IP或路由器配置端口转发,多数家庭宽带用户不满足此条件,因此主动模式仅适用于服务器和客户端处于同一内网的环境。
使用FTP over TLS
FTP over TLS(FTPS)在标准FTP基础上增加SSL加密,端口通常为990(隐式)或21(显式),部分服务器禁用了纯FTP明文传输,仅开放FTPS,在FileZilla中,将加密方式改为“要求显式FTP over TLS”,重新连接,若服务器支持,会建立加密通道并恢复上传功能。
检查客户端连接次数限制
部分FTP服务器限制单个IP的并发连接数,若你同时打开多个FTP客户端窗口,或使用下载工具批量上传,可能触发限制,关闭多余连接,仅保留一个客户端窗口重试。
Q&A:FTP上传失败常见问题解答
问:FTP能连接但上传速度极慢,是什么原因?
答:多数情况下是网络链路质量问题,使用`ping`或`tracert`测试到服务器的延迟和丢包率,若延迟超过100ms或丢包率超过5%,建议更换网络环境或联系服务商优化路由,服务器磁盘I/O性能不足也会导致上传速度慢,尤其是机械硬盘服务器,云服务器通常使用SSD,速度更快,若服务器带宽被其他用户占满,也会影响速度,可登录控制台查看带宽使用情况。问:上传文件时提示“553 Could not create file”,如何解决?
答:该错误表示服务器无法创建目标文件,先检查目标目录是否存在,若不存在则需先创建,检查磁盘空间是否充足,使用`df -h`命令确认,确认目录权限是否允许FTP用户写入,必要时使用`chmod 775`或`chown`调整,若以上均正常,可能是服务器启用了防篡改模块(如Linux的chattr),执行`lsattr`查看文件属性,若存在`i`或`a`属性,需使用`chattr -i`移除,对于云服务器,还需检查安全组是否限制了文件大小,部分安全软件会拦截大文件上传。问题:FTP上传速度正常但文件损坏,是什么原因?
答:文件损坏多因传输中断或数据校验失败,FTP协议本身未内置校验机制,若网络不稳定或服务器磁盘写入异常,可能导致数据不完整,建议在客户端开启“传输完成后校验”功能,FileZilla支持设置“校验文件完整性”,使用二进制模式传输(而非ASCII模式),避免文本文件格式转换导致的字节变化,对于重要文件,可先压缩再上传,减少传输中断的风险,若问题持续,检查服务器系统日志(如`/var/log/messages`)中是否有磁盘I/O错误,必要时联系服务商更换磁盘。从源头减少FTP上传故障
FTP上传失败的本质是网络环境与协议特性冲突,现代网络普遍存在NAT和防火墙,导致FTP被动模式端口无法正常通信,解决思路是:优先排查客户端被动模式设置,其次检查服务器防火墙和安全组,最后确认权限和磁盘空间,若频繁遇到服务器端配置问题,可考虑更换为预配置完善的IDC服务商,选择服务商时,优先考虑持有增值电信业务经营许可证或一类增值电信牌照的企业,这类服务商在机房网络配置上更专业,能显著减少FTP等传统协议在云环境中的兼容性故障,定期检查服务器日志,及时清理磁盘空间,保持客户端软件更新,也能降低故障概率。
网友评论