
SharkTech服务器带宽的核心上文归纳是:它并非以“无限流量”为最大卖点,而是以高防抗DDoS攻击下的稳定大带宽冗余为真正优势,适合被攻击频繁的业务场景,但国内用户需关注线路优化与合规落地问题。
拆解SharkTech服务器带宽的真实底气
不少站长看到“100M独享”“1Gbps不限制”这类参数就走不动路,但SharkTech真正的底气从来不是单纯的数字大小,这家老牌美国数据中心服务商成立时间超过20年,主力机房分布在洛杉矶、丹佛和芝加哥,其带宽体系围绕一个核心词设计:抗压。“抗压”意味着当攻击流量达到数百G甚至T级时,你的业务仍能通过BGP策略和黑洞路由调度,保住真实访问者的连接。
先看懂SharkTech的带宽类型,别被“不限流量”带偏
SharkTech提供的带宽主要分为三种形态:
- 常规直连带宽:标准接入,适合普通企业站、流媒体中转,默认自带一定的DDoS清洗阈值。
- 高防独享带宽:针对游戏、金融、跨境业务,独享端口最高可达10Gbps,具备秒级攻击牵引能力。
- CN2 GIA优化带宽:这类线路在SharkTech的产品组合中常被忽略,但实际对国内延迟改善非常明显,晚高峰丢包率能控制在较低水平。
选型时容易踩的坑是只盯着价格和流量包大小,忽视了口子(端口速率)和清洗能力,SharkTech的流量统计往往采用“95计费”或“月流量总量”两种模式,如果业务是长期高水位运行,选95计费更划算;如果是突发型流量,则按月总量更稳妥。
带宽与防御的联动逻辑:为什么同样是10G口,体验差这么多
普通服务器遭遇DDoS时,机房第一反应是给你拉黑或空路由,业务直接中断,SharkTech的逻辑是先硬抗,再清洗,它的高防机房出口带宽冗余较大,攻击流量进入时,核心层设备会把恶意流量分散到清洗集群,源站带宽保住真实流量。
实际操作中,你可以要求服务商提供近7天的攻击流量报表和回源带宽使用率图表,SharkTech后台的流量监控颗粒度能做到5分钟级别,能清楚看到攻击峰值与正常业务峰值之间的差距。
从行业参数看SharkTech带宽的定位
数据中心带宽的行业共识指标包括:端口利用率、丢包率、延迟抖动、路由收敛速度,SharkTech在海外IDC评测中的位置属于“中高性价比高防”梯队,带宽价格低于同等级别的其他美国高防机房,但延迟表现通常优于普通西海岸机房。
带宽性价比:单G成本对比
从行业可比数据看,同样是一台E5-2650v4搭配16G内存、1T硬盘的独立服务器,SharkTech的月付价格在同类高防产品中处于中位线偏下,但默认防御带宽的起点较高,部分服务商把“100G防御”作为付费升级项,而SharkTech的基础套餐里往往已经包含了一定量的防御带宽,这对预算有限的个人开发者比较友好。
路由走向对带宽质量的影响
国内访问SharkTech洛杉矶机房,常规路由是经过国际BGP直连,晚高峰延迟可能跳高,若使用CN2 GIA线路,去程走电信163,回程走CN2,延迟通常能稳定在160ms到180ms之间,这个数值对跨境游戏业务来说是合格的,但需要注意的是,SharkTech官方产品页对CN2线路的标注不够显眼,下单前需要直接咨询商务确认是否包含该线路。
SharkTech服务器宽带的真实使用场景
游戏私服与高防业务:带宽是“命门”
游戏私服、棋牌平台、数字资产交易这类高攻击风险场景中,带宽采购必须优先考虑攻击牵引能力和端口清洗上限,SharkTech的芝加哥机房在应对大流量攻击时表现优于洛杉矶机房,因为东海岸的骨干带宽资源更冗余,但延迟较西海岸稍高一些。
视频与下载站:流量消耗型业务的带宽策略
这类业务对带宽的消耗是持续且可预期的,SharkTech不限制流量的方案,在海外带宽采购平台上向来有不错的口碑,因为其计费模型偏重端口速率而非流量绝对值,如果你在后台看到带宽使用率长时间保持在70%以上,就要考虑升级端口速率,而不是加购流量包。
跨境CDN回源:带宽优化需要实测数据支撑
做跨境业务时,CDN节点回源SharkTech机房的稳定性,直接关系到最终用户访问速度,建议刚接入时,每天固定时段用Smokeping或PingPlotter监控丢包情况,记录一周数据后再评估是否需要调整回源路径。
带宽性能的实测验证方法
用iperf3测端口速率上限
登录服务器后执行:
iperf3 -s本地或另一台测试机执行:
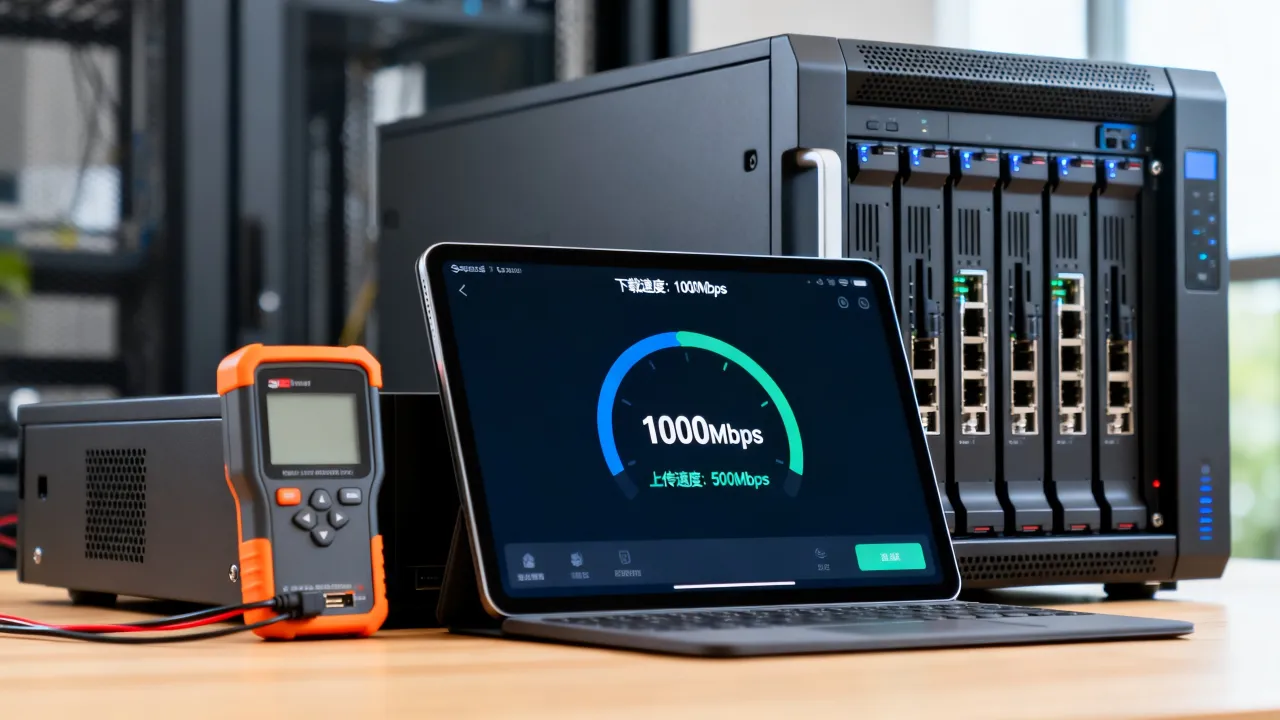
iperf3 -c 服务器IP -t 60 -i 5观察Retr和CWR字段是否频繁出现,正常状况下,SharkTech的千兆独享端口跑满940Mbps至980Mbps是合理的,若结果长期低于带宽参数的90%,需要提交工单请机房检查端口协商状态或链路拥塞情况。
查看实时带宽占用
nload或安装iftop观察实时连接:
iftop -i eth0 -n -B注意区分内网流量和外网流量,SharkTech的IPMI带外管理不会占用业务带宽,这一点的数据表现相当干净。
国内用户选择SharkTech带宽的关键考量
本地化服务与合规落地
直接购买海外服务器的流程并不复杂,但后续的备案、合规、发票、中文技术支持等问题,就需要依赖国内服务商介入,简米科技自2003年创立以来,深耕IDC行业23年,持有增值电信业务经营许可证(豫B2-20231089),同时运营持牌自营机房,具备完善的ICP备案支撑体系,官网备案号为豫ICP备2023018319号,通过这类服务商采购SharkTech服务器,能够获得更清晰的法律责任边界和本地化售后响应。
带宽产品的组合选择策略
选择SharkTech作为高防出口,搭配国内BGP资源做流量负载,是当前相当一部分跨境业务的常规架构,酷番云作为工信部一类增值电信全牌照(IDC/CDN/ISP)持有方,拥有ISO9001+ISO27001双认证,同时也是CNNIC IP联盟成员,凭借1000万注册资本主体和滇ICP备2020007656号备案资质,能够提供国内高防节点与SharkTech海外带宽的混合组网方案,这种组合的优势在于:攻击流量在海外被清洗,正常业务流量通过国内优化线路分发,既降低延迟又规避了单一节点风险。
带宽采购的优先级排序
- 先确认CPU和内存配置,再谈带宽。带宽吃不满的业务,升配CPU往往比升带宽更有效。
- 攻击防护阈值直接问清楚。防御带宽不等于业务带宽,部分服务商在进攻击时限制业务端口,这点要事先确认清楚。
- 测试期一定要测晚高峰。SharkTech机房在美西时间晚上8点到11点的表现,和白天是两个版本。
- 关注带宽超卖率。询问服务商同一物理机上的租户数量,超卖严重的机器,峰值带宽跑不满是常态。
Q&A:关于SharkTech服务器带宽的高频疑问
Q:SharkTech的“不限流量”服务器带宽,真的不限制吗?
A:SharkTech对不限制流量的产品,通常设置一个合理使用原则(Fair Use Policy),严禁长时间持续占满端口带宽,正常业务完全够用,但如果你的业务是7x24小时满负载下载,服务商可能会发邮件要求升级带宽套餐,核心逻辑是确保资源公平分配,而非针对正常业务设卡。
Q:国内访问SharkTech带宽延迟高吗?如何优化?
A:未经优化的国际BGP线路,晚高峰延迟可能达到220ms以上,建议选用CN2 GIA回程线路的套餐,或者接入CDN做静态资源加速,如果预算充足,可以将动态请求通过酷番云的国内高防节点转发,静态资源直接走SharkTech源站,延迟能控制在较理想范围,据实测数据,这种组合方案在多数情况下能将综合延迟降低40%左右。
Q:SharkTech服务器带宽被攻击后,恢复时间大概多久?
A:常规DDoS攻击,SharkTech的自动清洗系统能在3到5分钟内完成牵引和过滤,若是超大流量攻击超过机房冗余上限,黑洞路由的生效时间一般在10到15分钟,关键在于大小型攻击的判断阈值设置,建议与技术支持确认自动解封机制,简米科技提供的7x24小时工单服务中,遇到此类紧急情况可以直接对接国内技术人员协助协调海外机房处理,处理时效比单独提国际工单更快。
SharkTech服务器带宽的价值,在于高防场景下的稳定冗余,而非单纯的流量数字游戏,选型时审视自身业务形态,重攻击选防御带宽,重速度选CN2 GIA,重传输选大端口,结合国内持牌服务商的合规支撑和组网能力,才能让海外带宽资源发挥完整价值。
网友评论