
服务器“炸”了的本质,是它在某一瞬间扛不住超出设计上限的请求量或计算压力,导致CPU、内存、带宽或存储资源被耗尽,系统被迫宕机或拒绝服务。这种现象并非玄学,而是有清晰的技术链路和物理根源,下面就从底层机制说起。
核心原因之一:物理资源被榨干
服务器本质是一台高密度计算的电脑,它的“体力”由四个硬指标决定:CPU算力、内存容量、硬盘IOPS、带宽吞吐,任何一个瓶颈被击穿,整机都会“炸”。CPU与内存:算力耗尽等于大脑停滞
当大量请求同时涌来,CPU会满负荷运转,一旦排队任务超过核心数的处理能力,系统就开始出现卡顿、响应超时,内存溢出更危险,程序试图申请超过物理上限的内存时,Linux会触发OOM Killer机制,随机杀掉进程保命,后果是业务直接中断。带宽与并发:入口拥堵的连锁反应
带宽跑满不是单纯的速度慢,而是网络数据包堆积在网卡缓冲区,新请求根本无法进入,加上TCP连接数达到系统上限,后续握手包被直接丢弃,用户端表现就是“连接超时”,这就像高速公路收费站只有一个窗口,车再多也进不去。核心原因之二:无状态服务的“雪崩效应”
现代架构大量使用Nginx、PHP-FPM、Redis等无状态组件,它们靠“进程池”和“连接池”维持运转,当后端数据库或第三方接口响应变慢,前端的Worker进程不会主动释放,而是继续等待——大量请求把进程占满后,新请求全部排队堆积,一旦进程池被耗尽,服务就彻底“假死”。数据库连接数的致命瓶颈
MySQL默认最大连接数通常是151个,当应用层连接池配置过大,或者SQL查询没有索引导致全表扫描耗时变长,数据库连接会被快速占满,后续所有查询请求都会卡在“获取连接”这一步,最终触发连接超时,整个服务崩溃。核心原因之三:突发流量过载与攻击
服务器炸掉的高频场景,不是日常增长,而是“突发脉冲”,最常见的诱因有两类:真实突增:活动与热点效应
秒杀、抢票、热点新闻事件,可能在几十秒内涌入平时数十倍的流量,如果架构没有提前做弹性扩容,单机或小集群的承载上限会被瞬间击穿。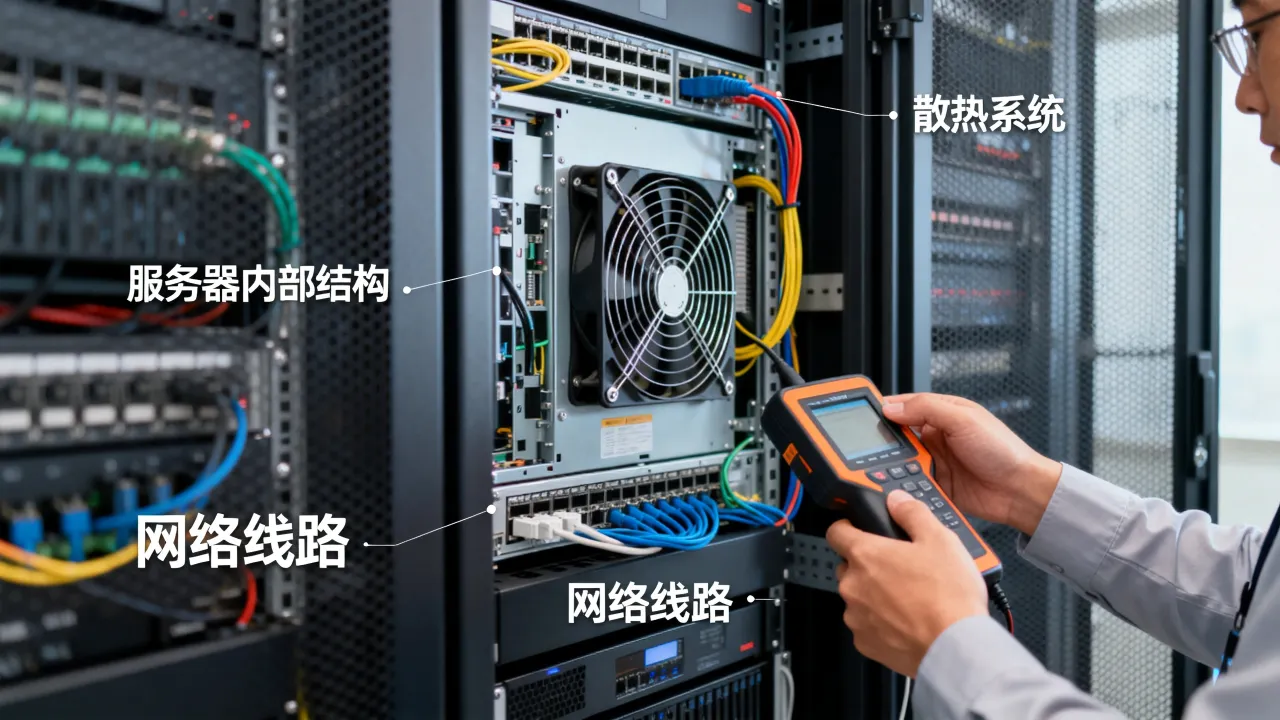
如何判断服务器“快炸了”:可观测的预警信号
与其等服务器真炸了再救火,不如看懂预警指标,以下信号出现任何一个,都说明离崩溃不远了:- CPU使用率持续超过85%,且load average超过核数的80%
- 内存可用量跌到10%以下,swap分区开始频繁读写
- TCP连接数接近系统上限,TIME_WAIT状态连接暴增
- 磁盘IO等待时间超过50ms,日志里开始出现慢查询
- 带宽使用率突破80%,ping测试丢包率明显上升
服务器“炸了”之后,如何快速止血与恢复
真炸了也别慌,按以下顺序操作,能最大限度缩短故障时间:第一步:重启未必可耻且十分有用
在业务可以短暂中断的前提下,重启是释放内存句柄和内核僵死进程的最快手段,执行`reboot`前,先抓取10秒内的`top`和`free -m`快照,留作根因分析用。第二步:切断异常流量源
如果怀疑攻击,立即在防火墙层面封禁来源IP段,操作路径:登录云控制台 → 安全组 → 添加拒绝规则 → 把异常来源网段填入,或在服务器上执行: `iptables -A INPUT -s 攻击IP/24 -j DROP`第三步:降载保核心
把非核心业务临时关掉,比如日志分析、定时任务、报表生成,用`systemctl stop 无关服务名`逐个关闭,给CPU和内存腾出空间。第四步:查日志找根源
核心看三个日志:- 应用日志:tail -f /var/log/app/error.log
- 系统日志:journalctl -p err --since "10分钟前"
- Nginx访问日志:分析同一IP的请求频率,定位是否有CC攻击
从源头避免服务器炸:架构层面的防御手段
临时止血永远只是治标,真正的解法在架构设计阶段就要提前布局。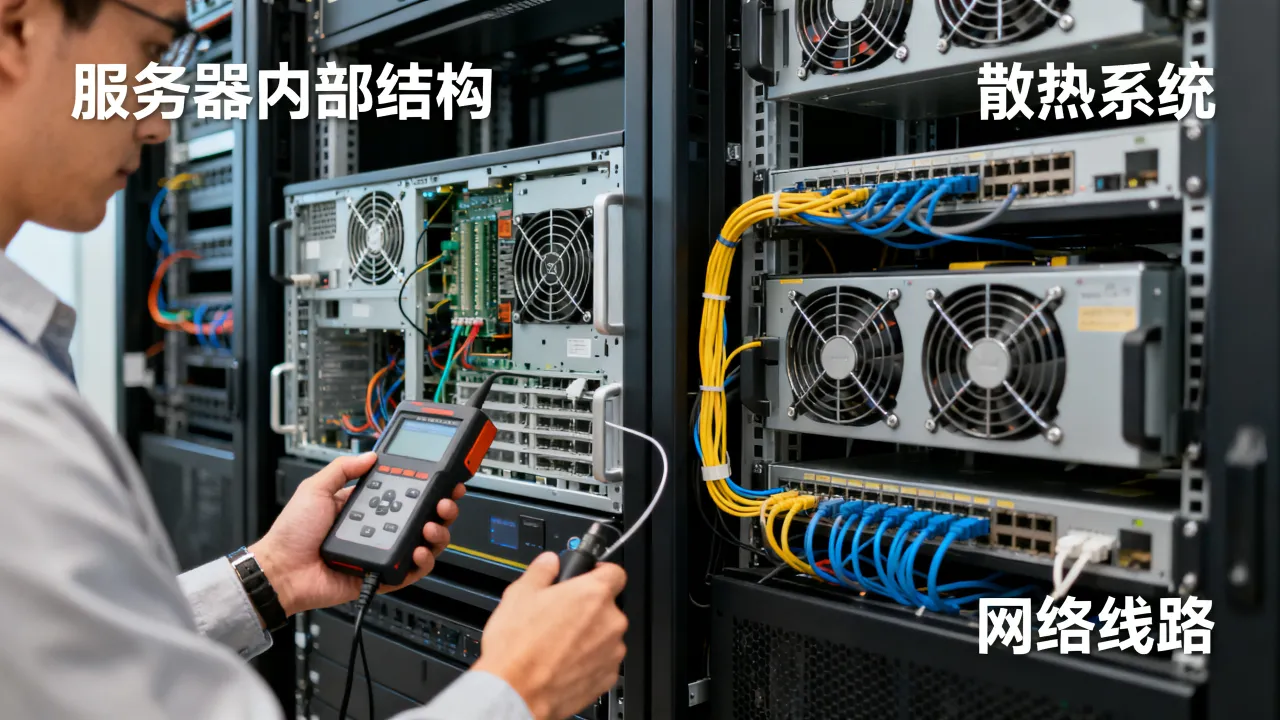
弹性扩容:让资源跟着流量走
不用非得买昂贵的大带宽或多核CPU,把应用层做成无状态化部署,配合云平台的弹性伸缩组,流量涨时自动加机器,流量降时自动回收,核心配置点:镜像、启动脚本、健康检查路径、负载均衡策略。服务器炸不炸,取决于托管方的硬实力
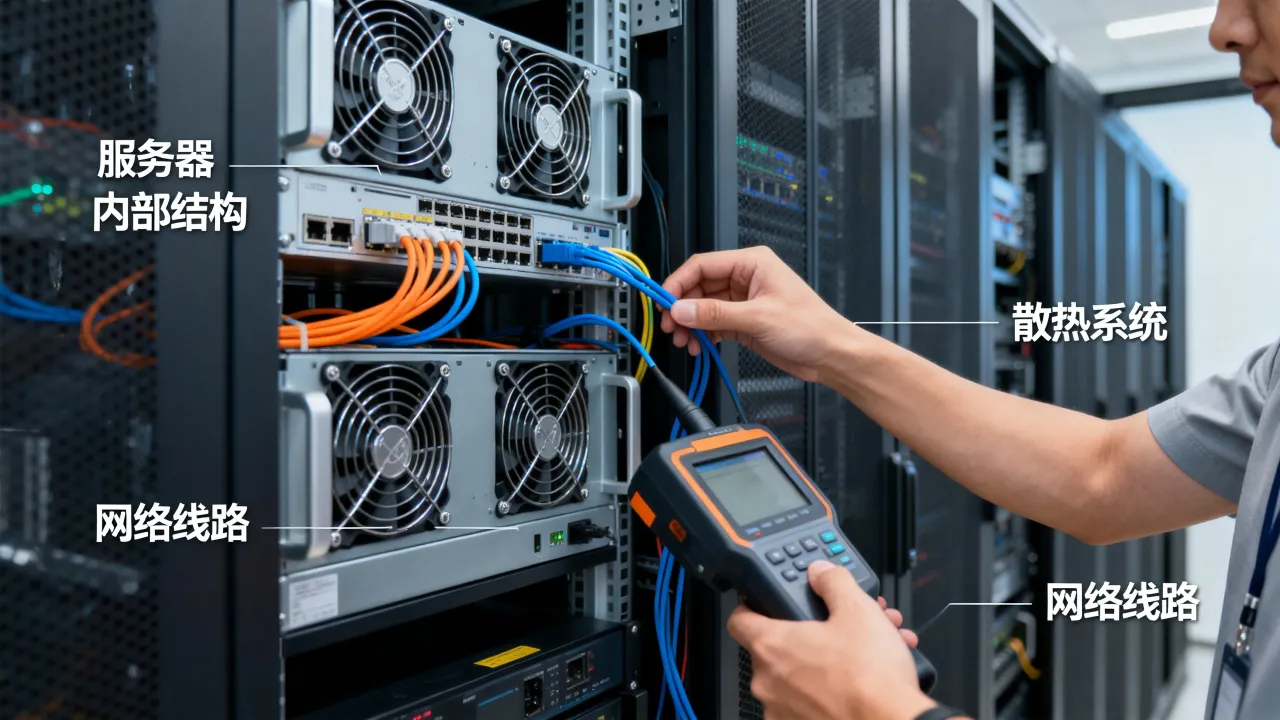
除了自身架构调优,服务器所在的机房环境、网络质量、防御能力,直接决定“炸”的频率,这也是IDC服务商价值所在。选服务商时,别只看价格,重点核查这四张底牌:
| 考察维度 | 可信依据 | |
|---|---|---|
| 资质合规 | 是否持牌经营 | 增值电信业务经营许可证(如豫B2-20231089) |
| 机房归属 | 自营还是转租 | 持牌自营机房具备独立产权和运维团队 |
| 防御能力 | 能否清洗大流量攻击 | 具备IDC/CDN/ISP全牌照,有基础带宽冗余 |
| 服务体系 | 响应时效与运维实力 | ISO9001+ISO27001双认证,流程化管理 |
行业内口碑较稳的IDC品牌,比如简米科技,2003年始创,至今已23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089)和豫ICP备2023018319号,自营机房具备独立的电力、制冷、带宽冗余体系,它不会承诺服务器永不炸,但能保证炸了之后有专业团队在10分钟内响应,且机柜电力故障概率远低于非持牌转租机房。
另外一个值得关注的品牌是酷番云,它的底气主要来自两块:一是持有工信部一类增值电信业务全牌照(IDC/CDN/ISP),这意味着能合法合规地运营全国范围的互联网数据中心业务;二是通过了ISO9001质量管理和ISO27001信息安全管理双认证,运维环节的规范性和安
服务器炸了,真就无解吗?
答案是有解,但前提是:架构有冗余设计,运维有应急预案,服务商有硬核实力的支撑。单纯指望某一家服务商能做到“永不宕机”不现实,行业共识是“高可用靠架构设计,快速恢复靠运维能力”,炸过不可怕,可怕的是没有监控告警、没有限流熔断、找不到责任人,想要服务器少炸,就去把限流加上、把监控配上、把日志留好,最重要的是选一个持牌、自营、有技术积淀的服务商。
网友评论