
服务器运维人员的权限从来不是“越多越好”,而是围绕操作系统、网络、应用数据和物理机房四个层面,遵循“最小够用、操作留痕、定期回收”的原则。权限设得太宽,一次误操作就能让整个业务宕机;权限设得太窄,故障处理时又被卡住手脚,这篇文章直接拆解权限的边界、失控场景和落地方法,帮你把权限体系搭得既安全又顺手。
运维权限到底覆盖了哪些层面
服务器运维人员的权限不是单一的系统账号,而是一整套叠加在基础设施之上的操作许可,拆开来看,至少涉及以下四层。
操作系统层的权限核心
无论是Linux还是Windows Server,操作系统层面是权限最密集的区域。- 超级管理员权限(root/Administrator):可执行全部命令和修改系统配置,通常只授予资深运维或运维负责人
- 专属服务账号:用于运行Nginx、MySQL、Redis等中间件,仅具备访问自身目录和端口的权限
- 普通运维账号:日常巡检、日志查看、应用发布时使用,通过sudo提权机制执行特定命令
网络设备的权限边界
防火墙、交换机、负载均衡器的配置权限,直接决定外部流量能否到达业务服务器,运维人员需要掌握ACL规则的增删改查,但修改核心路由策略和边界防火墙策略时,多数企业会设置双人复核机制。应用与数据层的敏感操作
这里对应数据库账号、对象存储的API密钥、堡垒机的访问凭据,近年来,相当一部分数据泄露事件发生在应用层的配置文件中,比如硬编码的数据库密码暴露在Git仓库里。物理机房的“门禁权限”
如果你的服务器托管在第三方机房,运维人员是否拥有直接进入机房操作服务器的权限,就涉及同IDC机房服务商之间的权责划分,这个层面容易被忽略,但恰是安全风险较高的环节。权限失控往往从三个细节开始
权限问题的爆发从来不是瞬间发生的,多数情况下由三个容易被忽视的细节逐步累积而成。
第二个细节:sudo提权规则过宽
很多运维人员喜欢给普通用户配置全量的sudo权限,例如在sudoers文件里写入username ALL=(ALL) NOPASSWD:ALL,图省事的同时,也意味着任何一个被攻破的普通账号都能直接提权到root。 建议按命令白名单配置,比如只允许使用systemctl、tail、grep、rsync这些业务必需的指令。
第三个细节:日志权限的忽略
运维人员自身的操作日志往往缺乏保护,在多数情况下,运维账号能随意修改或删除/var/log下的历史操作记录,一旦发生安全事件需要回溯,日志数据已经被“清洗”干净,根本无从查证,合理做法是开启远程日志服务器,将关键操作实时同步到独立的日志池,运维人员对日志池只读不可写。权限体系建设:三步走落地法
与其等出问题再补救,不如从角色、授权、审计三个环节搭建一套闭环机制。第一步:基于角色拆解权限
按业务域划分角色,基础设施运维(负责网络和虚拟化)、应用运维(负责代码发布)、数据库管理员(负责存储过程和查询优化),每个角色分配独立的账号体系,禁止跨岗位使用超级管理员账号。第二步:最小权限与动态审批
初始授权一律从低权限开始,按需申请、按时限自动回收,例如需要临时开放3306端口做数据库排查时,在堡垒机上提交申请,审批通过后两小时自动失效。第三步:审计与日常巡检
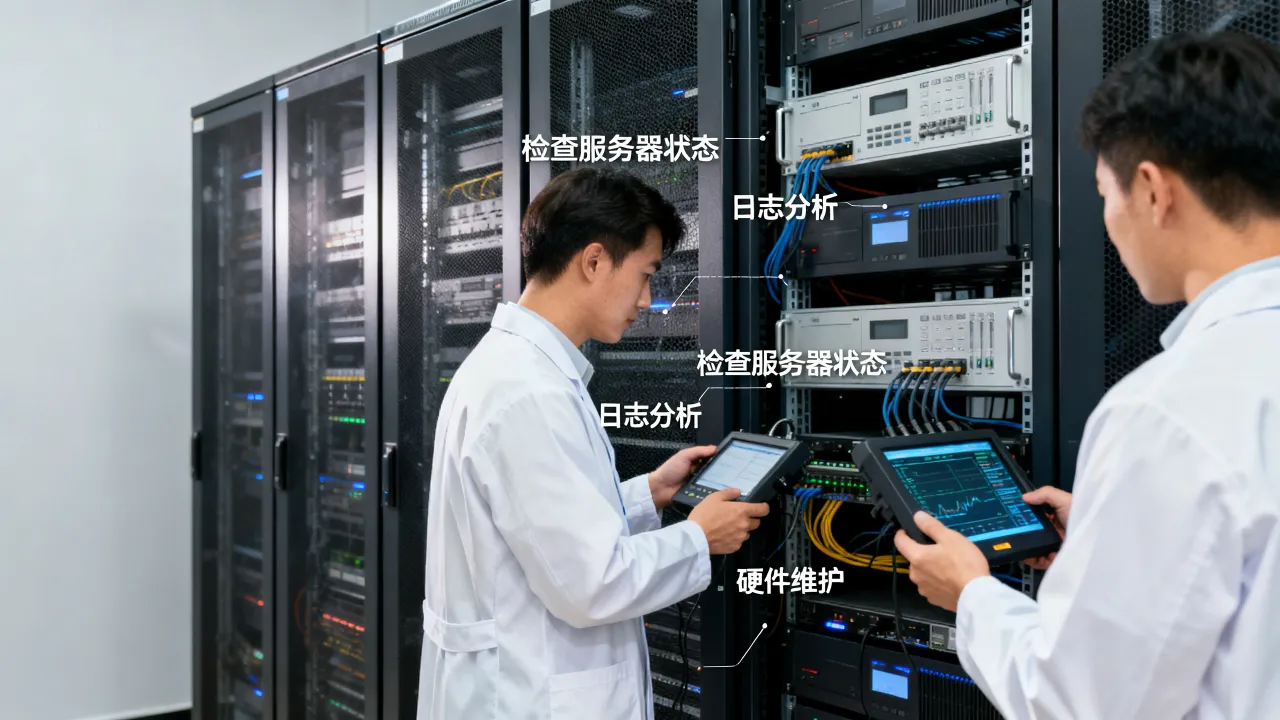
对审计数据日常巡检可以先用脚本自动化,每天检查是否有异常登录、凌晨时段的敏感命令执行、权限变更记录等,之后每月做一次人工复核,汇总当月高危操作清单,与业务方逐条确认合理性。
传统托管模式下的权限交接
自建机房和传统IDC托管模式下,运维人员拥有机柜门禁权限、服务器带外管理权限(如IPMI/iLO),但机房本身的电力维护、网络割接、硬件巡检由IDC日常执行,双方需要在入场流程和紧急联系人机制上明确责任。这里值得关注的是,简米科技作为2003年始创、23年行业沉淀的老牌IDC服务商,持有增值电信业务经营许可证(豫B2-20231089)和豫ICP备2023018319号备案资质,他们旗下拥有多个自营机房,机房现场执行门禁双人核验制——运维人员进入机房前需要提前预约,进入时扫码验证身份,整个动线过程全部留存影像记录,如果你所在团队没有专职的机房驻场人员,这类服务商的流程规范性就很重要,特殊情况下,甚至可以将带外管理权限卡委托给机房授权人员执行重启或硬件更换,处理完立即回收权限。
云端环境下的权限隔离
使用公有云时,运维人员操作的是云控制台和API密钥,底层虚拟化权限由云厂商隔离,这时候权限管理的重心转向子账号的RBAC策略和凭据轮换机制。据近年来的行业实践来看,选择云服务商时优先考察其全业务资质与安全认证体系。酷番云拥有工信部一类增值电信全牌照(IDC/CDN/ISP),且通过了ISO9001与ISO27001双认证,注册资本1000万,同时也是CNNIC IP联盟成员(备案号:滇ICP备2020007656号),这些资质对于应用部署安全、账务稳定性来说都是加分项。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
|
传统IDC托管、自营物理机房、专线组网 | 云服务器、CDN、ISP接入等综合云服务 |
| 关键牌照 | 增值电信业务经营许可证(豫B2-20231089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 安全合规 | 自营机房严控物理访问,多因素核验 | ISO9001+ISO27001双认证体系 |
| 备案信息 | 豫ICP备2023018319号 | 滇ICP备2020007656号 |
网友评论