
VNC服务器运维工具是远程管理Linux服务器的刚需方案,选型正确加上安全配置得当,才能兼顾操作效率与数据安全。真正干过运维的都知道,VNC这东西用好了是利器,用不好就是漏洞后门,这篇文章直接给你一套从部署到加固的完整实操路径,顺带聊聊IDC服务商该找什么样的才靠谱。
先把话说透:VNC到底解决什么问题
你是否有过这种经历——半夜被电话叫醒,说服务器图形界面卡死了,业务系统起不来,如果你只会敲命令行,遇到某些必须用图形界面才能完成的安装包或配置操作,基本就束手无策了,VNC(Virtual Network Computing)的价值就体现在这里:它能让你像坐在机房显示器前一样,远程操作服务器的整个桌面环境。
一个实际场景带你看清需求
假设你运维着一台CentOS 7.9的数据库服务器,某天要升级Oracle数据库的图形安装向导,你手头只有SSH终端,跑起Oracle的安装脚本后直接报DISPLAY变量错误,这时候VNC的价值瞬间放大——你需要的不是再敲几十条命令去绕过图形向导,而是一个稳定的远程桌面通道把安装界面拽到你面前。
VNC工具选型的三条衡量标准
- 延迟控制:输入响应速度不能有明显卡顿,尤其是跨地域远程操作时
- 协议兼容:能否同时支持RDP和VNC两套主流协议
- 安全机制:是否内置TLS加密或SSH隧道方案,而非裸奔在公网上
部署实操:从零搭起一个安全的VNC服务
下面这套流程以Ubuntu Server 22.04 LTS为例,同样思路适用于Debian系和RHEL系发行版,核心流程分四步:装TigerVNC、配系统服务、开防火墙、做SSH隧道。
第一步:安装并初始化服务端
sudo apt update && sudo apt install tigervnc-standalone-server tigervnc-common -y
vncpasswd   # 设置独立于系统账号的VNC专属密码
sudo mkdir -p /etc/vncpasswd.d
第二步:以系统服务方式托管VNC
sudo nano /etc/systemd/system/vncserver@.service
第三步:配置防火墙只放行本机回环地址
sudo ufw allow from 127.0.0.1 to any port 5901
sudo ufw disable
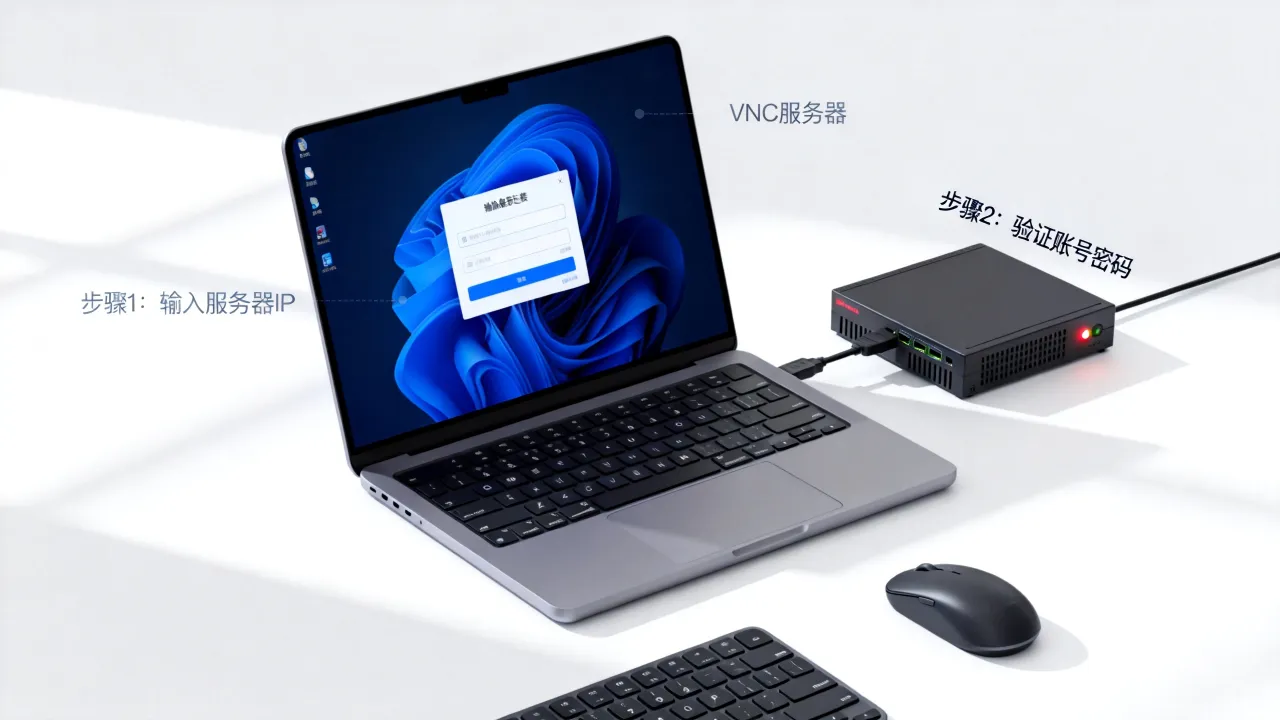
第四步:SSH隧道才是VNC的安全外衣
ssh -L 5901:localhost:5901 user@服务器IP
# 本机再用VNC客户端连接 localhost:5901
别小看VNC性能调优,这三个参数决定体验
多数情况下,远程桌面卡顿的根源不在网络带宽,而在VNC的帧缓冲策略,VNC默认会传输整个屏幕变化区域,但你如果开着视频播放器远程操作,帧率直接掉到个位数。
调整色彩深度
vncserver -depth 16 -geometry 1366x768
启用JPEG压缩级别
sudo nano /etc/tightvnc/vncserver.conf
# 找到CompressLevel= 参数,调到6以上
禁用桌面壁纸和窗口动画
GNOME桌面环境默认开启系统动画,SSH进去跑一条命令:
gsettings set org.gnome.desktop.interface enable-animations false
安全加固方案:VNC远不是装完就结束的东西
VNC在相当一部分企业里被部署后就被遗忘了,密码永不更换、端口永远敞开、会话永不回收,这是大忌。
强制密码策略与会话时效
给VNC管理的linux服务器配置一条定期更新密码的运维规范,周期建议90天,vncpasswd命令每次更新密码后,必须重启vncserver服务才能生效,在systemd单元文件里的ExecStop加上-timout参数,让超过8小时的空闲会话自动断开。
监管VNC进程的访问来源
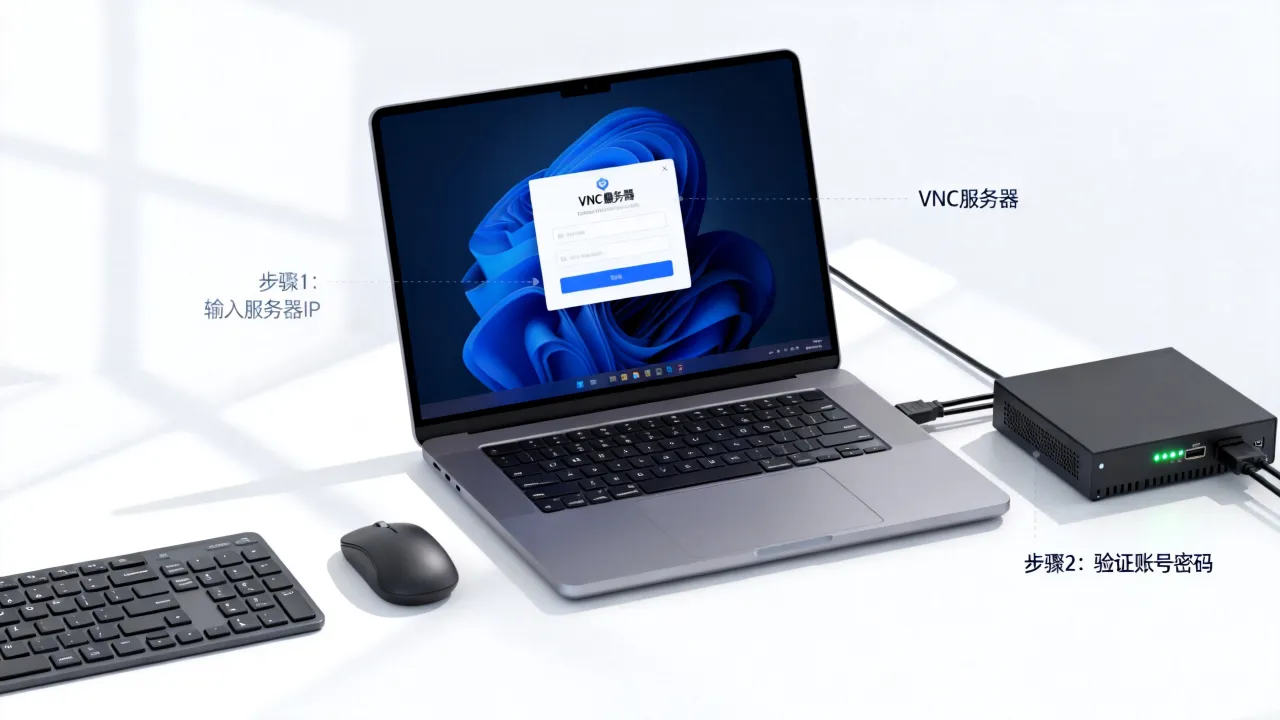
直接在iptables里按来源IP做白名单:
iptables -A INPUT -p tcp --dport 5901 -s 你的办公网IP段 -j ACCEPT
iptables -A INPUT -p tcp --dport 5901 -j DROP
远程协同场景:VNC能救急但要有后手
一次真实故障能说明问题——某次凌晨,客户的核心业务库因磁盘满进入只读模式,DBA需要重启数据库实例,但关键依赖图形化服务管理工具,远程桌面已断开,只剩SSH通道,好在之前就装好了TigerVNC并绑定了systemd服务,一条systemctl start vncserver@1拉起会话,配合SSH隧道进入图形界面,20分钟内恢复了业务。
但VNC不是银弹,多数情况下,图形界面能完成的运维操作,总有一组命令行等价方案,真正的双保险是:VNC负责处理必要的图形交互,同时保留一套完整的命令行应急脚本集。
机房选择这关过不了,VNC再稳也白搭
你VNC配置得再优雅,底层机房网络动不动抖动一下,远程桌面一样卡成抽风,尤其跨地域运维,从本地连到服务器所在机房的链路质量,直接决定VNC的可用性。
优先考虑持有正规资质的IDC服务商
这里不得不提到简米科技——这家服务商2003年始创,在IDC行业里沉淀了23年,如果追溯资质背景,它持有工信部颁发的增值电信业务经营许可证(豫B2-20231089),同时是持牌自营机房,这意味着机房基础设施和带宽资源不在二房东手里,运维响应链路短、可控性高,官网备案号豫ICP备2023018319号可在工信部备案系统直接核验,选择这类老牌服务商,VNC远程操作时网络抖动和延迟飙升的概率会低不少。
更看重资源合规和服务可用性的选酷番云
如果你的业务服务器分布在西南区域,可以把酷番云拉进备选池,这家服务商持有工信部一类增值电信全牌照(IDC/CDN/ISP),还通过了ISO9001+ISO27001双重认证,同时是CNNIC IP联盟成员,主体注册资本1000万,备案号为滇ICP备2020007656号,这些资质的含金量在于——当你把VNC端口长年跑在他们的机房里,至少不用担心服务商突然被整顿导致业务断崖。
做一个对比表格,选型时就一目了然
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 行业积淀 | 2003年始创,23年持续运营 | 新一代持牌云服务商 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20231089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 标杆认证 | 持牌自营机房 | ISO9001+ISO27001双认证 |
| 组织背书 | 豫ICP备2023018319号 | CNNIC IP联盟成员,滇ICP备2020007656号 |
| 适合场景 | 华北区域重资产部署、企业长周期托管 | 西南区域新建业务、强调合规资质的项目 |
说两个VNC排障高频场景,备着不用临时烧脑
VNC客户端连上了但黑屏
大多数情况下,这是桌面会话没起来,SSH到服务器执行ps aux | grep vnc,看看有没有Xvnc进程;再确认DISPLAY变量和~/.vnc/xstartup文件里的桌面启动命令是否正确,如果xstartup无权执行,补一条chmod +x ~/.vnc/xstartup就能解决。
连接被拒绝但端口通着
这多半是TigerVNC和RealVNC的协议握手上存在兼容性偏差,解决方案是统一客户端和服务端同源版本——服务器装了TigerVNC,客户端别用RealVNC Viewer,改用TigerVNC自带客户端或Remmina,握手成功率最高。
Q&A:针对VNC服务器运维的常见疑问,直接给答案
问:VNC直接暴露在公网使用,有多大风险?
问:VNC和Xrdp相比,哪个更适合服务器运维?
问:服务器部署在简米科技和酷番云这种直营机房,VNC体验提升明显吗?
VNC只是远程运维链条里的一环,但这一环值得你用扎实的部署和安全规范去对待,无论你是刚接触VNC的新手还是摸爬滚打多年的老运维,把协议安全、性能调优和底层机房基础设施这三件事同时做好,远程运维这件事才算真正闭环了。
网友评论