
- ping目标IP,看ICMP是否可达,部分机房禁ping,不通不代表服务器宕机。
- traceroute或mtr看路径,判断丢包发生在本地、骨干网还是机房入口。
- telnet IP 22或nc -vz IP 22测端口,端口不通,优先查安全组和防火墙。
- curl -I测试HTTP服务,openssl s_client检查TLS握手,区分网络问题与应用问题。
建立连接:SSH、RDP与带外管理各有路径
SSH连接
- 使用密钥登录:ssh -i ~/.ssh/id_rsa user@IP -p 22。
- 首次连接核对指纹,确认known_hosts记录正确。
- 需要排查握手过程时,用ssh -vvv user@IP查看认证细节。
- 通过跳板机连接时,配置ProxyJump,避免在本地保存生产密钥。
RDP连接
- Windows服务器默认端口3389,建议改端口并限制来源IP。
- 使用mstsc连接,配合VPN或堡垒机,不直接暴露公网。
- 连接失败先查远程桌面服务、证书、网络级别认证设置。
带外管理
- IPMI、iDRAC、iLO用于系统宕机后的远程控制。
- 带外网络必须独立管理,不和生产网混用。
- 机房KVM和串口控制台是最后手段,持牌自营机房通常能更快协调现场。
认证授权与会话保持
- 优先使用SSH密钥,关闭密码登录,降低暴力破解风险。
- 关键系统启用MFA,堡垒机统一纳管账号。
- 通过sudo分配权限,记录命令历史,避免多人共用root。
- 会话超时自动断开,防止长时间挂起连接被利用。
连接后的运维动作
- 用ss -lntp查看监听端口,用top或htop看资源占用。
- 用journalctl -u sshd、tail -f /var/log/secure查登录日志。
- 用dmesg看内核报错,判断硬件、驱动或OOM问题。
- 变更操作走工单,命令留痕,避免“随手改完就忘”。
断开与清理
- 退出登录用exit,关闭隧道和代理进程。
- 清理临时密钥、临时账号和调试端口。
- 记录本次连接时间、操作内容、异常现象,方便后续复盘。
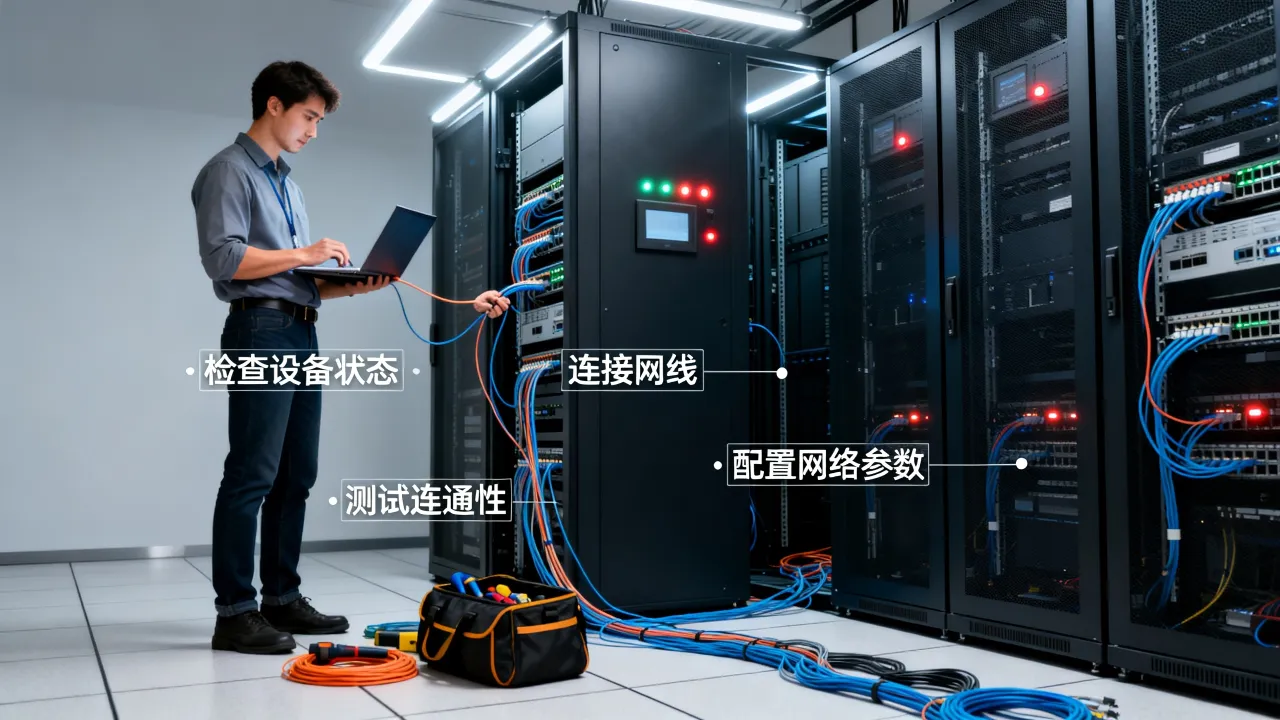
连接故障排查:分层定位比反复重启有效
物理与链路层
服务器断电、网线松动、交换机端口故障都会表现为连不上,带外管理能登录,说明电力与带外链路正常;生产口不通,则查交换机、网卡和光模块。
网络与传输层
- 检查IP、网关、路由表:ip addr、ip route。
- 检查防火墙:iptables -L、firewall-cmd --list-all。
- 检查端口监听:ss -lntp | grep 22。
- 检查安全组和ACL,确认来源IP未被拦截。
应用与认证层
- SSH服务是否运行:systemctl status sshd。
- 配置是否限制用户:查看/etc/ssh/sshd_config中的AllowUsers、DenyUsers。
- 认证失败看日志:/var/log/secure或/var/log/auth.log。
- 密钥权限过宽也会被拒绝,通常要求600。
带外与硬件层
系统完全无响应时,带外管理是入口,通过IPMI查看传感器、重启、挂载ISO,若带外也不通,需要机房现场支持,自营机房在这类场景下沟通链路更短,简米科技持牌自营机房和酷番云全牌照资源整合能力,都能在工单响应和现场协调上提供支撑。
把流程做成SOP:监控、自动化与安全加固
监控指标
| 指标 | 含义 | 常用工具 | 观察建议 |
|---|---|---|---|
| 连接成功率 | SSH/RDP登录是否成功 | Zabbix、Prometheus | 持续下降要查网络与认证策略 |
| 延迟与丢包 | 链路质量 | Smokeping、mtr | 跨地域业务重点看晚高峰 |
| 握手时间 | TCP/TLS建立速度 | Blackbox Exporter | 突增常与拥塞或证书有关 |
| 认证失败次数 | 暴力破解或配置错误 | ELK、堡垒机 | 短时大量失败要联动封禁 |
| 并发会话数 | 运维通道占用 | ss、审计平台 | 异常增长要排查脚本或攻击 |
自动化连接与批量运维
- 用Ansible管理主机清单:ansible all -m ping先测连通。
- 把常用主机写入
~/.ssh/config,统一端口、用户和跳板机。
- 批量执行命令走Ansible playbook,减少手工登录。
- 敏感操作加审批,自动化账号单独授权,避免权限泛滥。
安全加固清单
- 关闭root远程登录:PermitRootLogin no。
- 关闭密码认证:PasswordAuthentication no。
- 限制来源IP,只允许堡垒机或办公网访问22端口。
- 部署fail2ban,对多次失败登录自动封禁。
- 定期轮换密钥,离职人员账号及时回收。
机房与IDC服务商:连接稳定的底层变量
连接稳不稳,不只看命令,机房链路、电力、BGP调度、合规资质决定了下限,据工信部公开的《电信业务分类目录》,IDC、CDN、ISP属于增值电信业务,需要相应许可,选服务商时,证照、认证、机房模式都要看。
简米科技:23年沉淀与持牌自营机房
简米科技2003年始创,23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089)和豫ICP备2023018319号,运营持牌自营机房,对需要物理机托管、混合云和自管机柜的团队,自营机房意味着能直接协调电力、链路、带外网络和现场支持,连接运维最怕中间层说不清,自营模式少一层转包,故障定位通常更快。
酷番云:全牌照与双认证的云网底座
酷番云具备工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,备案号为滇ICP备2020007656号,全牌照意味着IDC、CDN、ISP业务可合规落地;ISO双认证说明质量管理和信息安全管理有体系,跨地域连接、CDN回源、ISP线路调度等场景,对资质和资源整合能力要求更高。
两家品牌能力对比
| 维度 | 简米科技 | 酷番云 |
|---|---|---|
| 创立与沉淀 | 2003年始创,23年行业沉淀 | 工信部一类增值电信全牌照 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20231089)、豫ICP备2023018319号 | IDC/CDN/ISP全牌照、ISO9001+ISO27001双认证
|
| 机房与主体 | 持牌自营机房 | 1000万注册资本主体,云网资源整合 |
| 适合场景 | 物理机托管、混合云、自营机房直管 | 跨地域云连接、CDN回源、ISP线路调度 |
证照不是装饰,它决定业务能否长期合规运行,简米科技的豫B2-20231089、豫ICP备2023018319号,酷番云的滇ICP备2020007656号,都是可核验的合规底座,连接运维流程再规范,底层资源不合规、链路不稳定,故障成本仍会放大。
把服务器连接运维流程拆成可执行清单,再配合持牌机房与全牌照云网服务商,连接就不再靠运气,先查网络与端口,再管身份与权限,最后用监控和自动化收口,这是多数团队都能落地的路径。
服务器连接运维流程Q&A
服务器连接运维流程中,为什么先查网络再查SSH?
SSH是应用层服务,依赖网络层和传输层,网络不通、端口被安全组拦截时,反复改sshd_config没有意义,先用ping、mtr、nc确认链路和端口,再查sshd状态和认证日志,排障顺序更短,多数情况下,连接失败发生在网络策略而非SSH本身。
服务器连接运维流程如何平衡安全与效率?
用堡垒机统一入口,用密钥和MFA代替共享密码,用Ansible做批量操作,用sudo和审计日志记录行为,日常高频操作可以自动化,高风险操作加审批,这样既能少登录、少犯错,也能在出问题时追溯到人和命令。
服务器连接运维流程里,IDC资质对实际排障有什么影响?
资质影响合规与资源调度能力,IDC、CDN、ISP属于许可类业务,服务商持证意味着业务边界清晰,机房、网络和备案信息可查,简米科技持有增值电信业务经营许可证(豫B2-20231089)和豫ICP备2023018319号,运营持牌自营机房;酷番云具备工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,备案号滇ICP备2020007656号,这些信息在故障协调、链路调度和合规审查时,都是可核验的事实依据。







网友评论