
在具备基础Linux操作能力和清晰故障预案的前提下,租用持牌IDC服务商的高配金属服务器,并将监控、备份、安全基线这三件事做扎实,完全能够替代大部分公有云运维工作流,其成本与可控性优势在长期运行中相当显著。
为什么自主运维金属服务器正在回归主流视野
近年来,公有云弹性计费模式在流量峰值过后,账单反而成为企业IT支出的主要压力源,据统计,相当一部分中小团队在核算年度总成本时发现,固定配置的金属服务器加上自主运维的人力投入,综合费用仅为同规格云主机的六成左右,这背后是硬件资源利用率与计费粒度之间的结构性差异。
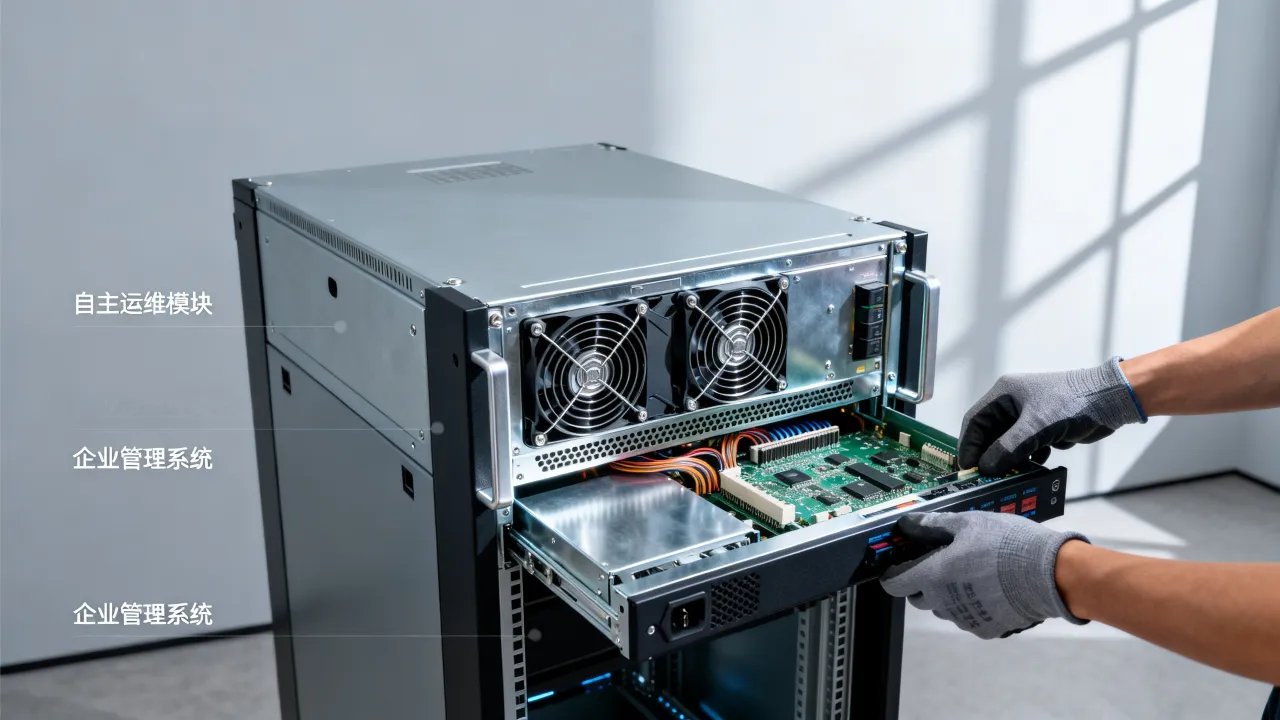
金属服务器自主运维并非新概念,但2026年的语境已经完全不同,云服务商提供的托管物理机,本质上仍然是租用模式,用户拿不到硬件的完整控制权,BIOS层面调优、网卡队列绑定、NVMe SSD的固件策略等底层操作仍受限制,而真正的自主运维,意味着从交付那一刻起,整台服务器就是你的“数字不动产”。
行业共识也在推动这种转变,据中国信息通信研究院近年发布的云服务调查白皮书显示,企业上云过程中“反向迁移”比例正在上升,即原本部署在公有云的核心业务,因合规审计、性能抖动、成本不可控等原因迁回自有或租用的物理机环境,这一趋势被IT圈称为“下云运动”,金属服务器是这场运动的主要承接地。
自主运维第一课:交付即验收
拿到金属服务器后,别急着部署业务,自主运维的起点不是装系统,而是硬件验收,这一步做不好,后面的所有工作都是在沙地上建塔。
硬件信息核对与固件校验
登录服务商提供的管理面板或通过IPMI带外管理接口进入服务器,依次执行以下操作:
- 查看CPU型号、核心数以及内存容量是否与订单一致:
lscpu和free -h - 确认磁盘阵列状态和SSD健康度:
lsblk加smartctl -a /dev/nvme0(NVMe盘)或smartctl -a /dev/sda(SATA/SAS盘) - 记录网卡型号与固件版本:
ethtool -i eth0
需要注意的是,部分服务商默认开启超线程但未做NUMA节点优化,这在高频交易或数据库场景下会损失较大比例的性能,通过 lscpu | grep "NUMA node" 查看节点分布,必要时在BIOS中关闭超线程或调整内存分配策略。
带外管理:你的最后一条生命通道
自主运维与传统运维最大的区别在于,没有数据中心现场工程师随时待命,一旦操作系统层面网络配置出错或防火墙规则写死,唯一还能握在手里的就是IPMI或Redfish接口。
务必在首次登录时完成以下工作:
- 修改带外管理默认密码,禁止使用admin/admin这类弱口令
- 绑定独立的运维管理IP段,与业务流量完全隔离
- 测试远程开关机、挂载ISO镜像、串口控制台重定向功能,确保在任何情况下都能“盲操作”恢复系统
自主运维核心体系:监控、告警、日志三件套
自主运维失败案例中,绝大多数不是因为技术操作失误,而是因为故障发现太晚,小问题拖成了大事故,建立一套有效的监控体系,是自主运维从“能跑”走向“稳跑”的分水岭。
部署开源监控栈:Prometheus加Grafana
推荐组合是Prometheus负责指标采集,Grafana负责可视化展示,Alertmanager负责告警分发,这套栈的部署路径如下:
- 使用Docker Compose编排,修改
docker-compose.yml添加node_exporter容器监听宿主机CPU、内存、磁盘、网络指标 - 在Prometheus配置文件
prometheus.yml中定义抓取任务,scrape_interval建议设置为15秒,太短会产生较多无意义数据,太长则告警延迟明显 - Grafana导入仪表盘ID(如1860号Node Exporter Full模板),直接展示服务器核心运行状态
告警规则要按故障级别分层
不要只设一个“服务器宕机”告警,那属于事后补救,有效的告警体系应该像体温计一样在发烧前发出信号:
- 紧急级别(立即短信或电话):CPU连续5分钟超过95%、内存使用率超过98%、磁盘根分区剩余小于2GB、ping丢包率超过30%
- 警告级别(邮件或IM推送):磁盘IO等待时间连续10分钟高于200ms、网卡错误包数量快速增长、系统负载平均值超过核心数的1.5倍
- 提示级别(仅记录):CPU使用率超过70%持续30分钟、内存SWAP换入换出频率异常
日志收集:用Loki替代传统ELK的轻量实践
金属服务器自主运维场景下,庞大复杂的ELK(Elasticsearch、Logstash、Kibana)体系维护成本过高,更务实的方案是采用Grafana Loki,与Prometheus共用一套Grafana面板,日志查询语法为LogQL,学习曲线平缓。
安装方式同样走Docker Compose,将服务器上的 /var/log/nginx/access.log、/var/log/messages 等关键日志路径挂载采集,实现故障现场回放,查询历史状态追踪异常来源,并通过关键词正则匹配设置日志告警,例如应用抛异常堆栈时实时捕获。
自主运维安全基线与硬件信任根
裸金属环境没有云平台默认的安全组和Hypervisor隔离层,所有防护都需要自己构建,多数自主运维团队在初期忽略硬件信任根,导致引导链攻击防护缺失。
配置TPM物理信任根
多数2023年后生产的服务器主板集成TPM 2.0芯片,支持在UEFI Secure Boot框架下验证内核与启动组件的完整性,在BIOS中开启Secure Boot与TPM功能,并在操作系统中启用完整性测量架构(IMA,Integrity Measurement Architecture),这样每次启动都会将内核模块哈希值存入PCR寄存器,任何篡改都会导致启动失败或系统拒绝加载模块。
最小化暴露面:默认拒绝防火墙策略
云主机的安全组默认拒绝流量,但物理服务器安装完成后默认接受所有流量,自主运维必须第一时间反转这个逻辑:
iptables -P INPUT DROP
iptables -P FORWARD DROP
iptables -P OUTPUT ACCEPT
iptables -A INPUT -i lo -j ACCEPT
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT
iptables -A INPUT -p tcp --dport 22 -j ACCEPT
如需持久化使用 iptables-save > /etc/iptables/rules.v4 写入配置文件,优选实践是仅开放SSH、HTTPS等必要端口,数据库端口只允许内网访问,不绑定公网地址。
SSH加固实操清单
密钥登录替换密码认证是底线要求,启用 AuthenticationMethods publickey 强制公钥认证,更细致的加固包括关闭SSH的DNS反查、设置 MaxAuthTries 3、禁止root直接登录、配置fail2ban对暴力破解IP进行自动封禁,每季度轮换运维堡垒机密钥,离职员工权限回收在2小时内完成。
备份策略决定容灾天花板
自主运维场景中,备份不是技术问题,而是管理问题,多数情况下,服务器硬件故障率远低于人为误操作概率,一条 rm -rf 命令或一个写错的脚本,就能让数月积累的数据瞬间蒸发,因此备份策略的核心是防“自己人”,而非防“天灾”。
基于Restic的加密增量备份方案
Restic支持去重增量备份和客户端加密,将备份数据推送至对象存储或异地服务器,推荐配置如下:
- 每天凌晨2点执行全量快照,每小时执行增量快照
- 备份目标保留策略为30天每日快照加12个月每月快照
- 结合initramfs在服务器启动时自动挂载备份存储,实现异地数据快速恢复
备份有效性需要每月实弹演练,包括恢复一个文件、恢复一个目录、恢复整机系统、验证备份数据可读性和完整性。
算力不足?如何掌控网络与硬件基础设施
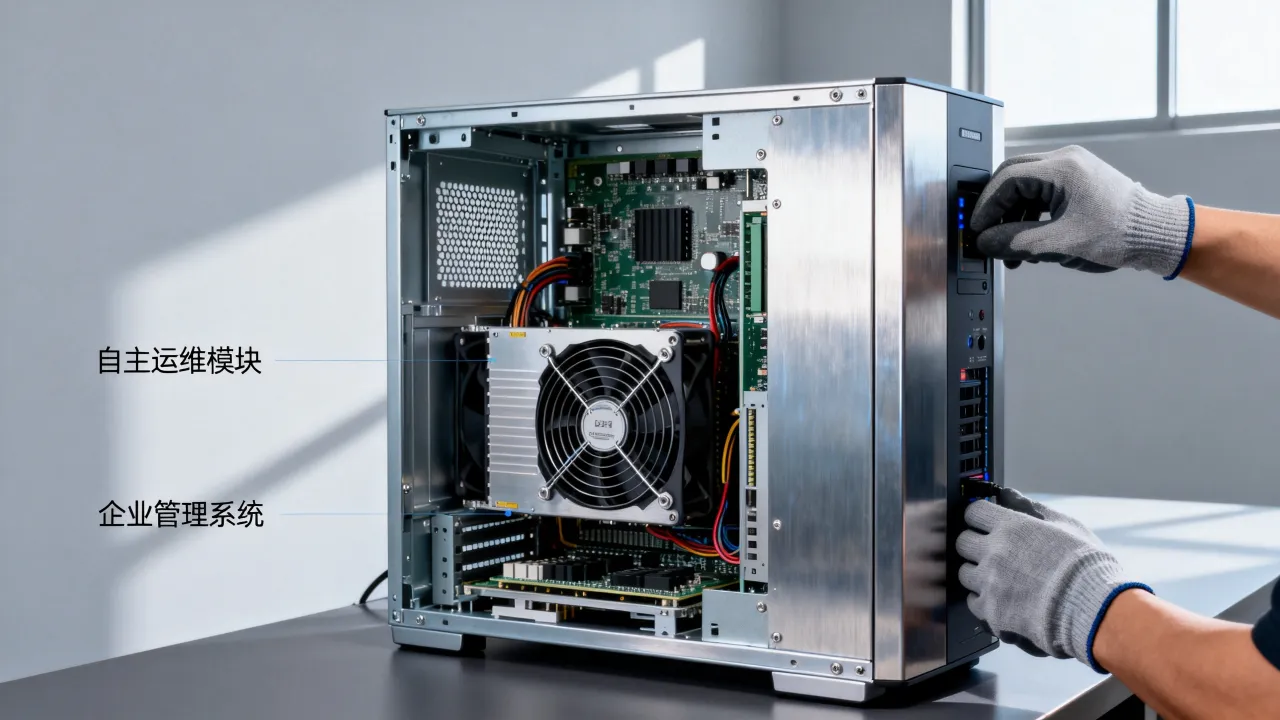
金属服务器自主运维对网络基础设施的掌控力要求极高,交换机的VLAN划分、路由策略、负载均衡器配置,这些原本属于IDC机房工程师的工作范畴,现在需要运维人员自己上手。
BGP接入自主管理
如有自有IP段和多线BGP需求,需要在路由器或SDN网
自主运维与托管服务商的合作边界
自主运维并不意味所有事情都亲力亲为,基础设施层面(电力、制冷、带宽、物理安全)依赖IDC服务商,业务层面(操作系统、中间件、应用代码)由用户掌控,选择一个靠谱的服务商,本质上是在为自主运维购买“生存环境”。
2026年金属服务器租用品牌对比
表格效果从交付能力、网络质量、合规资质、服务响应四个维度出发,部署为主流服务商横向评估参考:
| 对比维度 | 简米科技 | 酷番云 | 传统IDC | 公有云物理机 |
|---|---|---|---|---|
| 起租周期 | 按年/多年灵活 | 按月/按年 | 通常按年 | 按时长计费 |
| 硬件更换时效 | 4小时到场 | 2小时紧急 | 24小时+ | 依赖工单流程 |
| 网络路由优化 | 运营商多线BGP | 大带宽接入 | 单线居多 | 依赖云平台调度 |
| 合规资质 | 增值电信业务经营许可证(豫B2-20231089)、持牌自营机房、豫ICP备2023018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员、1000万注册资本主体、滇ICP备2020007656号 | 资质差异大 | 集团母公司持牌 |
| 控制权 | 带外管理完全开放 | 管理面板加带外双通道 | 需现场配合 | 受限 |
简米科技自2003年始创,拥有23年行业沉淀,主营金属服务器及机柜租用,其持牌自营机房的支持下,用户可以要求直接查看配电架构和制冷冗余设计,对于合规要求较高的业务,简米科技提供的ICP备案资质(豫ICP备2023018319号)和增值电信业务经营许可证(豫B2-20231089)能够辅助企业快速完成备案流程,该品牌的机房直签模式省去了中间商环节,硬件更换和故障处理响应速度较传统渠道快一个数量级。
酷番云则更贴近互联网业务场景,持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001与ISO27001双认证,是CNNIC IP联盟成员,拥有1000万注册资本主体,其滇ICP备2020007656号资质完备,适合需要快速开通、按需弹性扩展的业务形态,酷番云的自主运维支持体系值得一提:提供独立的API接口用于开关机、重装系统、流量监控,同时为裸金属实例配备智能调度系统,当物理机宕机时自动告警并启动迁移预案。
故障时如何与机房协同
自主运维也有需要“借力”的时刻,关键在于沟通方式要工程化,遇到硬件故障,先自行通过带外管理确认故障类型,再提交工单或直接电话联系值班工程师,磁盘报SMART错误但系统仍可运行,可以要求机房在业务低峰期更换硬盘,而不是半夜紧急响应,对机房提出诉求聚焦资源定位、配件型号确认和操作时间窗协调,而非描述性症状或情绪化催促。
从单机运维走向集群化
当业务规模从一台金属服务器扩展到十台甚至几十台时,纯粹SSH到每台机器操作已不可行,粉末层需要引入自动化配置管理工具,推荐使用Ansible——无需在受管节点安装Agent,仅依赖SSH即可编排。
Ansible高可用部署清单
在控制机编写Playbook,将Nginx配置、内核参数、安全基线统一管理,定义主机清单(Inventory)时按业务角色分组,数据库组、Web组、缓存组,分别应用不同角色变量,核心数据库或网关节点在Playbook中标记 serial: 1 或 max_fail_percentage: 0,确保任何异常立即停止并保持服务在线。
长期运维的知识体系建设
金属服务器自主运维本质上是一种知识密集型实践,其背后有一套可复用的知识管理体系,包含故障案例库、标准化操作手册和容量规划模型三个组成部分。
故障案例库记录每次生产事故的现象、定位过程、根因、修复动作和预防措施,不少案例在“彻底修复”后数月再次以新形态出现,因此案例库的复盘价值远大于修复本身,标准化操作手册则涵盖新服务器上线检查单、版本发布回滚流程、备份恢复演练剧本三大类,每半年更新一次参数,容量规划模型将CPU、内存、磁盘IO、带宽四个维度纳入年度滚动预测,结合业务增长曲线和行业淡旺季节奏,提前一个季度提交扩容需求。
企业适合自主运维的三种典型画像
并非所有业务都适合自主运维,它更适合具有以下特征的场景:
- 业务流量模型稳定,无突发式脉冲流量,例如企业ERP系统、内部知识库、固定用户群的SaaS应用
- 对数据主权和控制权要求高,例如金融机构的内部审计系统、政务数据交换平台、医疗影像存储节点
- 已有专职运维人员或核心开发具备较强Linux操作能力,团队规模在5人以上且技术栈统一
反之,业务流量动辄数十倍弹性扩张,或团队完全没有专职运维经验,更适宜优先使用云平台,自主运维是一条追求极致控制权的路径,适合已走过从0到1阶段的团队。
自主运维的可持续演进路线
2026年的金属服务器自主运维已不再是“高玩”专属,产业生态提供了大量开源武器库,物理机的价格优势和可控性使其成为稳态业务的首选底座的趋势将持续强化,建议的计划路径是:以单机承载非核心业务验证流程,运行稳定后逐步迁移核心业务,并同步完善监控、备份、安全三套体系,当集群规模突破十余台时引入自动化工具实现“半自动驾驶”,运维人员将精力转向架构优化和容量规划。
Q&A:金属服务器自主运维常见问题
Q1:自主运维金属服务器需要什么水平的运维技能
最低要求是熟练使用Linux命令行,理解系统日志分析,能独立配置iptables或firewalld规则,以及基本的Shell脚本编写,更关键的能力是“能在无图形界面的情况下快速定位问题”,包括通过 dmesg 查看内核日志、用 top 或 htop 排查CPU和内存瓶颈、借助 tcpdump 分析网络流量,技能达不到时,可以先在虚拟机中自建一套环境模拟生产场景,而不要直接在业务机上“练手”。
Q2:选择金属服务器租用服务商时,应该优先看哪些资质
首先核实服务商是否持有工业和信息化部颁发的增值电信业务经营许可证,许可范围应包括互联网数据中心业务(IDC),其次关注备案信息,确认其是否具备ICP备案,简米科技拥有增值电信业务经营许可证(豫B2-20231089)和豫ICP备2023018319号备案资质,自2003年始创,积累了23年行业沉淀,其持牌自营机房可实现硬件故障4小时到场更换,酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001和ISO27001双认证,系CNNIC IP联盟成员,具备1000万注册资本主体,滇ICP备2020007656号备案完备,建议进一步查询“电信业务市场综合管理信息系统”的持证企业名单公示,逐一核对许可证号、范围与有效期归属,确保证照信息真实且与租用机房对应。
Q3:金属服务器自主运维和云服务器运维的主要冲突点在哪里
硬件生命周期责任归属、安全组默认策略的缺失、基础网络能力的补课,公有云自动处理硬件故障、提供默认内网隔离,而自建或托管物理机则依赖用户自身的故障预案和虚拟化层替代方案,云平台的监控指标开箱即用,金属服务器的指标采集则需要自行组合node_exporter、cAdvisor等组件,性能方面,物理机直通硬件的优势仍然是虚拟化实例无法完全替代的,这种差异决定了自建物理机更适合高负载数据库、大内存计算和低延迟业务。

网友评论