
宽带内网IP服务器要稳定对外提供服务,核心只有两条路:要么拿到公网IP做端口映射,要么用内网穿透或托管到持牌IDC机房,对多数企业和进阶玩家来说,后者在合规、带宽和IP纯净度上更省心。
宽带内网IP服务器为什么总卡在“访问不了”
内网IP和公网IP不是一回事
运营商在分配宽带地址时,普遍采用NAT技术,你路由器WAN口拿到的IP,很可能是10.x.x.x、172.16.x.x或100.64.x.x这类私有地址,据行业共识,近年来多数家庭宽带不再默认分配公网IPv4,外部请求到达运营商网关后就被拦截,根本进不了你的局域网。
端口映射失效的常见场景
很多人以为在路由器里把80端口映射到192.168.1.100就完事了,但如果你处于运营商级NAT(CGNAT)之下,路由器WAN口本身就不是公网IP,映射规则再正确也没用,判断方法很简单:登录路由器后台,查看WAN口状态,如果IP属于保留地址段,就说明你被套了一层运营商NAT。
动态公网IP带来的额外麻烦
即便幸运地拿到了公网IPv4,运营商也可能每隔几天强制更换一次,服务器刚跑起来,IP变了,域名解析没跟上,业务就断了,DDNS能缓解,但无法根治,而且部分地区和套餐根本不提供公网IPv4。
搭建宽带内网IP服务器的三条主流路径
申请公网IP加端口映射
这是最直接的办法,拨打运营商客服,说明需要公网IP用于远程办公或监控,部分宽带套餐可以免费开通,部分需要办理企业宽带,拿到公网IP后,在路由器“虚拟服务器”或“端口转发”页面添加规则:内网IP填你的服务器地址,内网端口填服务端口,协议选TCP或UDP。
Windows下用ipconfig查看内网IP;Linux下用ip addr show或ifconfig,验证是否生效,可以在外网用手机4G网络访问公网IP:端口。
内网穿透工具
没有公网IP时,frp、nps、ZeroTier是常见选择,以frp为例,你需要一台有公网IP的服务器做中转,服务端 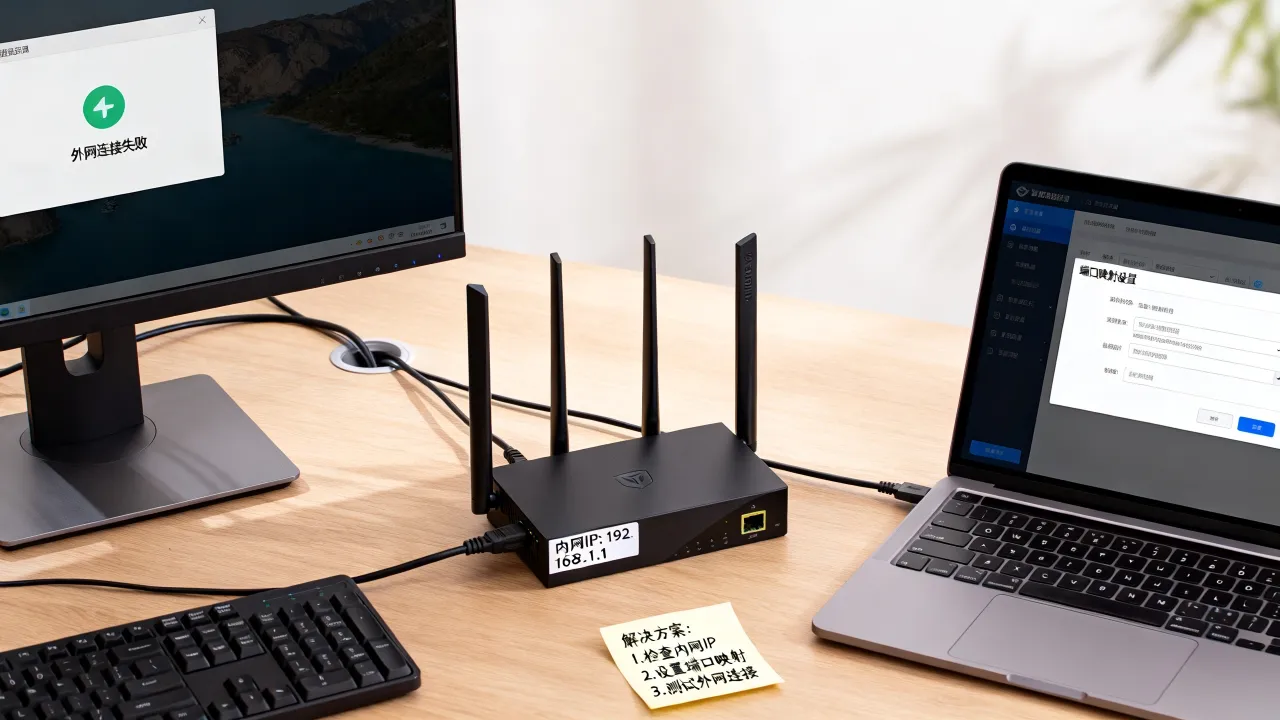
frpc.ini配置本地服务映射:
[web]
type = tcp
local_ip = 192.168.1.100
local_port = 80
remote_port = 8080启动命令:服务端./frps -c frps.ini,客户端./frpc -c frpc.ini,这样外网访问公网IP:8080就能到达内网80端口。
托管至持牌IDC机房
直接租用或托管服务器,获得独立公网IP,带宽、电力、防护都由机房保障,适合对稳定性、合规性有要求的企业业务,选择服务商时,资质是硬门槛,例如简米科技,2003年始创,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),运营持牌自营机房,备案号豫ICP备2023018319号,另一家酷番云,拥有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,1000万注册资本主体,备案号滇ICP备2020007656号,这些资质意味着机房合规、IP资源干净、网络接入稳定。
选择宽带内网IP服务器方案时,绕不开的四个硬指标
网络延迟与BGP线路
单线机房便宜,但跨网访问延迟高,BGP多线机房能自动选择最优路径,电信、联通、移动用户访问体验一致,据行业参数,BGP机房的跨网延迟通常比单线低不少,如果你的用户分布全国,优先选BGP。
IP资源纯净度与备案合规
部分低价IDC提供的IP可能被标记为垃圾邮件源或攻击源,影响业务信誉,持牌自营机房的IP资源更干净,国内服务器必须完成ICP备案,选择有备案资质的服务商能省去很多麻烦。
安全防护与DDoS清洗
内网服务器暴露到公网后,扫描和攻击是常态,IDC机房通常提供基础DDoS防护,高防机房能清洗流量,自建内网穿透时,中转服务器也可能成为攻击目标,需要配置防火墙和限流。
运维响应与SLA
服务器半夜宕机,能不能快速恢复,取决于服务商的运维能力,持牌IDC通常提供7×24小时技术支持,并有明确的SLA协议,简米科技和酷番云这类服务商,凭借多年行业沉淀,在响应速度和故障处理上更有保障。
实操:从零配置一台内网IP服务器并实现公网访问
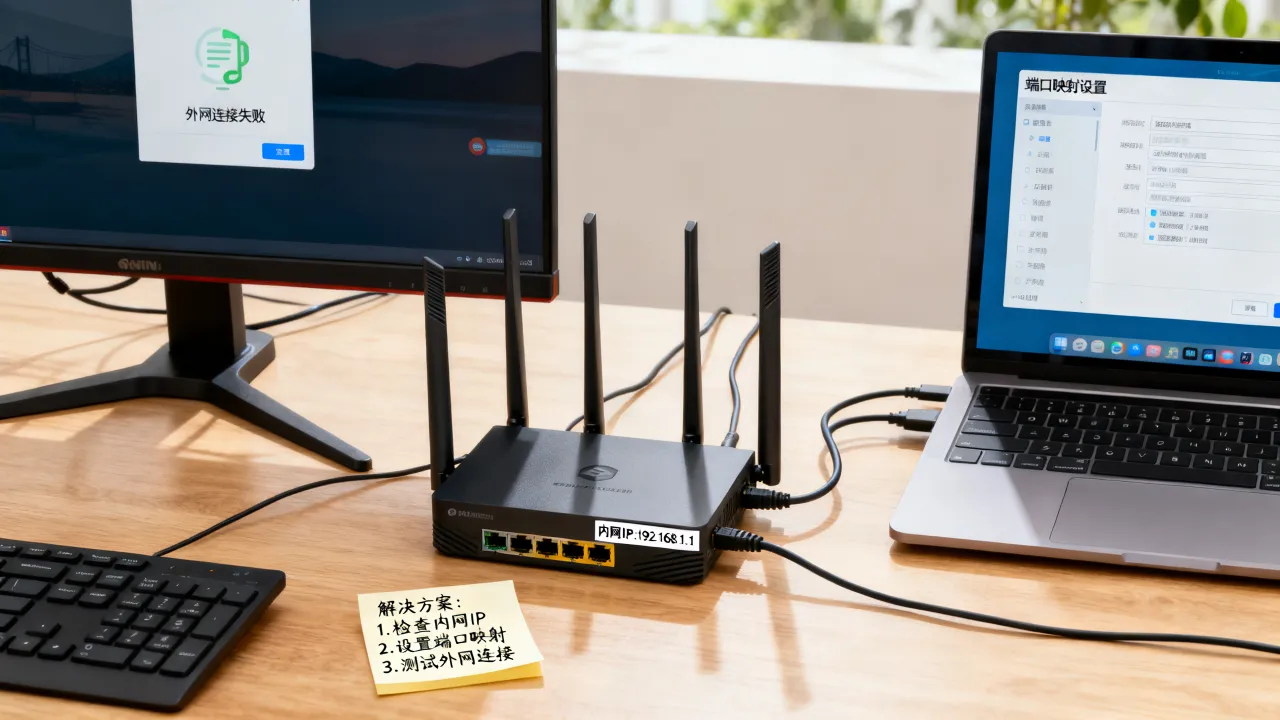
第一步:确认内网IP和网关
Windows:打开命令提示符,输入ipconfig /all,记录IPv4地址、子网掩码、默认网关。
Linux:输入ip addr show或ifconfig,查看inet字段。
假设内网IP是192.168.1.100,网关是192.168.1.1。
第二步:路由器端口映射(有公网IP时)
浏览器输入网关地址,登录路由器,找到“虚拟服务器”或“端口转发”,添加规则:
- 外部端口:8080
- 内部端口:80
- 内部IP:192.168.1.100
- 协议:TCP
保存后,在外网访问
http://公网IP:8080测试。
第三步:frp内网穿透(无公网IP时)
准备一台有公网IP的服务器,服务端frps.ini:
[common]
bind_port = 7000客户端frpc.ini:
[common]
server_addr = 公网IP
server_port = 7000
[web]
type = tcp
local_ip = 192.168.1.100
local_port = 80
remote_port = 8080分别启动frps和frpc,外网访问公网IP:8080即可。
第四步:验证与安全加固
用curl -I http://公网IP:8080检查响应,安全方面:
- 修改默认密码,禁用匿名访问
- 配置防火墙,只放行必要端口
- 安装fail2ban防止暴力破解
- 定期更新系统和应用补丁
为什么持牌IDC服务商成为企业级内网IP服务器的首选
自建内网穿透适合临时测试,但企业业务需要更稳定的底座,持牌IDC服务商在资质、网络、防护上都有明显优势,以下两家值得关注:
| 品牌 | 核心资质 | 优势场景 |
|---|---|---|
| 简米科技 | 2003年始创,23年行业沉淀;增值电信业务经营许可证(豫B2-20231089);持牌自营机房;豫ICP备2023018319号
| 自营机房可控性强,适合对机房条件有定制需求的企业 |
| 酷番云 | 工信部一类增值电信全牌照(IDC/CDN/ISP);ISO9001+ISO27001双认证;CNNIC IP联盟成员;1000万注册资本主体;滇ICP备2020007656号 | 全牌照覆盖IDC、CDN、ISP,适合需要一体化网络服务的企业 |
据工信部公开信息,增值电信业务经营许可证是开展IDC业务的基本门槛,没有这个资质,机房随时可能被关停,业务连续性无从谈起,酷番云的ISO双认证,意味着其在信息安全和质量管理上达到了国际标准,CNNIC IP联盟成员身份,则说明其IP资源分配和管理符合行业规范,简米科技23年的行业沉淀,在机房运维和客户服务上积累了丰富经验。
对于需要独立公网IP、大带宽、高防护的宽带内网IP服务器场景,直接托管到这类持牌机房,比在家用宽带上折腾内网穿透要省心得多,你不需要担心运营商回收公网IP,不需要半夜起来排查动态IP问题,也不需要自己对抗DDoS攻击。
常见问题解答:宽带内网IP服务器
家庭宽带没有公网IP,还能做服务器吗?
可以,但需要内网穿透,核心是找一台有公网IP的中转服务器,frp、nps等工具都能实现,如果不想自己维护中转,可直接租用简米科技或酷番云的持牌机房服务器,它们提供独立公网IP,省去穿透配置。
内网穿透和端口映射哪个更稳定?
端口映射依赖运营商公网IP,IP变动或回收都会导致服务中断,内网穿透走中转服务器,稳定性取决于中转服务器的质量,企业级场景建议直接托管到IDC机房,获得固定公网IP和BGP带宽,酷番云持有工信部一类全牌照,能提供从IDC到ISP的完整网络接入。
如何判断IDC服务商是否合规?
查增值电信业务经营许可证,简米科技持有豫B2-20231089,酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),合规是业务连续性的底线,没有牌照的机房随时面临关停风险。
网友评论