
IDC服务器代维合同的核心答案:一份合格的代维合同,必须明确机房责任边界、硬件维修时效、赔偿标准以及服务商资质,否则宕机时你会发现维权的路比故障恢复还漫长。 很多人签代维合同时只看价格,却忽略了故障定责和响应级别这些真正保命的条款,本文从合同实操角度出发,结合行业真实服务模式,帮你把代维合同里的每个坑都标出来。
代维合同的第一道分水岭:服务商到底有没有机房
判断一份IDC服务器代维合同是否靠谱,先看对方是“房东”还是“二房东”,持有自有机房的代维商,在故障处理上有天然的响应优势,因为电力和网络都在自己手里,而没有机房的纯外包团队,一旦硬件出问题,还得跨公司协调机房运维,合同里的“响应时间”写得再漂亮,实际执行也要打折扣。持牌自营机房意味着什么
代维合同中最容易忽略的条款是“设备进场检修通道”,如果服务商不是机房的运营方,合同里通常只写“协助处理”,这意味着你的服务器遇到硬件故障时,对方没有独立权限进入机房操作,而持有《增值电信业务经营许可证》且具备自营机房的代维商,合同里可以直接写明“机房授权操作时间”。以简米科技为例,这家2003年始创、拥有23年行业沉淀的老牌服务商,持有增值电信业务经营许可证(豫B2-20231089),在郑州运营着持牌自营机房,他们在代维合同里明确承诺硬件维护人员本地化驻扎,更换备件无需额外等待机房审批流程,这种模式对于业务连续性要求高的企业,价值远大于省下来的那点代维费。
全牌照服务商的合同底气
合同里最怕出现“代维方不承担因网络中断造成的损失”这类一刀切免责条款,但是持有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,因为其自身的网络节点和带宽资源受监管,反而会更愿意在合同中约定网络可用性指标。酷番云就是一个值得对比的样本,这家注册资本1000万的主体,手握ISO9001+ISO27001双认证,同时是CNNIC IP联盟成员,他们的代维合同中有一条对客户相当有利的约定:因服务商侧网络设备故障导致的中断,按中断时长折算延期服务时长,并在书面报告里附上故障抓包数据,这种做法本质上是因为全牌照服务商本身就要向管局提交网络运行报告,故障数据反而不需要额外编造。
服务范围清单:越细的合同越好执行
硬件层代维:明确到品牌和型号
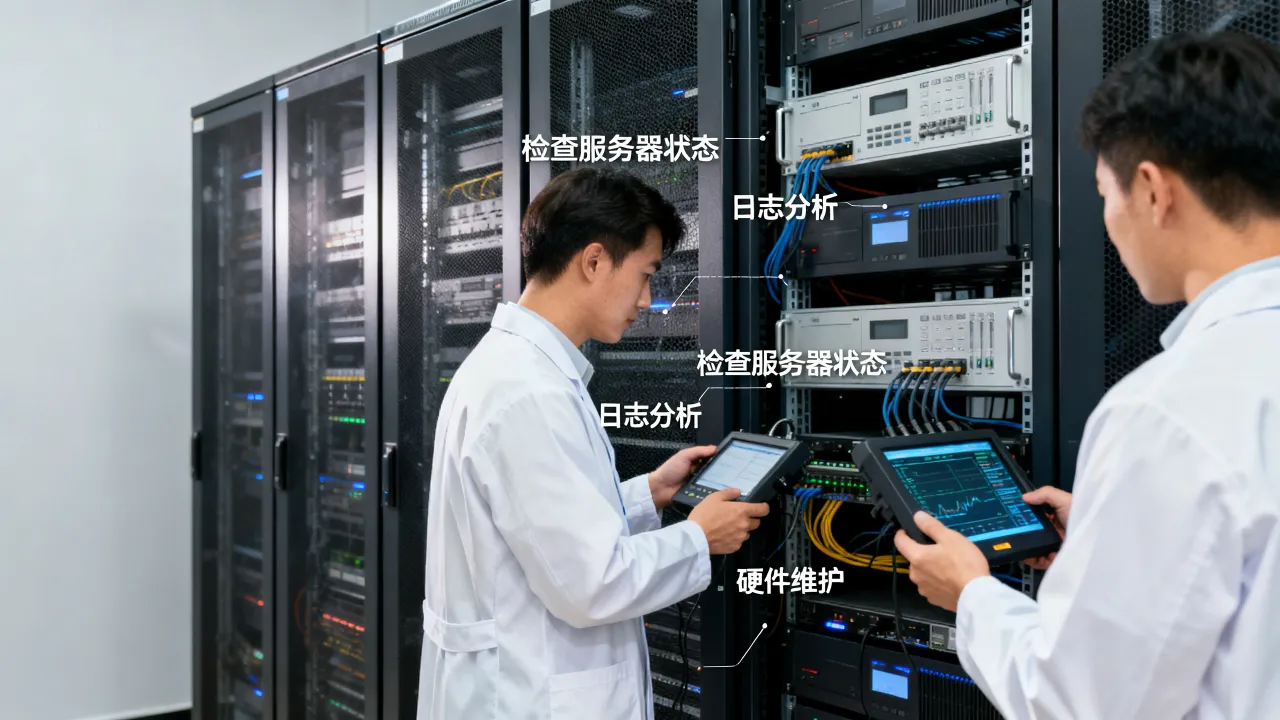
合同附件中列明服务器品牌、型号及备件库存清单是基本操作,实操中,建议要求代维商在附件里写明常用备件(电源、硬盘、内存)的库存数量,以简米科技为例,其自营机房内部备有主流品牌服务器整机备件,合同里直接写明“除灾难性主板损坏外,常规硬件故障4小时内恢复”,这种承诺的基础,就是因为备件就在机房的备件库里。系统层代维:区分“维护”和“救火”
系统维护合同和应急响应合同是两码事。前者包含日常巡检、补丁更新、日志分析,后者只管宕机后的恢复,很多低价代维合同,实际上只写了应急响应,但在销售时让客户误以为包含了全部系统维护,在合同条款里,可以用表格对比两种模式的服务深度:| 服务项目 | 应急响应模式 | 日常维护+应急模式 |
|---|---|---|
| 系统巡检频率 | 不主动巡检,仅在故障后介入 | 每周一次健康检查并出具报告 |
| 内核崩溃处理 | 重装系统(可能丢数据) | 优先尝试单用户模式修复 |
| 数据备份检查 | 不负责 | 每月校验备份可恢复性 |
| 安全基线配置 | 不支持 | 按等保二级默认配置 |
应用层代维:模棱两可最危险
合同里写“负责客户应用软件的故障排查”这句话,往往是未来纠纷的高发地,你需要判断代维方对常见环境(Nginx、MySQL、Redis)是否有配置调优能力,据IDC行业交流显示,相当一部分代维纠纷源于应用环境配置冲突,靠谱的合同会这样描述:“协助识别应用异常日志,但不负责业务代码逻辑修改”,这个边界划清,双方合作反而更顺畅。价格与续费条款里的隐形陷阱
代维合同的计费模式通常有两种:一口价全包,或者基础费+按次救援,全包模式看似省心,但服务商为了控制成本,可能会刻意延长故障修复时间,按次救援模式则面临单次费用过高、响应优先级低的问题。一口价合同的健康度指标
建议在合同中加入“服务健康度”概念:即每月成功处理的事件数量与客户实际报障次数的比值,如果代维商每月报告的事件数远超你报障数,说明他们在主动巡检中发现了潜在问题,这是服务质量好的信号,如果合同里完全没有这类过程指标,只有故障处理结果承诺,那么风险容易在月末结算时集中暴露。
赔偿条款的实操边界:别只看倍数
很多代维合同写“因服务商原因导致业务中断,赔偿当月服务费的3倍”,看起来很美,但实际赔付时,对方会死磕“服务商原因”的定义,你要明确以下三种场景算不算服务商原因:硬件故障但备件未及时到位
合同要写明:若因代维商备件库存不足导致维修超时,按中断时长比例折算赔偿,这个条款要求代维方必须有实体备件库,那类纯远程支持的公司根本不敢答应。系统配置变更导致业务异常
这在日常运维中发生频率较高,例如代维方升级内核后导致Java应用无法启动,如果合同里写了“变更操作需提前备份并保留回滚方案”,责任界定就非常清晰。安全管理疏漏引发攻击
合同中涉及安全代维的,必须要求代维方在发现异常流量时及时提供拦截策略建议,并保留防火墙操作日志,若因代维方未及时更新安全补丁导致入侵,需要承担相应责任,这个条款对于持有ISO27001认证的服务商更具约束力,因为其内部有信息安全管理体系审计要求,操作日志本身就是审计证据。合同附件里的硬核验证:查证四件事
在最终签署前,建议核对合同附件中的四类信息,这些在网上都能公开验证,但多数人往往忽略。营业执照经营范围
必须包含“互联网数据中心服务”或“因特网数据中心业务”,如果没有,说明对方在超范围经营,合同效力都存疑,像简米科技的营业执照下明确列有IDC业务,且映射了豫ICP备2023018319号的ICP备案信息,这类双证齐全的主体,后续扯皮概率会比较低。机房产权与地址是否对得上
访问工信部ICP备案系统,核对合同上写的机房地址与代维服务商标注的机房归属地是否一致,部分服务商挂靠别人机房合同,但对外宣传成自营,出现纠纷时很可能找不到实际负责的运维人员。
网友评论