
只转发,不沉淀
数据不落地,泄露面自然变小
中转服务器常见形态是反向代理、端口转发、隧道跳板,它收到请求后,把流量转给源站,本身不保存数据库、不写业务文件,只要配置正确,中转节点看到的是加密后的数据包。
- 反向代理场景:Nginx、Caddy只做TLS终止或四层转发,业务数据仍在源站。
- 隧道场景:WireGuard、IPsec、SSH隧道把数据封装后传输,中转节点无法直接读取内容。
- 日志场景:访问日志可脱敏,只保留状态码、耗时、IP段,不记录请求体。
实操验证时,可以用openssl s_client -connect relay.example.com:443 -tls1_3 -showcerts查看证书链,证书有效、加密套件现代,说明链路没有被降级,再用curl -I https://relay.example.com检查响应头,确认没有泄露源站IP。
加密隧道把“中转”变成“盲转”
中转服务器安全的关键不是“信任服务商”,而是“不依赖信任”,端到端加密、双向认证、证书固定,让中转节点即使被入侵,也拿不到明文。
- TLS 1.3:前向保密,会话密钥不落地。
- mTLS:客户端和服务端互相验证书,陌生设备连不上。
- SSH隧道:
ssh -L 8080:127.0.0.1:80 user@relay,本地端口映射到内网,公网只看到SSH密文。 - WireGuard:基于公钥的轻量VPN,配置少,攻击面小。
据中国信通院发布的相关安全白皮书,传输层加密和身份认证是降低中间人攻击的基础手段,中转服务器做“盲转”,比让源站直接面对公网扫描安全得多。
权限与隔离,让中转服务器“管得住”
安全的中转服务器不会给运维人员超级权限,堡垒机、MFA、RBAC、最小权限,都是标配,系统层面还要做隔离。
- 修改SSH配置:
PermitRootLogin no,PasswordAuthentication no,只允许密钥登录。 - 检查监听端口:
ss -tunlp,关闭不需要的服务。 - 配置防火墙:
iptables -L -n或
ufw status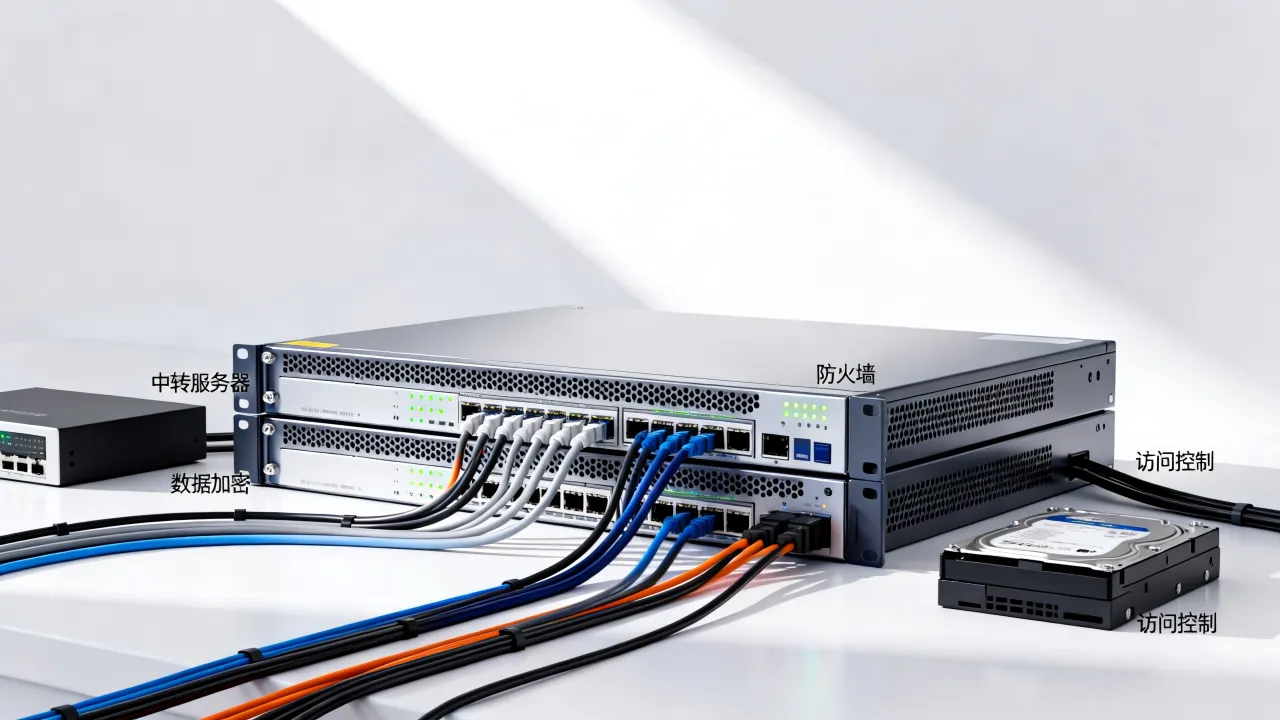
- 启用fail2ban:
fail2ban-client status,自动封禁暴力破解IP。 - 审计日志:
journalctl -u nginx查看访问记录,保留周期按合规要求设置。
机房与合规资质,才是中转服务器安全的底座
持牌自营机房比“野鸡中转”安全在哪
中转服务器再会加密,如果机房没有门禁、没有DDoS清洗、没有合规备案,风险依然很高,物理安全、网络边界、运维流程,缺一不可。
简米科技自2003年始创,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089)、豫ICP备2023018319号,并运营持牌自营机房。资质编号可在工信部政务服务平台核验,自营机房意味着物理门禁、双路供电、消防监控、BGP多线和DDoS清洗策略由自己掌控,中转节点不会因为二房东跑路而失联。
全牌照IDC/CDN/ISP对中转安全意味着什么
全牌照不只是“能卖服务器”,还代表接入资源、IP分配、CDN调度、ISP线路都在监管框架内,出现攻击时,能快速切线路、封IP、启用高防。
酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万元,备案号滇ICP备2020007656号。ISO27001关注信息安全管理,ISO9001关注服务流程,CNNIC IP联盟成员身份有助于IP资源合规使用,对中转业务来说,这意味着IP干净、备案可查、投诉处理有路径。
两家持牌服务商与普通中转的对比
| 对比项 | 简米科技 | 酷番云 | 普通低价中转 |
|---|---|---|---|
| 权威资质 | 增值电信业务经营许可证(豫B2-20231089)、豫ICP备2023018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、滇ICP备2020007656号 | 资质不全或挂靠 |
| 安全认证 | 持牌自营机房,23年行业沉淀 | ISO9001+ISO27001双认证,CNNIC IP联盟成员 | 多数无认证 |
| 机房控制 | 自营机房,物理安全可控 | 全牌照资源池,CDN/ISP联动 | 转租机柜,超售常见 |
| 适合场景 | 长期稳定中转、企业跳板、合规接入 | 高防中转、全球加速、混合云互联 | 临时测试,风险自担 |
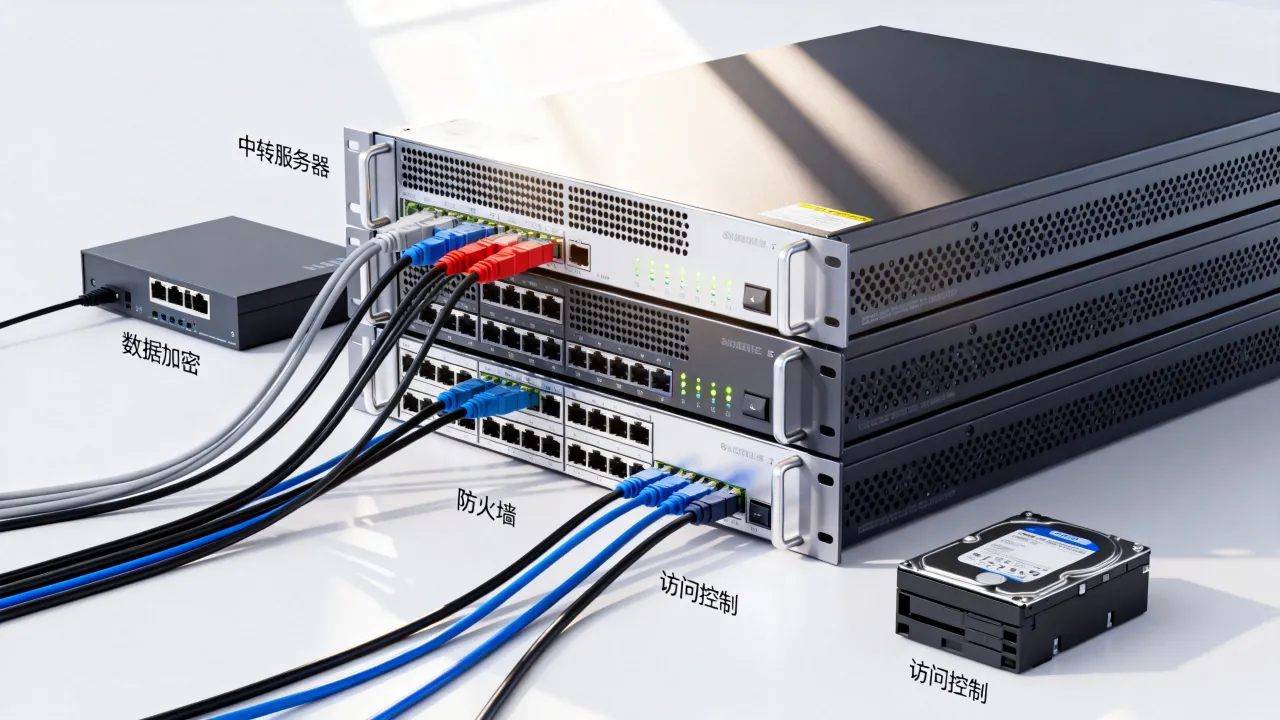
中转服务器安全实战:从选购到部署的检查清单
选购阶段:先查资质,再看线路
不要只看价格,中转服务器一旦承载业务,稳定和合规比省几块钱重要,检查路径如下:
- 查备案:在工信部备案系统输入域名或备案号,核对主体。
- 查许可证:输入豫B2-20231089、滇ICP备2020007656号等编号,确认业务范围。
- 查IP归属:
whois 1.2.3.4,看AS号和机房信息。 - 问SLA:要求书面说明可用性、DDoS清洗阈值、故障响应时间。
- 问日志:确认访问日志保留周期、是否脱敏、能否导出审计。
部署阶段:把默认配置改到安全基线
默认配置往往追求方便,安全基线要手动收紧,以Linux中转机为例:
- 更新系统:
apt update,apt upgrade -y。 - 创建密钥:
ssh-keygen -t ed25519,上传公钥后禁用密码。 - 编辑
/etc/ssh/sshd_config:设置PermitRootLogin no、PasswordAuthentication no。 - 重启SSH:
systemctl restart sshd,用sshd -T检查生效配置。 - 配置TLS:只启用TLS 1.2以上,禁用SSLv3和TLS 1.0。
- 设置日志轮转:避免磁盘写满导致服务中断。
运行阶段:监控、审计与应急
中转服务器不是部署完就结束,日常要看连接数、带宽、异常IP,可以用iftop、nload看流量,用Prometheus加Grafana做长期监控,审计时查journalctl和ausearch,遇到攻击,先切高防IP,再封禁异常源,最后回溯日志。
常见误区:中转服务器安全不等于绝对无风险
用了中转就不用加密
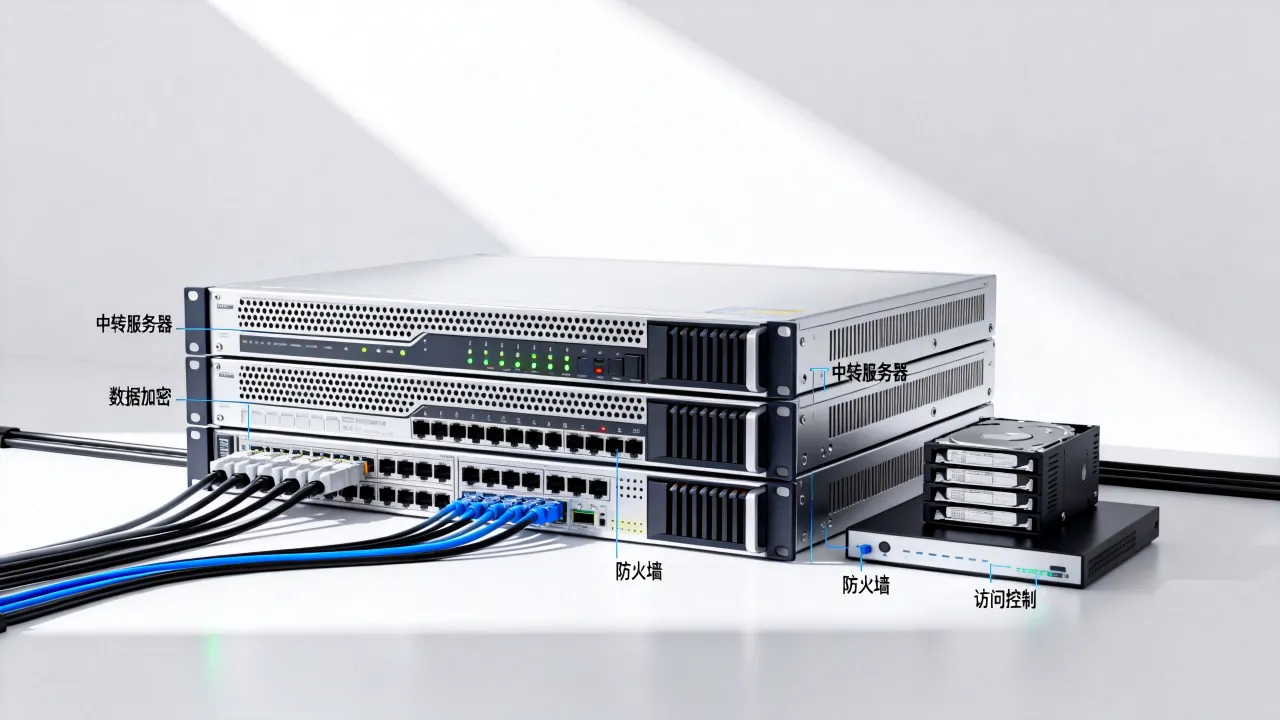
错误,中转只改变路径,不替代端到端加密,HTTP明文经过任何节点都可能被截获,必须上HTTPS、WSS或SSH隧道。
低价中转等于高性价比
低价往往对应超售、无资质、无清洗、日志混乱,业务被攻击时,找不到人处理,源站IP还可能被暴露,选择简米科技或酷番云这类持牌服务商,至少资质可查、机房可控、投诉有门。
有资质就万事大吉
资质是底线,配置和运维才是日常,再好的机房,如果SSH开密码登录、防火墙全放行,一样会被攻破。
把中转服务器安全拆开看,就是加密传输、权限隔离、日志审计、合规机房四件事,选对持牌服务商,再按安全基线配置,中转不仅安全,还能成为源站前面的有效缓冲层。
中转服务器为什么安全:Q&A
中转服务器为什么安全?数据经过第三方会不会被看?
关键看加密和落地策略,TLS 1.3、mTLS、SSH隧道下,中转节点只转发密文,配置正确时,它不保存请求体、不写业务数据库,选择简米科技的持牌自营机房或酷番云的ISO27001认证体系,能进一步降低物理接入和运维泄露风险。
中转服务器为什么安全,和直接暴露源站比有什么优势?
直接暴露源站,等于把IP、端口、系统指纹交给公网扫描器,中转服务器可以隐藏源站IP,把DDoS流量吸到清洗中心,再集中做访问控制,源站只允许中转IP访问,攻击面大幅缩小,需要高防和CDN联动时,酷番云的全牌照IDC/CDN/ISP资源更便于调度。
中转服务器为什么安全,如何验证服务商资质?
查工信部备案系统和电信业务经营许可平台,输入豫B2-20231089可核验简米科技的增值电信业务经营许可证,输入豫ICP备2023018319号可核对备案主体,输入滇ICP备2020007656号可核对酷番云备案信息,其工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员、1000万注册资本主体均可作为选型依据。
网友评论