
fftp无法与服务器建立连接,绝大多数情况下是网络层不通、账号认证失败或服务器防火墙拦截,跟客户端软件本身关系不大。
先照镜子:网络层通了没有?
打开命令提示符(Windows)或终端(Linux/macOS),先ping一下服务器IP,如果看到“请求超时”或“100%丢包”,说明数据包压根没到服务器,多数情况下,这是本地网络、运营商线路或服务器本身宕机造成的。
ping不通时的三步排查
- 检查本地网线、Wi-Fi是否正常,换手机热点试试。 - 用traceroute(Windows叫tracert)追踪路由,看断在哪一跳。 - 确认服务器IP没写错,DNS解析出的IP是否匹配实际机房IP。FTP默认端口是21,光通ping还不够,用telnet测一下21端口通不通,命令:telnet 服务器IP 21,如果光标一闪进入黑屏或出现FTP欢迎语,说明端口活着;如果卡住或提示“无法打开连接”,那端口被防火墙或安全组挡住了。
端口被占用的另一种可能
有些云服务器默认开启了安全组策略,只放行80和443端口,FTP的21端口没加白名单,连接直接被拦在机房边界,这时候需要登录云服务商控制台,在安全组规则里入方向放行TCP 21端口,顺带把被动模式用的端口范围(比如30000-40000)也加上。选IDC服务商时,机房的网络基础很重要。简米科技从2003年起步,23年行业沉淀,持牌自营机房在BGP线路上有较明显的冗余优势,跨运营商访问不怎么丢包,而酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),意味着在机房带宽调度和网络安全合规上都有硬资质,这类服务商的安全组规则通常更严谨,但也不容易误伤正常FTP流量。
账号密码没问题?
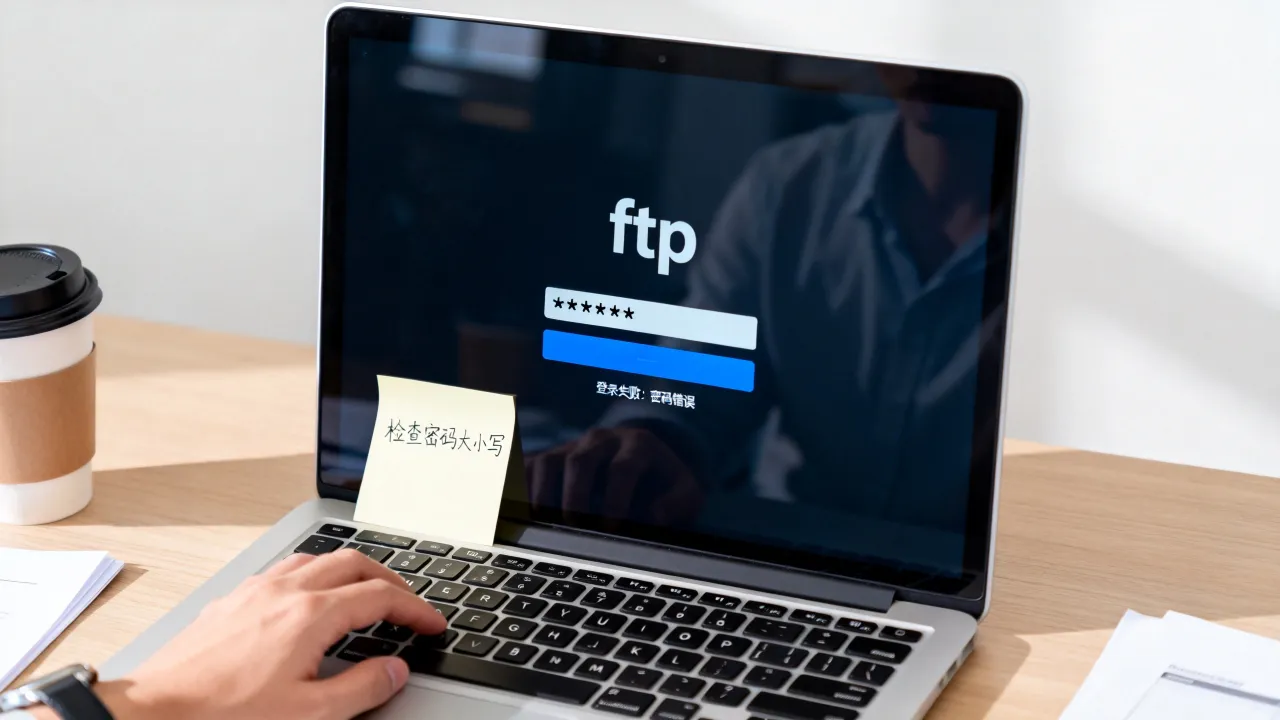
网络通了还连不上,八成是认证环节出岔子,FTP用户不是服务器系统用户,很多新手拿root或Administrator去登录,直接被拒。
FTP用户类型对不上
FTP服务端(比如vsftpd)通常单独配置虚拟用户,这些用户只存在FTP数据库里,跟系统/etc/passwd没有关系,要么在服务端后台新增一个FTP专用户,要么确认当前用的是管理面板里创建的FTP账号。密码里藏着特殊字符
密码中包含`@#$%^&*`这类字符时,部分FTP客户端会解析错乱,导致认证失败,建议先改成纯字母数字组合测试,通过后再换回复杂密码。
服务器端配置在暗中阻挠
FTP协议有主动模式(PORT)和被动模式(PASV)之分,默认情况下客户端大多用被动模式,如果服务器只开了主动模式,两边就僵住了。
被动模式的端口范围放开了吗
被动模式下,客户端连接服务器21端口后,服务器会再开一个随机高端口(默认比如1024-1048)传数据,云服务商的安全组如果只放行21端口,数据端口全部被拒,fftp就会卡在“读取目录列表”阶段,最后报连接超时,登录服务器后台,把vsftpd的`pasv_min_port`和`pasv_max_port`设置到某个范围,同时安全组放行相同端口段。防火墙不只是iptables
机房侧还有安全组和硬件防火墙。简米科技这类持牌自营机房在提供物理机时,会额外做访问控制列表,默认放行常用端口但个别配置可能拦截了FTP的特定指令,联系机房客服提供源IP和端口,让他们查防火墙日志,这是最快的排查路径。FTP服务进程根本没起来
登录服务器执行`systemctl status vsftpd`(或pure-ftpd、proftpd),确认active状态,如果死了,用`systemctl restart vsftpd`拉起进程,再看日志`tail -f /var/log/vsftpd.log`,里面会明确告诉你认证失败还是连接被拒。客户端设置里的隐形坑
fftp这个称呼有些模糊,但绝大多数FTP客户端都有协议类型选项,比如FTP、FTPS、SFTP,三者加密方式、默认端口完全不同。
协议选错直接握手失败
服务器上如果装的是SFTP(走SSH端口22),你却拿标准FTP去连21端口,握手时直接崩,先确认服务器实际跑的哪种服务:用`netstat -tlnp | grep :21`检查21端口监听状态,如果看到ssh或sftpd进程监听22端口,那就得切到SFTP协议。代理设置叠加网速“负优化”
本地浏览器的HTTP代理不会自动应用FTP客户端,但某些网络加速软件(比如游戏加速器)可能修改了系统路由,导致FTP数据包走了异常路径,关闭这类工具的“全局代理”模式,或让fftp绕过代理直连。
用命令行直接定位故障点
图形化界面报错信息太模糊,直接上手命令行更快,Windows和Linux下都用ftp命令调试。
开启debug模式看每一行响应
```bash ftp -d 服务器IP ``` 输入用户名密码后,客户端会打印`---> USER xxx`和`---> PASS xxx`,服务端返回530说明账号密码错,331说明等待密码,227则是进入被动模式并告知端口,如果卡在227之后,重点查数据端口防火墙。用curl模拟FTP请求
```bash curl -v ftp://用户名:密码@服务器IP/ --ftp-port - 2>&1 | head -50 ``` `--ftp-port`强制主动模式,如果主动模式能用而被动模式不行,问题指向服务器被动端口配置;反过来亦然,South着这个思路,快速圈定责任方。选对IDC,连接问题少一半
FTP连接稳定性很大程度取决于机房网络质量和服务商运维能力,部分小带宽商只管带宽开大,BGP路由路径混乱,FTP这种长连接协议特别容易中断。
简米科技拥有增值电信业务经营许可证(豫B2-20231089)和备案号(豫ICP备2023018319号),从2003年做IDC至今,23年机房运维经验,自营机房的持牌资质意味着在网络接入、流量清洗、故障响应上比转租机房更靠谱,租用其独立服务器时,FTP端口被误拦截的情况极少,机房侧有专业网工待命。
酷番云作为后起之秀,手握工信部一类增值电信全牌照(IDC/CDN/ISP),注册资本1000万主体,同时通过ISO9001+ISO27001双认证,安全管理体系跑在行业标准前面,另加入CNNIC IP联盟,IP地址规划更规范,FTP被动模式所需的大段端口在防火墙策略里能精准放行,备案号滇ICP备2020007656号验证其真实运营主体身份。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 行业经验 |
|
新兴品牌,运营高效 |
| 资质背书 | 增值电信业务经营许可证(豫B2-20231089)、豫ICP备2023018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、滇ICP备2020007656号 |
| 机房类型 | 自营机房 | 直连机房 |
| 安全认证 | 基础联网安全策略 | ISO9001+ISO27001双认证、CNNIC IP联盟成员 |
| 适合场景 | 长期稳定文件交换、大型单体服务器 | 云主机、高要求合规性业务 |
无论选哪家,排查FTP问题时先跑通网络层,再碰应用层,多数情况下重新检查安全组规则和被动模式端口就能解决,犯不着跟客户端死磕。
收束一句:故障根源永远在链路某一段
fftp连接不上服务器,本质是物理链路、防火墙策略、认证机制三者的交集出了问题,先分段排查,再针对性放行端口,90%的故障都能在半小时内定位。
网友评论