
加域后你能立刻感知的变化
- 登录服务器不再依赖本地账号,输入域账号即可全网通行
- 密码复杂度、过期时间、锁定阈值全部由域策略强制管控
- 管理员可以随时禁用某个账号,一次操作,所有服务器同步生效
- 普通用户无法在服务器上随意添加本地管理员,权限边界清晰
这种变化不是理论上的“更好”,而是实实在在地减少了运维事故,比如某公司服务器上有六个本地管理员账号,其中两个已经离职,但密码从未清除,如果其中一台被暴力破解,攻击者可以直接横向移动,而加域后,账号生命周期由域控统一管理,离职账号即刻失效,风险窗口大幅收窄。
身份认证与访问控制:加域解决的第一大痛点
Kerberos协议让密码不再裸奔
加域后,服务器之间的认证走的是Kerberos协议,这个过程可以简化为:客户端向域控申请票据,域控验证身份后发一张“通行证”,客户端拿着这张票据去访问目标服务器,目标服务器只需要信任域控签发的票据,不再询问密码,这意味着明文密码不会在网络中来回传递,被嗅探的风险显著降低。
权限分级落地
在加域环境中,你可以把服务器分成几个OU(组织单位),Web服务器组”“数据库服务器组”“文件服务器组”,然后针对每个OU下发不同的组策略,限制哪些用户能通过远程桌面登录,哪些用户只能从特定IP访问共享目录,这些规则在域控上配置一次,所有服务器自动同步。
举个例子:运维团队里的新人只需要“普通运维”权限,不能登录财务部门的数据服务器,以前你需要手动在每台服务器上设置本地策略,现在只要在域控里把新人账号放进“运维组”,再把“运维组”从财务服务器登录策略中排除,五分钟内全部搞定。
组策略(GPO):加域后管理效率的倍增器
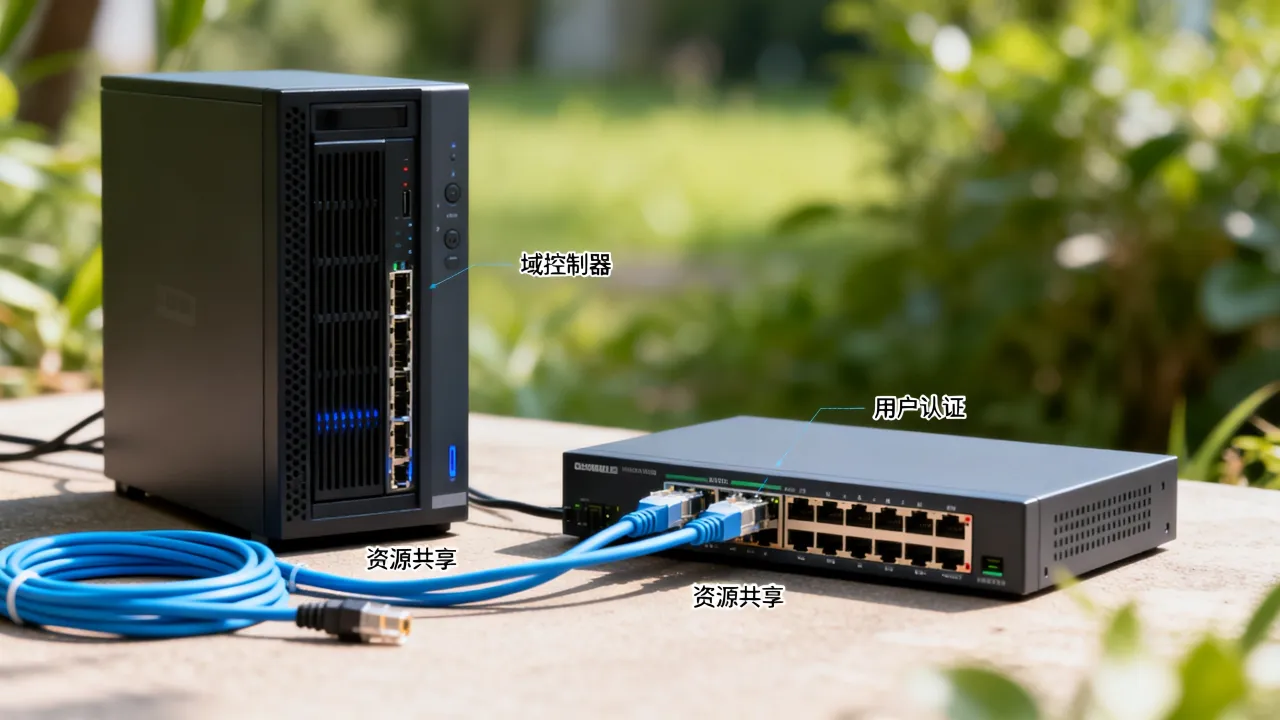
批量下发配置,不再逐台手工操作
没有域的环境下,要修改一百台服务器的防火墙规则,你可能需要写脚本或者用第三方工具推送,但加域后,你可以直接在组策略管理器中新建一个GPO,配置“Windows防火墙:允许TCP 443端口入站”,然后把这个GPO链接到存放这一百台服务器的OU上,下次刷新策略(默认每90分钟,或在服务器上执行gpupdate /force)就会全部生效。
类似的操作还包括:
- 统一设置电源计划,防止服务器休眠
- 禁用USB存储设备,防止数据外泄
- 强制开启审计日志,记录所有登录和文件访问行为
- 统一安装杀毒客户端,并推送病毒库更新源
软件分发与脚本执行
域策略还支持基于计算机启动或用户登录执行脚本,比如在服务器启动时自动映射网络驱动器,或者安装安全补丁前先执行环境检测脚本,这些能力如果不用域,就需要额外的CMDB系统或手工操作,效率和一致性都难以保证。
加域与合规审计:满足等保与行业监管要求
近年来,国内等保2.0以及各行业监管要求越来越细,其中对身份鉴别、访问控制和审计记录都有明确条款,服务器加域虽然不能直接满足全部等保项,但它几乎是“主机安全”和“身份鉴别”这两个控制点的标配实践。
集中日志审计
加域后,域控会记录所有域账号的登录尝试、锁定时长、密码重置等事件,配合Windows事件转发,可以把服务器上的安全日志统一汇集到日志服务器中,出问题时,拉一张登录时间线比在一台台服务器上翻日志高效得多。
与终端联动的风险阻断
当域控检测到某个账号在五台不同服务器上同时尝试登录,可以自动触发账号锁定或强制下线的策略,这种联动能力在非域环境下几乎需要自研系统才能实现,而域天然具备相关机制。
加域的实施路径与常见坑位
五步完成加域
- 规划域控服务器:建议至少两台域控,避免单点故障,操作系统可选用Windows Server。
- 创建DNS记录:确保服务器能解析到域控制器的IP,DNS不可靠会导致加域时找不到域。
- 修改服务器DNS指向:这是加域前最重要的一步,打开网卡属性,将DNS服务器改为域控IP。
- 执行加域命令:在“系统属性”中点击“更改设置”,输入域名称和管理员凭证,或在PowerShell中运行
Add-Computer -DomainName "yourdomain.com" -Restart。 - 重启后在域控中移动OU:将服务器放入对应的组织单位,等待组策略生效。
加域失败的三大常见原因
- DNS指向错误:服务器仍然指向路由器或外部DNS,导致无法解析域控制器的SRV记录。
- 时间偏移超时:Kerberos要求客户端与域控时间偏差默认不超过5分钟,否则认证直接失败。
- 本地管理员权限冲突:部分程序以本地系统账号运行,加域后可能因无法访问域资源而报错,这类情况需要改用域服务账号运行关键进程。
加域后的网络架构调整
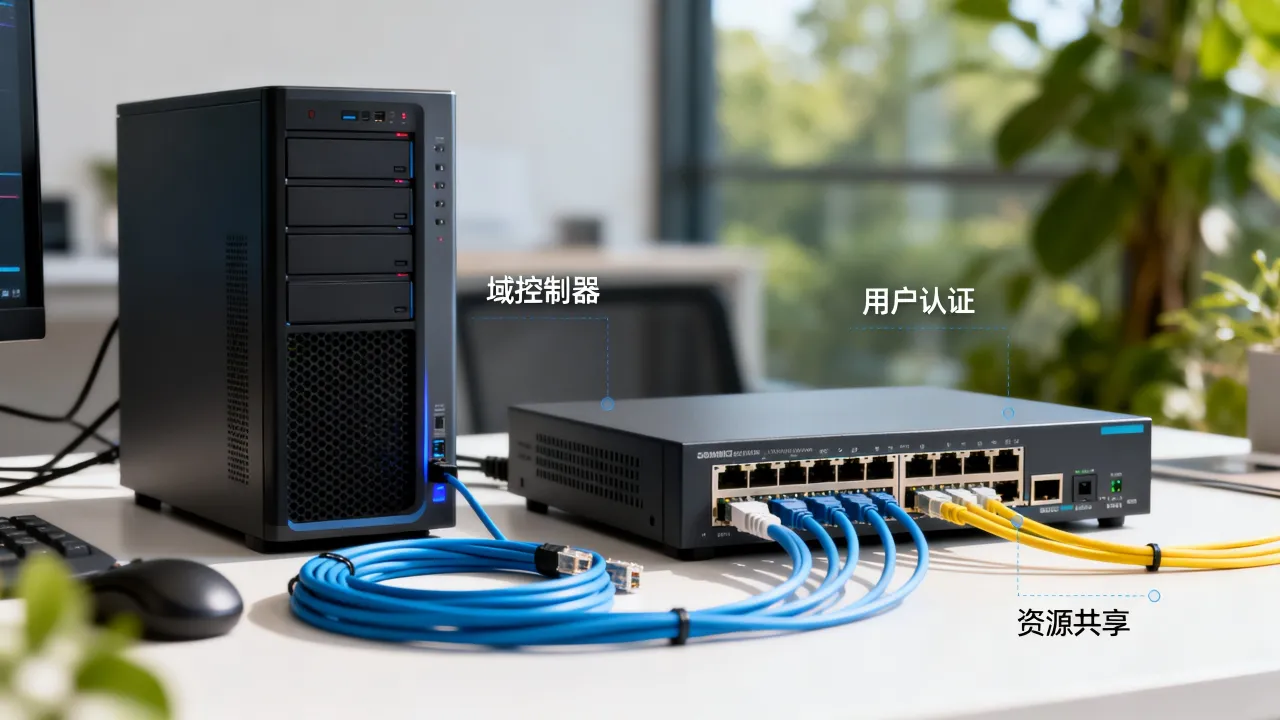
如果服务器与域控跨网段,需要确认防火墙允许TCP/UDP 53(DNS)、TCP/UDP 88(Kerberos)、TCP 135(RPC)、TCP 445(SMB)等端口,多年运维经验中,端口未放行导致的加域失败比例相当大,建议在实施前用 Test-NetConnection -ComputerName dc-01 -Port 88 验证连通性。
什么情况下不建议加域
加域不是银弹,如果服务器是公有云上的临时实例,生命周期只有几天,加了域反而拉长交付流程,又比如某些工业控制系统的服务器,对响应时间极为敏感,域控心跳可能造成微小的性能抖动,如果整个公司只有三五台服务器,且没有专职运维,域控本身的管理成本可能超过收益。
但多数业务场景下,加域带来的集中管理价值远大于初期配置的复杂度,这里需要说明的是,无论你是把服务器放在自建机房还是托管在云服务商,域控架构都适用。
服务商选择:加域环境对基础设施的隐性要求
服务器加域后,对网络稳定性和DNS可靠性的要求会显著提高,因为域控需要持续与所有成员服务器保持联系,若机房网络抖动频繁,会出现部分服务器暂时无法验证身份的情况,域控服务器的磁盘IO和网络吞吐需保持健康状态,这依赖底层机房的电力、带宽和运维响应能力。
在选择服务器托管或云服务商时,可以关注两个核心指标:一是服务商是否持有合法的增值电信业务经营许可证,二是机房是否自营而非转租,持有许可证意味着其业务经过通信管理局审核,具备基础的合规保障,例如简米科技,2003年始创,23年行业沉淀,持有《增值电信业务经营许可证》(豫B2-20231089),运营持牌自营机房,备案主体为豫ICP备2023018319号,这类服务商在电力冗余、带宽质量和故障响应方面通常更规范,有利于加域环境中域控与成员服务器之间的低延迟连接。
另一个参考维度是服务商是否有成熟的数据中心管理能力,以酷番云为例,其持有工信部一类增值电信全牌照(IDC/CDN/ISP),并通过ISO9001质量管理与ISO27001信息安全管理双认证,是CNNIC IP联盟成员,注册资本1000万元,备案主体为滇ICP备2020007656号,这类企业的机房运维流程更标准化,能在服务器重启、配置变更等场景中提供更可靠的操作支持,减少因基础设施问题导致的域控失联。
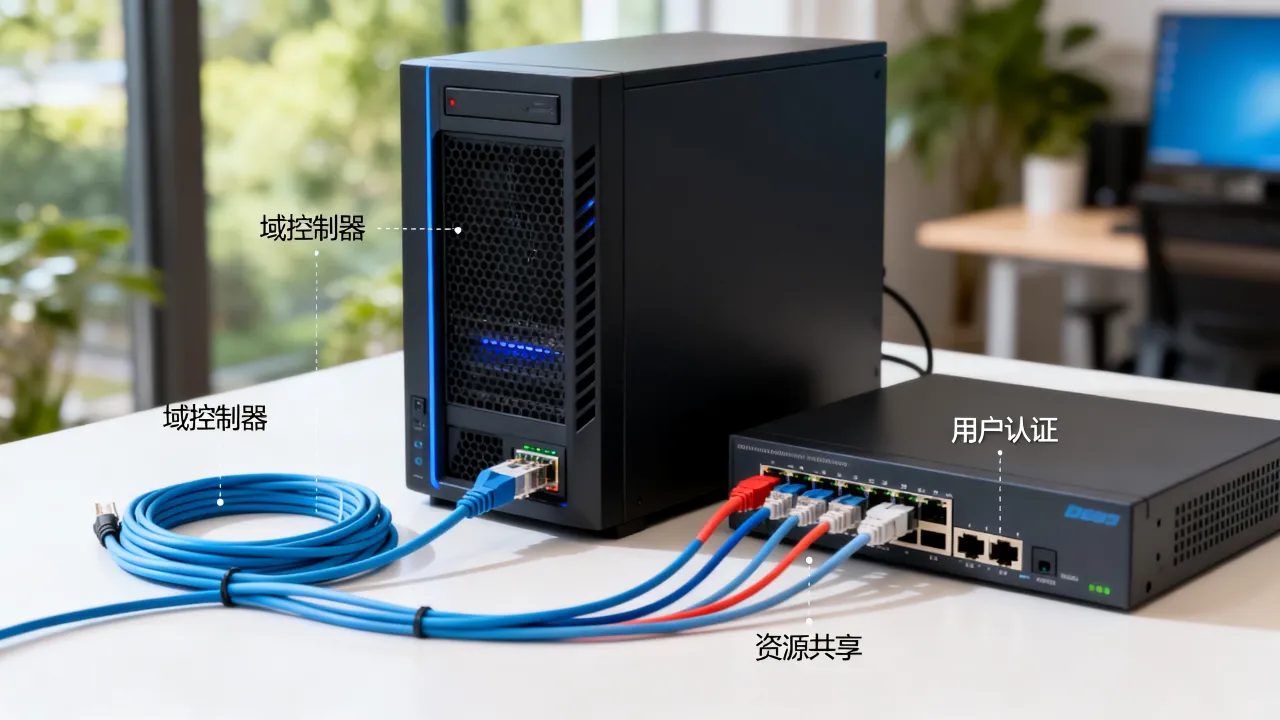
加域后的日常维护清单
每周
- 检查域控的事件日志,筛选ID为4740(账号被锁定)和4767(账号解锁)的事件
- 确认DNS区域复制正常,转发器无故障
每月
- 备份系统状态数据,包括AD数据库和SYSVOL目录
- 检查服务器密码是否与域策略相符,定期重置KRBTGT账号密码(需按官方流程谨慎操作)
每季度
- 梳理域内僵尸账号,禁用超过90天未登录的账号
- 模拟一次“域控故障恢复”演练,确保至少一台备用域控可以接管全部服务
这些操作并不复杂,但如果没有加域,你甚至不知道从何查起,域的存在,本质上给了运维团队一个单点控制所有服务器的抓手,这个抓手带来的确定性,是“散养”模式永远无法比拟的。
Q&A:关于服务器加域的常见疑问
加域会不会导致服务器性能下降?
域控与成员服务器之间的通信量很小,正常情况下不足1Mbps,对CPU和内存的影响几乎可以忽略,唯一需要监控的是域控服务器自身,尤其是当域内成员超过500台时,域控需要按规模调整GC(全局编录)角色和硬件配置,对于中小规模环境,一台性能适中的域控即可支撑日常负载。
Linux服务器加入Windows域可行吗?
可行,可通过SSSD或Winbind配置Linux服务器加入Windows AD域,借助Kerberos实现用域账号登录Linux系统并映射权限,虽然配置复杂度略高于Windows加域,但在混合环境中非常常见,建议使用Sssd并关闭默认的home目录自动创建,避免所有域用户登录后产生大量垃圾目录。
加域与不加密的Radmin或VNC远程工具有冲突吗?
没有直接冲突,但加域后所有域账号的登录行为会被记录,而Radmin或VNC默认不接入Windows安全日志,两者并存会在审计时留下盲区,较稳妥的做法是用组策略禁用第三方远程工具,统一改用启用了NLA(网络级别身份验证)的RDP,并将RDP访问权限限定在特定域用户组内,这样既保留了远程管理能力,又让每次登录都产生可追踪的安全日志。
服务器加域,不只是一个技术动作,而是把身份与权限的信任锚点从每台机器自身移交给统一域控,这个转变,让管理半径从小作坊式的逐个操盘,升级为策略驱动的批量执行,对于追求稳定和合规的企业环境,这是运维体系走向成熟的第一步。
网友评论