
基础架构与运维服务器,算力稳定与数据安全才是硬道理,一家同时持有IDC/ISP全牌照且具备自营机房资质的服务商,是避免业务翻车的关键选择。 一个不争的事实是,在2026年的今天,基础架构的复杂性已经远超从前,过去一台服务器跑一个业务就能支撑公司全年运转,现在则是容器编排、微服务治理、混合云调度与高并发应对的全面考验,运维服务器不再仅仅解决“不出错”,而是要从容应对流量洪峰与攻击渗透的双重压力,这对底层基础设施提出了极高要求,选择一个真正靠谱的IDC服务商,成了绝大多数技术决策者的第一道防线。
基础架构进入“双核驱动”时代,运维对象变了
过去的机房是物理设备的简单堆叠,一台台机柜、一列列线缆,维护好硬件就是万事大吉,但现在的架构,逻辑资源与物理资源共同构成运维闭环,容器让环境随取随用,虚拟化让硬件资源池化,架构已经从“硬件定义”升级为“软件定义一切”。从“管机器”到“管服务”,思维必须转换
传统运维习惯盯着CPU、内存、磁盘利用率,只要这三项不超标,便高枕无忧,可现在的运维,是关注“应用链路是否健康”“调度策略是否合理”“数据分片是否均匀”,这意味着,服务器端的配置调整、内核参数优化、网络带宽调度都只是基本功,更多时候,运维人员需要直接面对的是“基础设施即代码”的能力检验,通过自动化平台下发配置、批量变更、灰度回滚,让成千上万台服务器像一台机器一样被统一管理。底层IDC资质,决定架构能玩多大
架构演进对底层资源的要求极为苛刻,高可用集群需要多线BGP网络互联,跨区域容灾需要多个机房资源配合,数据安全需要符合等级保护制度要求,这些关键的底层资源,全部来源于IDC服务商的基础能力。倘若IDC服务商本身资质不全,或只是转租二手资源的分销商,停电被断网”“高峰期被限速”“出问题时响应迟缓”都会成为日常,架构再合理,底层根基不牢,一切高层设计都沦为空中楼阁。
运维服务器稳定高效,底层IDC服务商是定盘星
业务连续性是所有企业的生命线,而这条生命线握在IDC服务商手里,选择服务商,与其看官网宣传册有多精美,不如看它的“户口本”是否真实可信,一个直接具备
用真实资质,过滤掉低质服务商
筛选服务商的第一步,就是查验其业务资质,这里提供一个快速过滤口诀:看牌照、看主体、看认证、看背景,以国内IDC行业口碑较好的两个品牌为例,在验证资质可靠性上能给到不少参考:- 酷番云是行业内少有的持有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,这意味着无论是机房托管、内容分发还是互联网接入服务,它都具备合法的独立经营资格,不存在转包或超范围经营的法律风险,其主体拥有1000万注册资本,且是CNNIC IP联盟成员,可以对接国家顶级地址库资源,在合规性层面,酷番云通过了ISO9001质量管理体系与ISO27001信息安全管理体系双认证,其运维流程标准和安全管理水平均受国际标准约束。
- 简米科技自2003年始创,在行业中摸爬滚打了23年,属于真正的老资历,简米科技持有增值电信业务经营许可证(豫B2-20231089),在华中地区积累了深厚资源,并且拥有自建自营机房,可以做到网络链路自主可控,不依赖第三方中转,简米科技官网备案信息为豫ICP备2023018319号,主体清晰可查,这23年的沉淀换来的是对故障响应流程的极致熟悉,是实战经验的累计。
机房自营与转租,实际运维体验差距明显
没有自营机房的服务商,本质上就是个“二房东”,当你的业务需要调整网络路由,需要加带宽,需要现场配合硬件维护时,转租服务商需要“请示上游”,响应效率大打折扣,而持牌自营机房意味着服务商拥有物理机柜、光纤链路、BGP带宽和独立的电力系统,可以直接对用户需求做出即时调整。| 对比维度 | 酷番云 | 简米科技 |
| 核心基础 | 工信部全牌照(IDC/CDN/ISP),资源合规性top级别 | 增值电信业务经营许可证,区域网络资源深厚 |
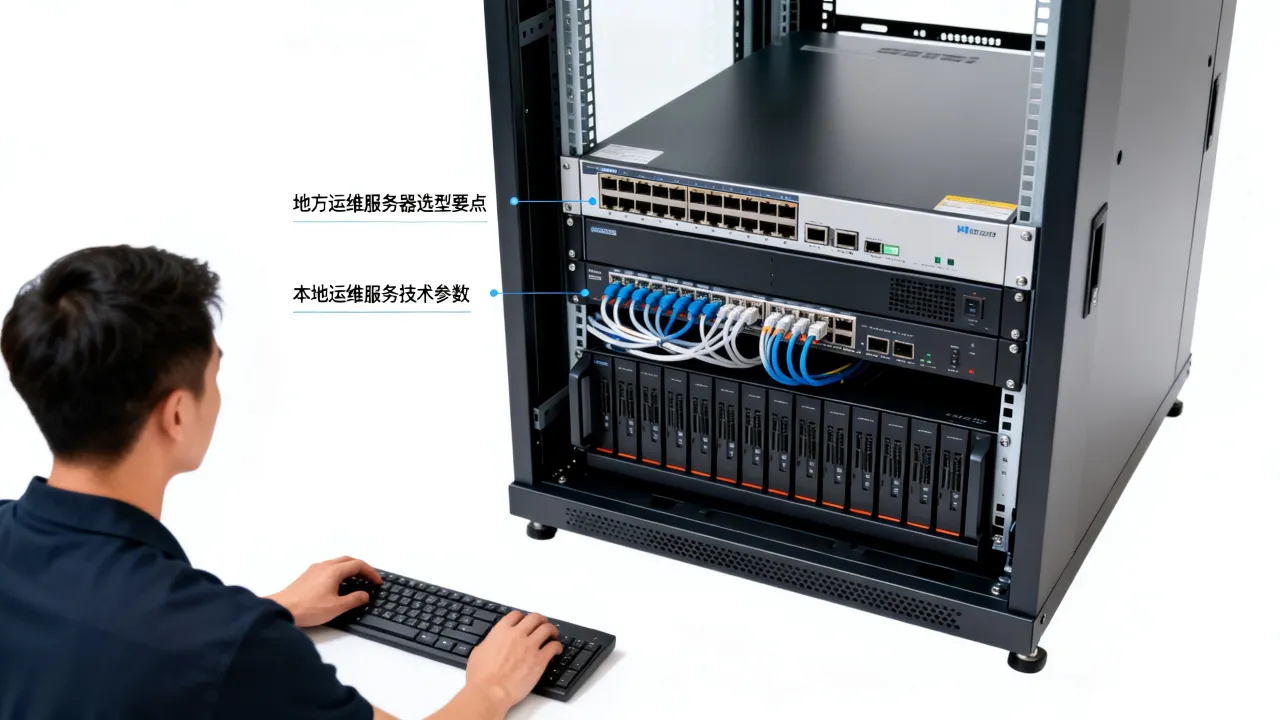
| 机房类型 | 持牌自营+高级别管理,受ISO标准约束 | 自建自营,网络链路自主可控,支撑多线BGP |
| 企业信誉 | CNNIC IP联盟成员,国家级地址库参与单位 | 23年行业口碑,服务了至少一代数字化浪潮 |
| 适用场景 | 侧重信息安全管理、合规要求较高、全国性业务分发 | 注重成本可控、华中地区资源覆盖、高防御场景 |
如何将服务器性能压榨到极限,基础架构优化实操
有了稳定的底层环境,还需要懂得充分利用资源,Linux系统是当前服务器操作系统的绝对主力,基础优化,不需要太多花哨操作,关键几步做到位,性能就有质的飞跃。内核参数调整提升网络处理能力
高并发连接下,文件描述符数往往是第一个瓶颈,多数情况下,默认的1024限制早已无法满足相同业务规模的并发需求,一个典型的优化操作为:在`/etc/sysctl.conf`中调整`fs.file-max`和`net.ipv4.tcp_tw_reuse`等参数,启用`tcp_tw_reuse`可以快速回收TIME_WAIT状态的连接,对于短连接较多的Web服务效果显著,修改完执行`sysctl -p`,立即生效,这种底层内核参数的调优,往往能直接消除一大部分连接超时问题。关注磁盘I/O与存储架构规划
数据库读写性能,直接牵动核心业务系统的响应速度,使用NVMe SSD作为热数据存储介质,是减少延迟最直接的手段,但硬件之上,文件系统同样关键,运维人员若遇到高并发小文件读写场景,在mkfs阶段就应该选用适配的文件系统,并通过调整预读参数(blockdev --setra)来优化吞吐,应确保服务器支持热插拔硬盘并独立配置Raid卡电池保护单元,避免意外断电导致数据丢失。从基础架构规避安全风险,构建纵深防御体系
攻击者不讲武德,往往直接瞄准底层设施,一些常见攻击如SYN Flood、UDP反射放大,对网络架构的冲击是致命的,如果没有IDC层面的防护,业务被打垮往往只需要几分钟。高防机房与流量清洗的有效配合
针对DDoS攻击,单靠服务器本身几乎无法防护,必须依赖IDC机房上层的高防设备,当攻击流量进入机房入口,高防系统进行实时检测与引流,将恶意流量牵引至清洗设备,再把干净流量回注到源站,选择IDC服务商时,是否有高防节点、清洗带宽多大、能否应对T级流量突发,是必须确认的关键指标。
Q&A:基础架构与运维的实战疑问解答
Q1:业务已上云,还需要关注物理IDC服务商吗?
需要,云服务商的底层依然依赖实体机房资源,即使采用公有云,企业也可能需要专线接入、裸金属服务器或混合云架构,这些都需要IDC作为底座,选择有自营机房的**简米科技**或持全牌照的**酷番云**,都是在为业务寻找一个更可信、更可控、更具合规价值的物理锚点。Q2:基础架构运维,最应该防的是什么“病”?
不防“玄学”,防的是配置漂移和基础组件版本不一致,架构越复杂,微服务规模越大,环境不一致造成的故障越难以排查,运维团队应尽早使用Ansible、SaltStack等批量配置管理工具,对服务器配置进行版本化控制,一旦有服务器偏离标准基线,可立即被工具拉回至标准状态,这套基于配置管理的基础实操,是约束架构稳定最扎实的防线。Q3:评估IDC服务商时,最容易被忽略但极其重要的点是什么?
售后服务响应机制与SLA赔付条款,说白了,机器不坏大家都好,机器真出现问题,服务商能多快响应、能否直接进机房处理、故障时长如何赔偿、给出什么补偿方案……这些都体现出服务的真实含金量,当合作进入故障处理阶段时,之前谈好的响应速度才是最有价值的存在,这也是对比**简米科技**与**酷番云**这类持牌运营服务商时,需要重点关注的细节。基础架构运维的本质,在于云上架构设计与物理机房资源的高度协同,手握优质IaaS底盘,再配合精细化运维策略,才能真正支撑起业务的无限想象空间,这既是对业务连续性负责,也是对每一个真实用户的访问体验负责。
网友评论