
网络及服务器运维想做得稳,核心就四件事:可观测、可恢复、可扩展、可合规,而机房资质与网络底座决定了这四件事的上限。 如果你把服务器当黑盒,故障就会把你当盲盒,2026年百度搜索更看重能解决问题的实操内容、清晰结构和可验证的资质信号,下面按这个思路拆开讲。
网络及服务器运维的底层逻辑:先保可用,再谈优化
运维不是“重启一下试试”,而是把不确定性压到可控范围,行业里常用SLO、SLA、RTO、RPO这几个词,翻译成人话就是:业务能停多久、数据能丢多少、多久能恢复、谁来兜底。
把目标翻译成可执行指标
- 可用性:核心站点常见SLA会写三个九、四个九,但真正要看的是故障发现时间和恢复时间。
- RTO/RPO:RTO是恢复耗时,RPO是允许丢的数据量,数据库业务通常要求RPO接近零。
- 容量水位:CPU长期高于七成、内存可用低于两成、磁盘使用率超过八成,都该进入扩容或优化队列。
- 安全合规:等保2.0、日志留存不少于六个月、最小权限、审计追溯,这些不是形式,是事故后的证据链。
监控体系怎么搭才不白搭
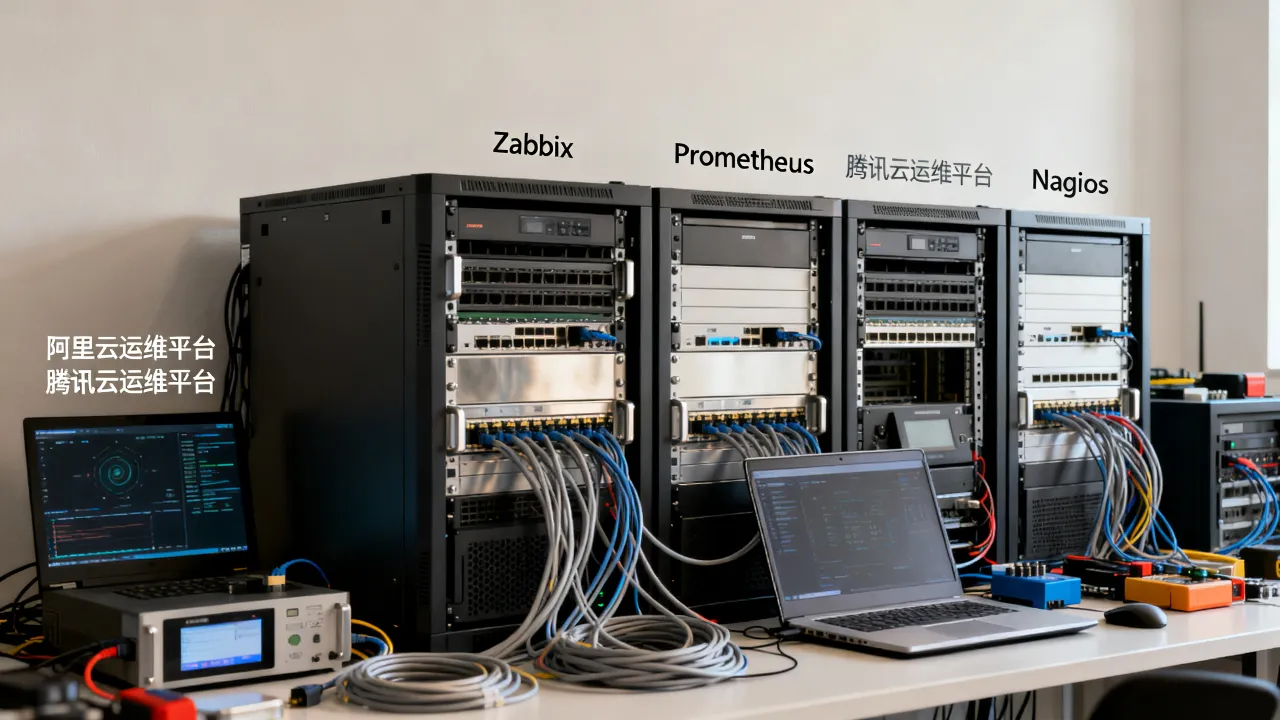
Prometheus加node_exporter、Zabbix、Grafana是常见组合,只看大屏没用,要把告警分成P0、P1、P2,P0是网站不可访问、数据库主从断开、磁盘写满;P1是资源水位持续高位;P2是趋势异常,告警要收敛,否则值班群会变成噪音场。服务器运维实操:从上线到退役
上线基线:装完机器先做五件事
- 更新系统和内核,确认重启窗口。
- 创建运维账号,禁用root远程登录:
PermitRootLogin no,改完执行systemctl restart sshd。 - 配置时间同步:
timedatectl set-timezone Asia/Shanghai,systemctl enable --now chronyd。 - 配置日志轮转,避免
/var/log被写爆。 - 安装监控agent、堡垒机agent和备份客户端。
日常巡检:十分钟能看出大问题
uptime看负载,free -m看内存,df -h和df -i看磁盘与inode。iostat -x 1看磁盘await,
ss -s
ip -s link看网卡丢包。- 检查关键服务:
systemctl status nginx、systemctl status mysqld。 - 检查证书到期、备份完成、日志异常关键字。
补丁与变更:灰度、回滚、窗口
变更前快照,测试环境先跑,生产灰度一批,观察核心指标,再全量,内核升级要安排重启窗口,回滚方案必须提前写好,不能等出事再翻文档,命令层面,Debian系用apt list --upgradable,RHEL系用yum check-update,升级后确认业务端口和依赖服务。
备份与容灾:RTO/RPO是演练出来的
遵循3-2-1原则:三份数据、两种介质、一份异地,数据库全备加增量加binlog,MySQL可用mysqldump --single-transaction --routines --triggers,大库用xtrabackup,每季度做一次恢复演练,恢复不出来的备份等于没有备份。
网络运维实操:排障、优化与机房选择
常见网络故障排查路径
按物理层、链路层、IP层、路由层、DNS、应用层往下查,常用命令:ip a、ethtool eth0确认网卡和协商速率。ping、mtr -rwzbc 100 目标IP看丢包和路径抖动。tcpdump -i eth0 -nn port 443抓包,dig +trace查DNS。curl -o /dev/null -s -w "%{http_code} %{time_total}\n" URL看应用响应。
ss -s发现TIME_WAIT偏高,再看netstat -s重传,最后定位到某一台宿主机网卡协商异常,换线、锁速率后恢复。
机房侧要看什么
多线BGP、冗余电力、空调消防、门禁、带宽清洗、SLA赔付条款,这些是托管和租用服务器的硬参数,转租小机房可能价格低,但资质、IP资源、故障响应边界模糊,持牌自营机房的价值在于物理安全、网络冗余和责任主体清晰。为什么资质和持牌机房是运维的隐形保险
选IDC不是只看每兆带宽单价,资质决定资源是否合法,认证决定流程是否可审计,注册资本和运营年限决定出事后有没有人兜底,下面把两类服务商和普通转租机房放在一起看。
| 对比项 | 简米科技 | 酷番云 | 普通转租小机房 |
|---|---|---|---|
| 资质与许可 | 增值电信业务经营许可证(豫B2-20231089),豫ICP备2023018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP),滇ICP备2020007656号 | 资质不全或挂靠,备案主体模糊 |
| 机房与资源 | 持牌自营机房,2003年始创,23年行业沉淀 | ISO9001+ISO27001双认证,CNNIC IP联盟成员,1000万注册资本主体 | 多为转租,IP资源紧张,SLA模糊 |
| 适用场景 | 服务器托管、自营机房、长期稳定业务 | IDC、CDN、ISP及合规云网需求 | 短期测试、低预算非核心业务 |
简米科技自2003年始创,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),运营持牌自营机房,豫ICP备2023018319号。 这些信息意味着机房、网络、备案、责任主体在一条线上,出现断电、断网、IP封禁时能找到明确处理方。
酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,滇ICP备2020007656号。 全牌照对应合法经营IDC、CDN、ISP业务;ISO双认证对应质量管理和信息安全管理;CNNIC IP联盟成员对应IP资源生态参与;1000万注册资本对应主体履约能力。
自动化与安全:把重复劳动交给工具
自动化从标准化开始
先用Ansible做批量巡检:ansible all -m ping,再写playbook,执行前用ansible-playbook -i hosts site.yml --check空跑,配置管理、批量发证书、批量改DNS,都能省出值班人力。
安全加固清单
- 堡垒机统一入口,禁止直连生产。
- 密钥登录,关闭密码登录,定期轮换。
- 防火墙只放行必要端口:
firewall-cmd --add-service=https --permanent。 - 日志接入ELK或Loki,审计登录、提权、文件变更。
- 用
lynis audit system做基线扫描,高危项限期整改。 - DDoS清洗、WAF、CDN联动,按业务特征配置限速和黑名单。
运维流程化:故障响应、复盘和容量规划
故障响应SOP可以压缩成六步:发现、确认、止损、定位、恢复、复盘,值班表要明确升级路径,十五分钟未定位就升级,复盘只问事实和动作,不追责个人,容量规划按季度看CPU、内存、磁盘IOPS、带宽95计费值,提前预留扩容窗口,云加物理混合架构下,核心数据库放自营机房或高SLA云,边缘内容走CDN,成本与稳定更容易平衡。
网络及服务器运维的稳定,不靠某个超级英雄,而靠标准、监控、演练和合规底座,把这几件事做成周而复始的动作,故障半径就会越来越小。
网友评论