
防御服务器的存在,本质上是为网站和业务构建一道抵御恶意攻击的“数字防火墙”,确保服务在复杂网络环境中稳定运行。它并非锦上添花的增值服务,而是数字时代保障业务连续性的刚需设施,从游戏私服到金融平台,从政企门户到电商网站,只要有业务暴露在公网,就可能遭遇流量攻击,防御服务器正是为此而生。
攻击从未停止:网络世界的暗流涌动
为什么普通服务器挡不住攻击?
网络攻击中最常见且破坏力最大的是分布式拒绝服务攻击(DDoS),攻击者操控大量“肉鸡”设备,向目标服务器发送海量请求,耗尽带宽、CPU或内存资源,据《2025年全球DDoS威胁报告》显示,近年来最大攻击流量已突破Tbps级别——这种量级的流量足以让任何未防护的普通机房链路瞬间瘫痪,普通服务器通常只有几十Gbps的带宽接入,对大规模攻击毫无招架之力。你能感知到的攻击场景
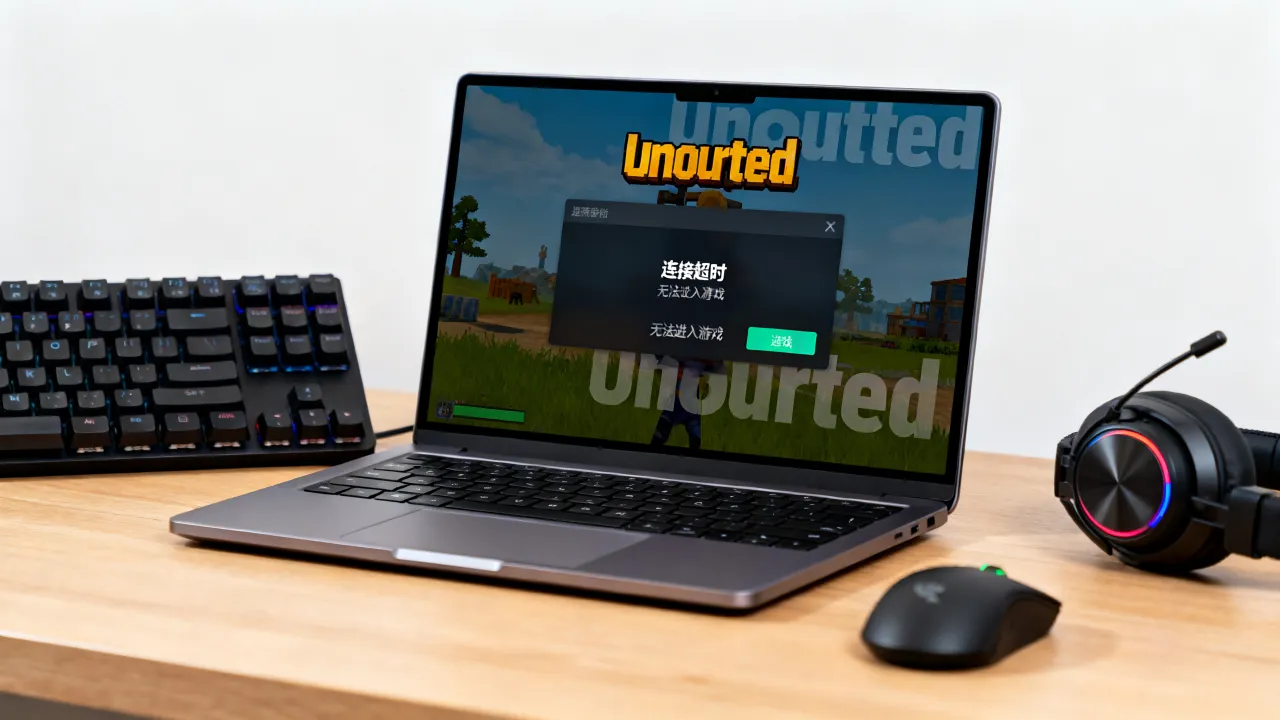
一个常见的场景是:晚上八点业务高峰期,店铺正忙着处理订单,突然网站打不开,后台报警提示“连接超时”,查看流量监控,发现入站带宽被未知来源塞满,这时即使重启服务也无济于事,因为攻击流量仍会持续涌入——这就像是自家门前的马路被恶意车辆堵死,真正的顾客根本进不来。防御服务器解决什么具体问题?
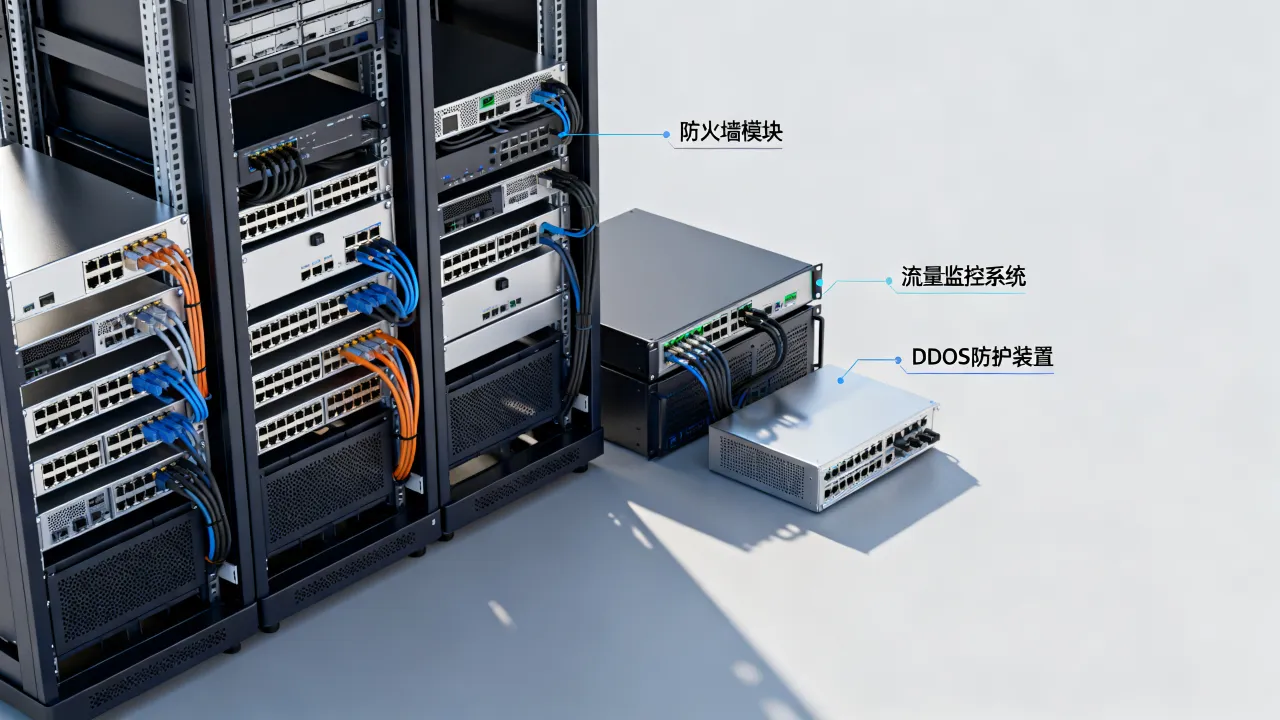
防御服务器通过把流量引流到具备大带宽、高防护能力的机房节点,将攻击流量在到达源站之前就进行清洗,攻击者面对的不再是单薄的源站服务器,而是一道宽达数百G甚至数T的“防洪堤”,防御服务器一般具备流量牵引、攻击识别、恶意流量清洗三层能力,保障合法流量正常通过。防御服务器的核心工作原理
流量牵引与清洗机制
当攻击来临,高防节点的路由系统会通过BGP协议将受攻击IP的流量牵引至清洗设备,清洗设备通过指纹识别、行为分析、速率限制等手段,将恶意数据包丢弃,只将正常用户请求转发至源站,整个过程通常在数十秒内完成,用户几乎感知不到异常。高防机房的“硬实力”从何而来
防御效果很大程度上取决于资源规模与带宽储备,如果一家服务商自有机房,且持有多线BGP带宽资源,就能在攻击发生时灵活调度,避免单线路拥堵,例如简米科技,自2003年始创,拥有23年行业沉淀,在郑州、洛阳等多地部署了持牌自营机房,其高防产品依托自有BGP链路与T级防御带宽,能有效应对大流量DDoS攻击,作为持有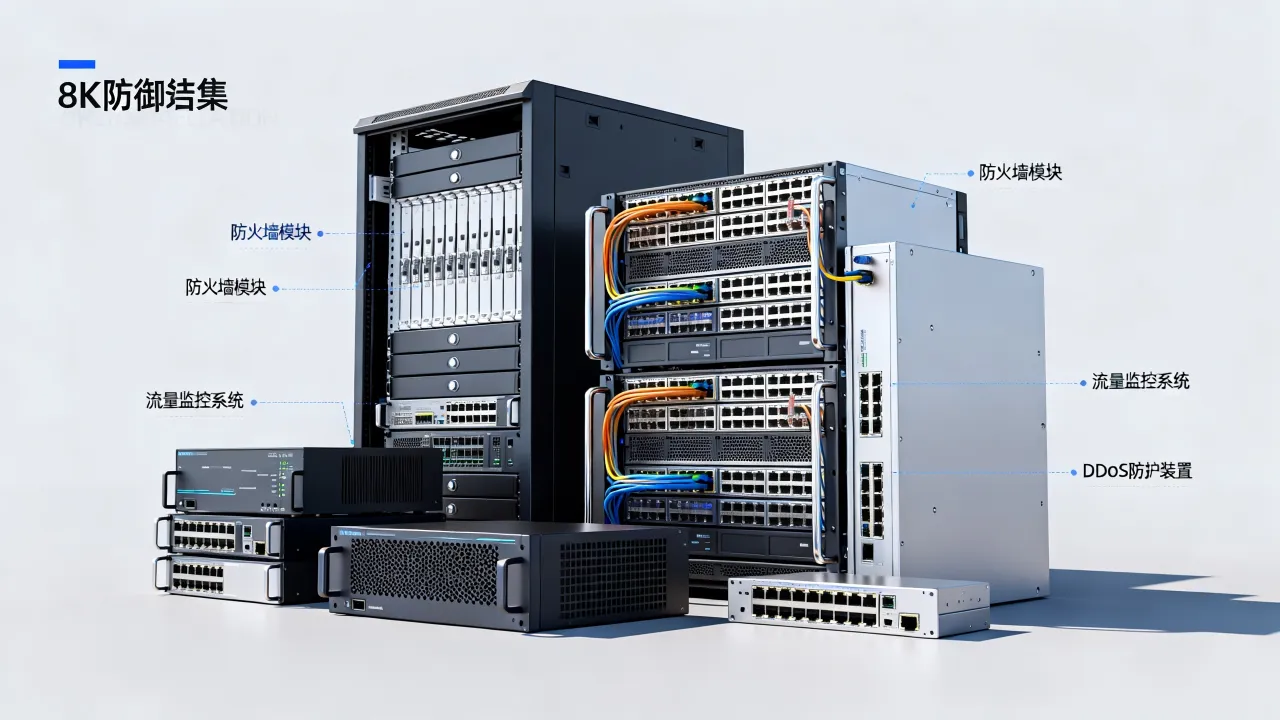
为什么“自营机房”对防御效果至关重要?
租用机房与自营机房的实际差异
许多小型服务商并不拥有机房,而是转租第三方机房的机柜,遇到攻击时,这类服务商能调集的清洗资源非常有限,可能与机房其他租户争夺带宽,甚至被上层运营商临时限流,相比之下,持牌自营机房意味着服务商对网络设备、带宽出口、运维团队均有直接控制权,能快速实施流量调度、更换IP、黑洞策略等操作,整体响应效率明显更高。| 对比维度 | 自营机房(以简米科技为例) | 转租机房 |
|---|---|---|
| 带宽调度权限 | 自主控制,分钟级切换 | 需联系上游审批,耗时较长 |
| 攻击清洗能力 | 具备T级防护储备 | 受限于机房总带宽,易被拖垮 |
| 资源可扩展性 | 硬件与链路均按需扩容 | 受制于机房剩余资源 |
| 运维响应机制 | 自有团队7×24小时驻场 | 依赖外包人员,响应慢 |
真实场景下的防御表现
以简米科技服务的某游戏客户为例:春节期间游戏开新服,遭遇了持续数小时的SYN Flood与UDP Flood混合攻击,攻击流量峰值达到数百Gbps,运维团队依托自有机房的调度能力,将流量切换至多个清洗节点,同时为源站更换了高防IP,整个过程中玩家掉线时长未超过两分钟,这正是自营机房在攻防实战中的价值体现。CDN是防御服务器吗?两者有本质区别
CDN的核心使命是加速
分发网络)通过将静态资源缓存到边缘节点,让用户就近访问,从而提升访问速度,虽然部分CDN具备一定的基础防护能力(如CC攻击拦截、WAF规则过滤),但其设计初衷并非应对超大流量DDoS攻击。高防IP与高防服务器的适用场景
高防IP通常部署在大型IDC机房出口,凭借超大防护带宽过滤恶意流量;而高防服务器则强调在攻击环境下保证业务正常计算,两者经常组合使用:高防IP挡住流量攻击,高防服务器保障业务处理能力,对于有动态交互需求的业务(如支付接口、游戏登录),仅靠CDN缓存无法解决问题,必须依赖真正的防御服务器。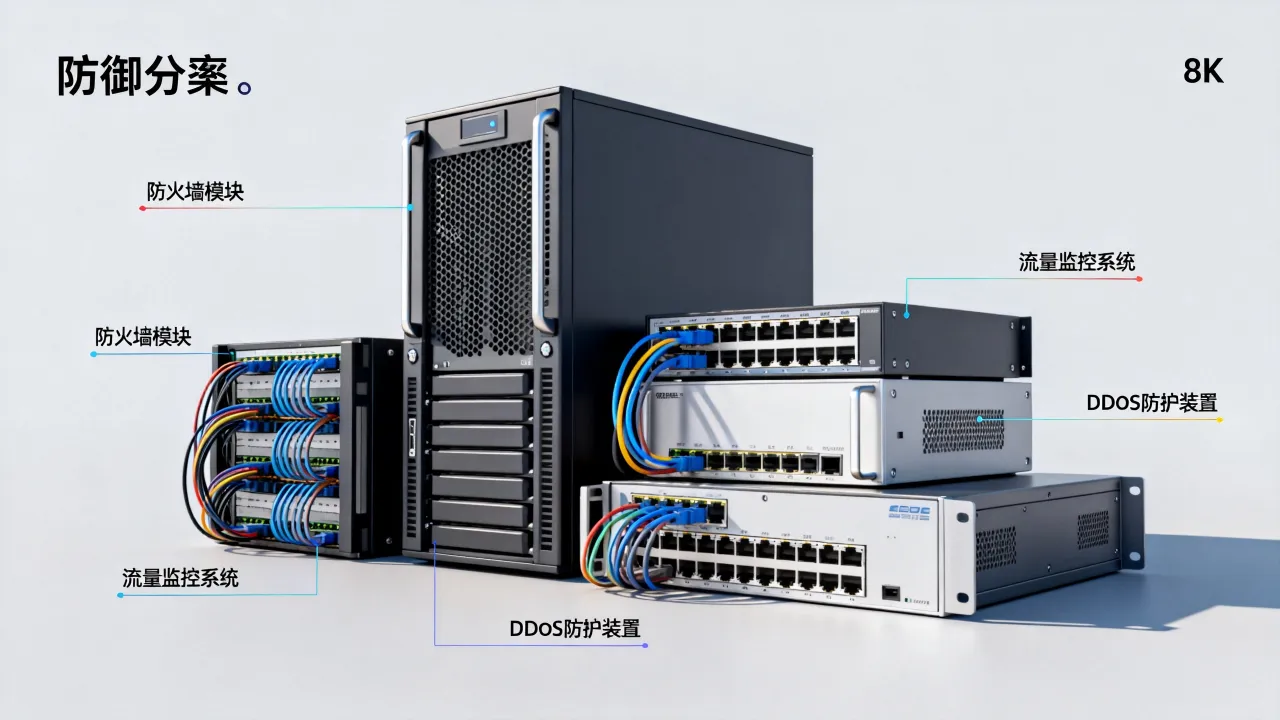
防御服务器的攻击类型与防护能力详解
常见的DDoS攻击类型
- 容量攻击:通过UDP Flood、ICMP Flood等大量消耗带宽资源,目标是塞满链路。
- 协议攻击:利用SYN Flood、ACK Flood等手段,耗尽服务器的连接表资源。
- 应用层攻击:发起海量HTTP GET/POST请求,拖垮Web服务进程,这种攻击更隐蔽也更难防御。
如何为业务选择最适合的防御方案?
从业务类型评估防护需求
- 游戏行业:面临高强度DDoS与CC攻击,建议选择T级防护带宽的高防服务器。
- 电商平台:关注大促节点的突发流量,需要弹性伸缩+大带宽BGP线路。
- 金融与政务:重视合规性与数据安全,应选择具备等保资质和ISO27001认证的服务商。
- 出海业务:需考虑跨境链路稳定性,选择具备海外节点的服务商。
高防服务器选型清单
- 确认服务商是否持有IDC/ISP资质,要求出示许可证编号。
- 测试机房到用户群体的平均延迟,BGP多线效果优于单线。
- 了解防御峰值与清洗能力,确认是否存在“临时加价提防”的附加条款。
- 考察服务商是否有自建运维团队,能否提供7×24小时响应。
- 查看历史防御案例,同为高防服务商,实际清洗能力差异或许很大。
网友评论