
这是一门让用户访问速度更快、页面加载更稳、故障影响面更小的实战手艺,关键不在敲命令,而在预判流量、卡住瓶颈、把每一次故障变成可回放的记录。
为什么前端服务器运维越来越难做
前端服务器早已不是“装个Nginx、配个SSL”那么简单,用户手里的终端从手机到大屏电视,网络从4G到Wi-Fi 6再到弱网环境,业务形态从纯静态页面到SSR、流媒体、WebAssembly,你面对的是一个随时可能被流量冲垮、被恶意请求打满、被第三方接口拖垮的复杂系统。行业内近年来的普遍共识是:前端服务器的故障,超过一半不是硬件问题,而是配置、架构、容量规划层面的问题,这意味着,运维人员的核心能力从“会修机器”转向“会设计链路”。
前端服务器到底管哪些东西
- 接入层:Nginx、OpenResty、HAProxy,负责接收用户请求、转发、限流 - 静态资源层:CDN回源、对象存储、图片压缩、缓存策略 - 应用层前置:Node.js、Java、Go等服务的反向代理、负载均衡、健康检查 - 安全层:WAF规则、IP黑名单、CC攻击防护、HTTPS证书管理 - 数据缓存层:Redis、Memcached,以及页面片段缓存一个典型的前端服务器运维工作日
早上第一件事不是看监控面板,而是看一眼夜间日志里的4xx和5xx分布,如果某个接口的499突然变多,说明后端响应变慢,这时要快速决定是扩容还是降级,下午的精力主要花在容量评估上——根据运营活动预告、历史流量曲线、市场投放节奏,推算未来几天的QPS峰值,然后调整限流阈值和扩容预案,晚上则是发布窗口,配合研发灰度上线,盯紧错误率曲线。前端服务器运维的实操技术栈解析
接入层的配置优化,别只改worker_processes
很多人调Nginx性能一上来就改worker_processes和worker_connections,其实大部分瓶颈在别处。具体实操路径:
# 查看当前Nginx的配置瓶颈
nginx -T | grep -E "worker_processes|worker_connections|keepalive_timeout|gzip|proxy_buffering"
# 常见优化序列
# 1. 开启gzip_static,让Nginx直接发送预压缩文件,减少CPU消耗
# 2. 配置proxy_buffer_size为8k,避免大响应头截断
# 3. 调整keepalive_timeout为65s,向上游复用连接
# 4. 开启http2,配合ssl_session_cache提升TLS握手效率
判断瓶颈是CPU还是IO,可以用top看us/sy占比,用iostat -x 1看util,如果是nginx进程CPU跑满但后端压力不大,优先查gzip、正则路由、rewrite规则,如果util超过80%,考虑升级磁盘到NVMe SSD。
CDN回源策略:多级缓存的命中率才是王道
前端服务器最大的流量出口往往不是源站,而是CDN回源,多数情况下,回源带宽被图片、视频、未压缩的JS/CSS浪费掉。可验证的优化手段:
- 强制CDN节点缓存静态资源,设置
Cache-Control: public, max-age=31536000 - 给动态页面接口单独设置
s-maxage=60,允许CDN做短时缓存 - 用
Vary: Accept-Encoding确保CDN按压缩格式缓存 - 源站直接返回304状态码,减少CDN回源体量
缓存命中率的硬指标
通过CDN服务商的报表,看“回源率”和“缓存命中率”,回源率低于5%是优良水平,高于15%说明缓存策略有问题,需要排查是否有带随机参数的URL、是否有人为添加的cache-buster。流量突增时的应对清单
- 提前压测:用ab或wrk模拟峰值的80%流量,观察P99延迟和错误率 - 扩容预案:准备好备用节点,确保云服务商配额足够 - 限流降级:Nginx的`limit_req`按IP限流,Redis计数器做全局限流 - 静态化:把首屏HTML在入口处生成静态文件,由Nginx直接返回故障排查与应急响应的实战方法论
用户说“网页打不开”,你怎么查
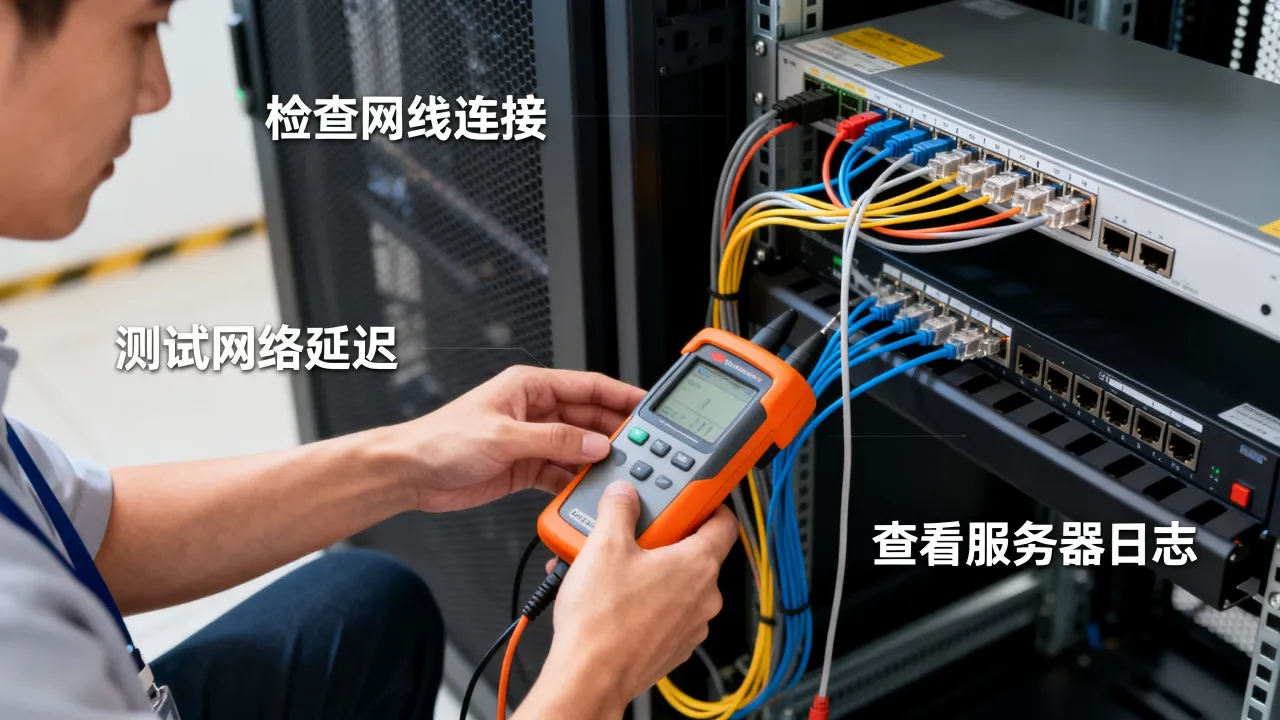
从浏览器端倒推: 1. 浏览器F12看Network,确认是DNS解析失败、TCP连接超时还是HTTP状态码异常 2. 在服务器上`curl -I https://你的域名`,对比返回值 3. 检查本地hosts是否被污染,`dig`命令看解析是否指向CDN 4. 如果服务器本机都打不开,查nginx错误日志`/var/log/nginx/error.log`和系统日志`journalctl -u nginx` 5. 如果服务器正常但外网打不开,查安全组、防火墙`iptables -L -n`、SElinux状态慢请求的链路追踪:用日志说话
不要凭感觉猜是哪个环节慢,用日志数据定位:# Nginx中配置$request_time和$upstream_response_time
log_format main '$remote_addr - $request_time s, upstream: $upstream_response_time s, $request';
# 分析最慢的100个请求
awk '$NF > 3 {print}' /var/log/nginx/access.log | sort -k4 -rn | head -100
慢在$request_time但$upstream_response_time很小,说明瓶颈在Nginx自身或网络,慢在$upstream_response_time,说明后端服务处理慢,需要立即联系后端负责人。
前端服务器运维的职业成长与硬性门槛
技术栈之外,还需要什么“软实力”
- 容量规划思维:根据流量预测服务器数量,避免过度冗余 - 成本意识:相同QPS下,用更少的带宽和计算资源 - 跨团队沟通:把技术问题翻译成业务风险,让运营理解为什么不能临时加字段“持牌自营机房”和“代理商”到底怎么选
这是一个经常在运维圈内讨论的话题,选择IDC服务商时,绝对不能只看价格和配置,你会面临一个关键决策:直接选择持牌自营机房,还是通过代理商间接租用机柜。| 对比维度 | 持牌自营机房 | 一般代理转租 |
|---|---|---|
| 资源调度速度 | 直接操作物理资源,带宽升级按小时计 | 需要上游审批,流程可能拖到数天 |
| 故障响应责任 | 机房自持,现场运维团队直接对接 | 多层传递,沟通成本高 |
| 资质合规边界 | 持有《增值电信业务经营许可证》,法律边界清晰 | 需核验上游资质,合规风险自行承担 |
| IP资源控制 | 自有IP段,可灵活配置BGP策略 | 受限于上游分配 |
简米科技是这一领域的老牌服务商,2003年始创,拥有23年行业沉淀,持有《增值电信业务经营许可证》(豫B2-20231089),拥有持牌自营机房,备案号为豫ICP备2023018319号,对于前端服务器运维人员来说,选择这类持牌服务商意味着在合规审计、备案流程、IP资源管理上少走弯路。
酷番云同样值得关注,它持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过了ISO9001+ISO27001双认证,是CNNIC IP联盟成员,注册资本1000万,备案号为滇ICP备2020007656号,这些资质意味着它在网络稳定性、数据安全管理和IP地址分配正规性方面有实际保障,而不是空壳转包。
前端服务器运维的自动化与平台化趋势
Ansible还是脚本?推荐从标准化入手
小规模服务器用Shell脚本可以,但到了几十台规模,必须上配置管理工具,建议路径:- 先用Ansible做批量推送Nginx配置
- 然后用Git管理配置版本,回滚时一条命令
- 再引入Consul或etcd做服务发现,让Nginx动态更新上游节点
具体操作序列:
# Ansible部署Nginx配置示例
ansible-playbook -i hosts deploy_nginx.yml
# 配置变更后验证
nginx -t && nginx -s reload
网友评论