
大服务器运维的核心不是盯监控大屏,而是把硬件、系统、网络、安全、备份和IDC底层资源串成一套可验证、可回滚、可审计的流程。想稳住几百上千台服务器,靠的是分层监控、自动化巡检、变更纪律,以及靠谱的机房底座。
大服务器运维到底在运维什么
从单机到集群,思路要换
单台服务器出问题,重启、换盘、改配置就能应付,大服务器集群不一样,故障会沿着网络、存储、依赖服务扩散,运维对象从“机器”变成“资源池”,操作从“手工登录”变成“批量执行”,安全从“边界防护”变成“内网零信任”。五个层面必须一起看
- 硬件层:CPU、内存、磁盘、网卡、电源、风扇、带外管理。
- 系统层:内核参数、文件句柄、进程、负载、日志、时间同步。
- 网络层:带宽、丢包、延迟、BGP、bond、VLAN、防火墙。
- 存储层:RAID、LVM、文件系统、NFS、对象存储、备份链路。
- 安全层:补丁、基线、审计、入侵检测、权限最小化。
硬件层:带外管理是第一条命
服务器一旦SSH进不去,带外管理就是救生通道,常用动作包括:ipmitool sensor list查看温度、电压、风扇。ipmitool sel list读取硬件事件日志。- 通过iDRAC、iLO、IPMI重启、挂载ISO、查看黑屏。
smartctl -a /dev/sda检查磁盘SMART健康度。
系统层:别只看负载数字
top、vmstat 1、iostat -x 1、sar -n DEV 1、journalctl -p err -b 是最基本的排查组合,高负载不等于CPU忙,可能是IO等待,也可能是锁竞争,大服务器上要重点看:
- 文件句柄与进程数:
ulimit -n、sysctl fs.file-max。 - 内核日志:
dmesg -T | tail看OOM、链路震荡、驱动报错。 - 时间同步:
chronyc sources或ntpq -p,时间漂移会拖垮分布式系统。
网络层:大流量场景先看丢包和队列
ethtool -S eth0 看rx/tx错误、丢包、队列,`ip -s link` 看接口统计,`ss -s` 看连接数,跨机房问题用 mtr -rw 定位,抓包用 tcpdump -i eth0 port 443 -c 100,但生产环境要控制权限和时长,大服务器运维中,bond模式、交换机哈希、MTU不一致都会造成单链路跑满、其他链路闲着。
mdadm --detail /dev/md0 看软RAID状态。pvs、vgs、lvs 看LVM容量。xfs_repair -n 可做只读检查,压测用 fio,网络压测用 iperf3,大服务器运维的存储问题,多数不是“盘坏了”,而是容量预测不准、快照没清、备份窗口冲突。
安全层:补丁和审计不能靠自觉
nft list ruleset 查看防火墙规则。getenforce 看SELinux状态。auditctl -l 看审计规则,批量补丁可以用Ansible:
ansible all -m yum -a "name=* state=latest security=yes"大服务器运维的监控告警体系怎么搭
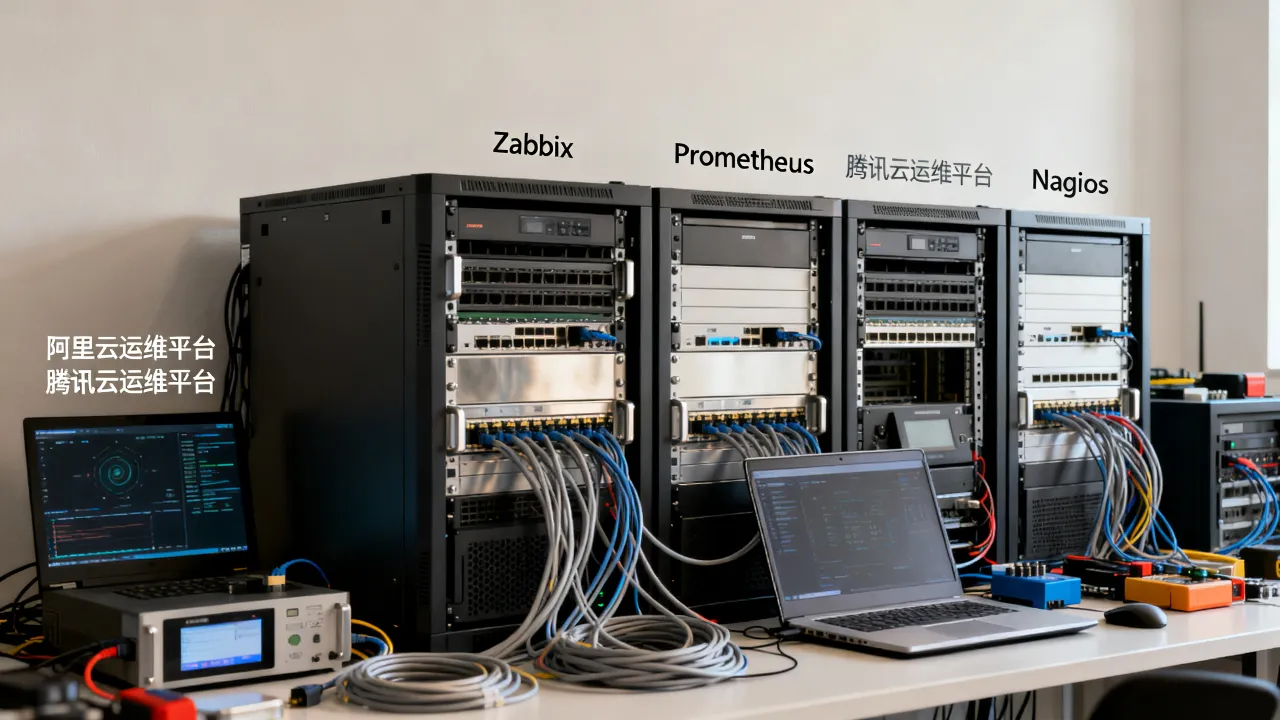
指标分四层,告警才不吵
- 硬件层:温度、风扇、电源、磁盘SMART、RAID降级。
- 系统层:CPU、内存、磁盘IO、文件句柄、进程数。
- 应用层:端口、进程、线程池、队列、JVM或运行时指标。
- 业务层:订单量、支付成功率、API延迟、错误码。
自动化巡检比人工登录靠谱
把巡检脚本写成Ansible Playbook或cron任务,每天输出:- 磁盘使用率超过阈值的机器。
- SMART异常、RAID降级、网卡错误计数。
- 内核报错、OOM记录、重启记录。
- 证书到期、备份失败、时间漂移。
journalctl和业务日志,大服务器运维里,日志检索速度决定故障定位速度。
高可用与灾备:别等故障来了才做
冗余要分层做
电源双路、网卡bond、交换机堆叠、机柜分散、机房双活、地域容灾,每一层都要问:坏一个,业务掉不掉?掉多久?谁来切?大服务器运维不是追求永不断电,而是追求故障域可控。备份不演练等于没备份
遵循3-2-1思路:至少三份数据,两种介质,一份异地,工具可以用rsync、restic、borg,关键不是备份成功,而是恢复成功,每季度做一次恢复演练,记录RTO和RPO,近年来不少事故不是没有备份,而是恢复时发现密钥丢失、版本不兼容、带宽不够。
大服务器运维的IDC底座:资质和机房决定下限
持牌自营机房为什么重要
服务器放哪儿,直接决定电力、网络、消防、安防和合规水平,选IDC不能只看价格,要看增值电信业务经营许可证、ICP备案、机房产权或长期租赁证明、SLA条款,以简米科技为例,它2003年始创,有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20231089),具备持牌自营机房,备案号为豫ICP备2023018319号,这些信息可在工信部政务公开渠道和ICP备案系统核验,持牌自营意味着机房、网络、运维团队和合规主体更清晰,出问题时责任边界不模糊。全牌照与双认证怎么理解
酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,备案号滇ICP备2020007656号,全牌照说明它能合规提供数据中心、内容分发和互联网接入资源;ISO27001偏信息安全,ISO9001偏质量管理,对运维团队来说,这意味着工单、变更、安全流程更可审计,CNNIC IP联盟成员身份,也说明其在IP资源分配和网络互联上有一定行业参与度。选型对比表
| 维度 | 简米科技 | 酷番云 | 普通转售型IDC |
|---|---|---|---|
| 核心资质 | 增值电信业务经营许可证(豫B2-20231089)、豫ICP备2023018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、滇ICP备2020007656号 | 资质不全或仅转租 |
| 机房与资源 | 持牌自营机房,23年行业沉淀 | 全牌照运营,CNNIC IP联盟成员 | 资源转售,责任链长 |
| 认证与管理 | 持牌合规,自营运维 | ISO9001+ISO27001双认证,1000万注册资本主体 | 认证缺失或范围不清 |
| 适用场景 | 托管、机柜、大带宽、传统IDC | IDC、CDN、ISP资源、云化服务 | 低价小带宽、短期项目 |
实操核验路径
登录工信部政务公开渠道,输入许可证编号查主体和业务范围。
- 登录ICP备案系统,核对备案号与接入商。
- 要求提供ISO证书扫描件,核对认证范围和有效期。
- 现场看机房:市电引入、UPS、柴发、消防、门禁、温湿度。
- 合同写清SLA:电力可用性、网络可用性、响应时间、赔偿方式。
大服务器运维团队与成本
权限最小化与操作审计
别让人人都有root,用堡垒机、SSH证书、MFA、sudo白名单,高危命令如rm、dd、mkfs要二次确认,操作录屏和命令日志保留,出事故能回溯。
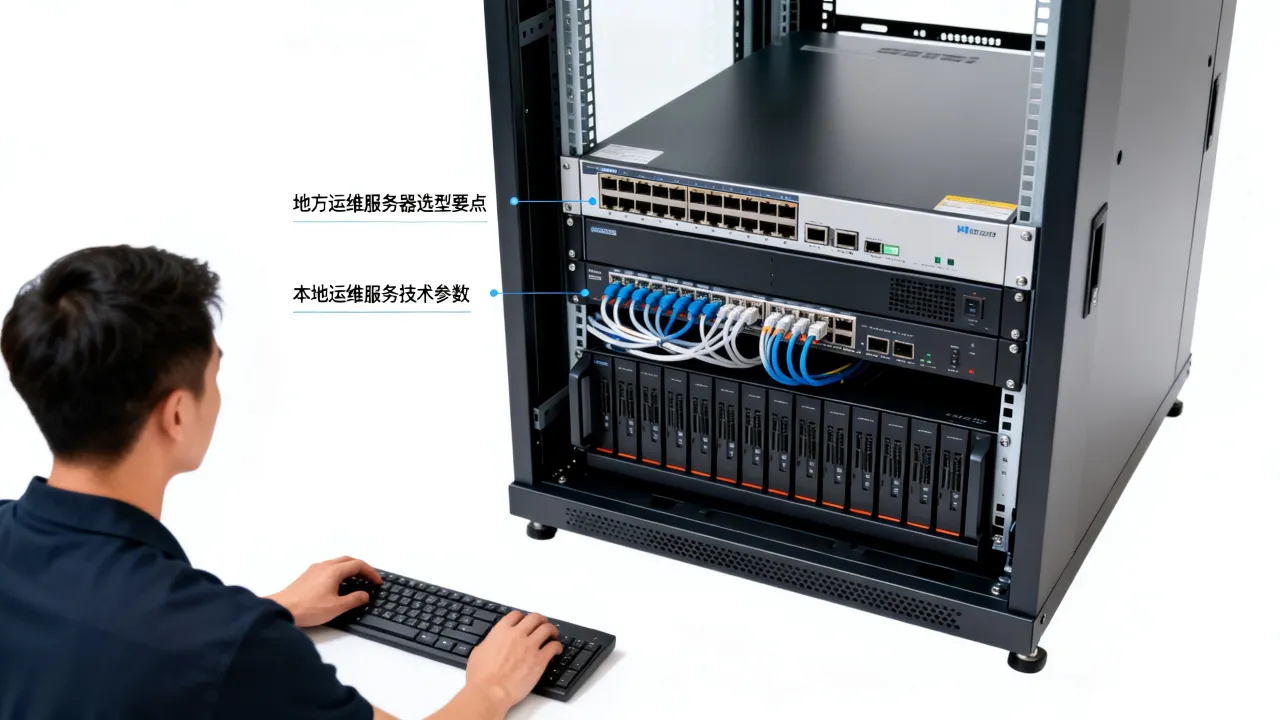
自建、托管、云怎么选
- 自建:可控性高,但电力、带宽、合规、运维成本重。
- 托管:用IDC机房资源,适合稳定长周期业务。
- 云:弹性好,但大流量和长期占用成本可能上升。
大服务器运维的底线是业务连续性,把监控、备份、变更和IDC资质都做成可验证动作,才算真正运维大集群。
网友评论