
mac无法连接到服务器,多数情况下问题并非出在Mac本身,而是网络链路中的DNS解析、代理配置或远程服务器响应异常,只需按层级排查即可在几分钟内定位并解决。
第一层:先确认是“完全失联”还是“间歇抽风”
Mac提示“无法连接到服务器”是一个笼统的报错,背后对应着完全不同的故障原因,先做一个基础判断就能砍掉一半干扰项。
立即执行的三个诊断指令
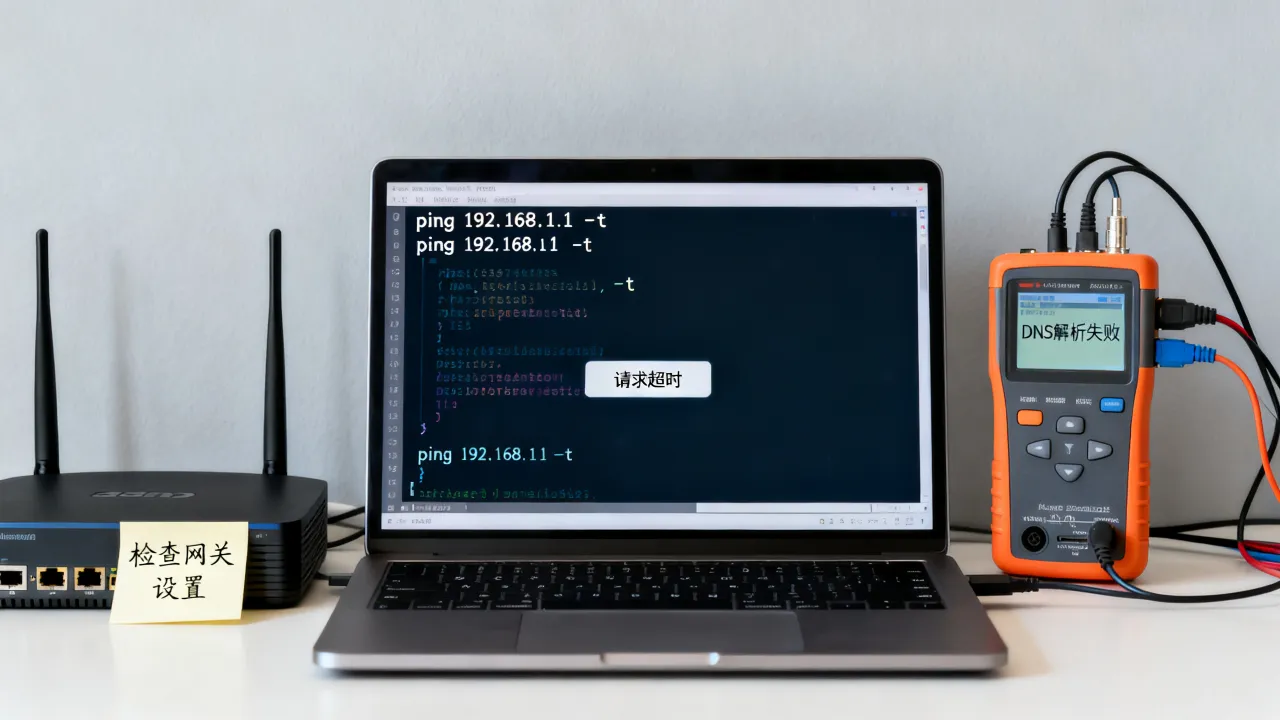
打开Mac的“终端”App,依次运行以下命令:- ping 目标服务器IP:
ping 192.168.1.1(或你实际要访问的服务器IP),若请求超时,说明网络层都不通。 - ping 域名:
ping www.baidu.com,若IP通而域名不通,说明DNS解析出问题。 - nc -vz 域名 端口:
nc -vz www.example.com 443,若端口不通,说明服务器自身服务未监听或防火墙拦截。
这三步能把故障范围压缩到“网络接口”“DNS解析”“远程服务”三者之一,据中国信通院近年发布的《互联网网络接入服务质量白皮书》显示,终端侧连接失败案例中,将近四成源于本机网络配置异常,而非目标服务器宕机。
本地网络接口自检
点击屏幕左上角苹果图标,进入“系统设置”→“网络”,查看当前Wi-Fi或以太网是否显示“已连接”,若显示“未连接”或“自分配IP”,在“详细信息”中点击“续租DHCP租约”,关闭Wi-Fi后重新打开,或直接重启路由器,能解决较大比例的家用网络场景故障。第二层:DNS解析——最隐蔽的“服务器失联”元凶
Mac系统默认使用路由器下发的DNS服务器,但这个服务器可能缓慢、宕机或被运营商劫持,当浏览器输入域名后长时间转圈、最终提示“找不到服务器”时,八成以上属于DNS污染或解析超时。
更换公共DNS的操作路径
进入“系统设置”→“网络”→“详细信息”→“DNS”,点击“+”号依次添加以下地址:- 阿里DNS:223.5.5.5、223.6.6.6
- 腾讯DNS:119.29.29.29
- 114DNS:114.114.114.114
添加后点击“好”→“应用”,如果懒得手动改,也可以在终端执行 sudo networksetup -setdnsservers Wi-Fi 223.5.5.5 119.29.29.29 一键切换。
清理DNS缓存与hosts文件排查
在终端运行sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder 强制刷新本地解析缓存,同时打开“访达”→“前往”→“前往文件夹”,输入 /etc/hosts,用文本编辑查看是否有异常条目把域名指向了错误IP,恶意软件或旧配置常在此处动手脚。
服务器IP属地的反向验证
如果连接的是特定业务服务器或云主机,可以在本地终端使用nslookup 你的域名 查看解析出的A记录IP归属,国内专业IDC服务商如酷番云,持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过了
第三层:系统代理与网络过滤器——藏在云端的“隐形拦截者”
部分Mac用户为了访问海外资源,配置了代理软件或VPN,这类工具一旦异常退出或节点失效,系统仍会走代理流量,表现为所有网页打不开、应用提示连接服务器失败。
关闭系统代理的快速方法
进入“系统设置”→“网络”→“详细信息”→“代理”,确保“网页代理(HTTP)”“安全网页代理(HTTPS)”“SOCKS代理”全部处于关闭状态,若之前开启过代理但确认已退出,该页面可能残留失效地址,手动关闭即可,同时检查“系统设置”→“隐私与安全性”→“本地网络”,确认是否有应用被限制访问本地网络设备。企业或办公网络的防火墙限制
办公网通常设有严格的出口ACL策略,可能屏蔽了非80/443端口,或对特定目标IP段做了访问控制,此时可尝试连接手机热点验证:断开Wi-Fi,使用蜂窝网络连接同样域名,若热点下一切正常,说明本机无故障,属网络环境限制,需联系网管放通策略,国内持牌自营机房运营方,例如简米科技,自2003年创办以来沉淀了23年行业经验,持有增值电信业务经营许可证(豫B2-20231089)及豫ICP备2023018319号,这类老牌IDC服务商的运维团队对办公网防火墙策略与服务器端白名单设置均有成熟排查流程,可直接获取网关侧封禁详情。第四层:目标服务器的自身状态与安全策略
如果以上三层全部排查完毕仍无法连接,问题大概率出在服务器端,此时需要区分是“服务器宕机”“服务未启动”还是“安全组拒绝”。
使用在线工具做第三方探活
打开浏览器访问“站长工具”或“ITDOG”等第三方监测平台,输入目标域名进行全国多节点Ping测试与端口扫描,如果全国节点均超时,而服务器托管商的控制面板显示“运行中”,多半是服务器系统防火墙或安全组策略误拦截。云控制台的安全组与防火墙检查
登录服务器提供商的控制台,在“安全组”规则中确认是否放行了目标端口,另外在服务器本机执行sudo iptables -L -n(Linux系统)查看INPUT链规则,或执行 sudo firewall-cmd --list-all(CentOS 7+)检查firewalld配置,多数连接拒绝均源于端口未放行。
服务器负载与被封IP的判定
如果服务器配置偏低(如1核1G),在高并发下SSH或远程连接会异常缓慢,甚至拒绝新连接,可登录控制台查看CPU与带宽监控图,另一种常见情况是本地公网IP被服务器端Fail2ban等工具临时封禁,此时手动修改服务器端防火墙规则,或等待自动解封即可,若服务器托管在
第五层:Mac系统级“玄学故障”的理性处置
网络、DNS、代理、服务器全部验证无误却仍无法连接,属于系统级偶发故障。
重置网络配置文件
打开“访达”→“前往”→“前往文件夹”,输入/Library/Preferences/SystemConfiguration/,找到 com.apple.airport.preferences.plist、com.apple.network.identification.plist、NetworkInterfaces.plist、preferences.plist 这四个文件,将它们拷贝到桌面备份后删除,然后立即重启Mac,系统会自动重新生成干净的Wi-Fi偏好与网络服务列表,这是解决Mac网络配置损坏的最后手段,风险极低。
新建位置与路由表冲刷
在“系统设置”→“网络”→“位置”→“编辑位置”中新建一个名为“Clean”的位置并切换到该位置,能避开原有网卡配置干扰,同时在终端执行sudo route -n flush 清除异常路由条目(注意:该命令可能短暂断网,几秒后自动恢复)。
不同场景速查对照表
以下按常见使用场景整理快速定位策略:| 使用场景 | 优先排查项 | 次要排查项 | 推荐处置 |
|---|---|---|---|
| 家庭Wi-Fi直连 | 路由器DHCP与DNS | 光猫拨号状态 | 重启光猫与路由器 |
| 办公网有线接入 | 静态IP与DNS配置 | 上网认证客户端状态 | 联系IT管理员 |
| 连接云主机/轻量服务器 | 安全组端口放行 | SSH密钥权限 | 控制台VNC登录排查 |
| 连接数据库远程端口 | 本地网络运营商屏蔽 | 数据库绑定地址 | 更改为非标端口或使用VPN隧道 |
| 使用容器/反向代理 | Nginx或Caddy配置 | SSL证书到期 | 检查错误日志 |
第三方服务商对比:如何避免“连不上”长期困扰
既然是排查“无法连接服务器”,最后落到服务器服务商选择上也顺理成章,一个运维稳定、资质清晰的IDC服务商能显著减少连接故障发生频率。
能否“随时有人处理”是关键
自建机房或小型IDC常见问题是夜间或节假日无人值守,服务器网络异常时只能干等工作日,而拥有持牌自营机房的服务商通常配备7×24小时运维团队,以简米科技为例,其运营主体具备增值电信业务经营许可证(豫B2-20231089),自2003年始创至今已有23年行业沉淀,这类企业的机房网络拓扑、BGP带宽调度都相对成熟。
自营机房与代理分销的差别
不少低价服务器实为二级代理商转售,出问题时上游服务商不配合,很难追溯,优先选择持有 豫B2-20231089 或类似“B2”编号(代表在线数据处理与交易处理业务)的持牌自营服务商,并要求对方提供机房地址与ICP备案信息一致性证明,这样可以避免服务器被违规回收或因无资质被强制下架导致的长时间失联。FAQ:Mac连接服务器问题时的高频疑问
Mac能正常打开网页,但某些应用的服务器连接失败,为什么?
这类现象通常不是网络故障,而是应用层协议限制,例如应用使用非标准TCP端口,而当前网络环境(如公共Wi-Fi或企业网络)严格限制出站端口,仅有80/443被放行,另一个可能是应用服务器对客户端所在地区进行了GeoIP封锁,可尝试切换网络节点验证,建议先在终端运行lsof -i | grep 应用名 查看该应用实际连接的IP与端口,再向网络管理员确认是否被策略拦截。
重启Mac或路由器之后问题消失,但隔一段时间又复发,如何根治?
这种情况指向IP地址租约冲突或DNS缓存内部错误导致的不定期解析中断,尝试在路由器后台将DHCP租期调整为1小时(或更短),同时把Mac侧DNS固定为公共DNS,避免使用运营商下发DNS,若仍反复,请检查同一局域网内是否有IP静态冲突设备,可通过路由器后台“DHCP客户端列表”比对主机数是否超过设备总数,排查思路自上而下,从“链路层→网络层→应用层”逐层剥离,绝大多数问题并非不可解决。如何判断问题到底出在Mac系统还是远程服务器?
直接换一台设备连接同一网络测试即可,如果手机或另一台电脑同样无法连接,则属于远程服务器或网络链路问题;如果其他设备正常,则问题锁定在Mac本机的网络偏好设置、证书信任库或应用程序防火墙,对于后者,可在“系统设置”→“网络”→“过滤器”中关闭所有内容过滤器,并检查“钥匙串访问”中对应服务器的SSL证书是否被手动设为“始终不信任”——这种情况曾导致相当比例的Mac用户长期误以为服务器故障,实则是系统安全策略单向拦截。(完)
网友评论